
Para el Escenario (Error de red / Los fondos son del cliente)
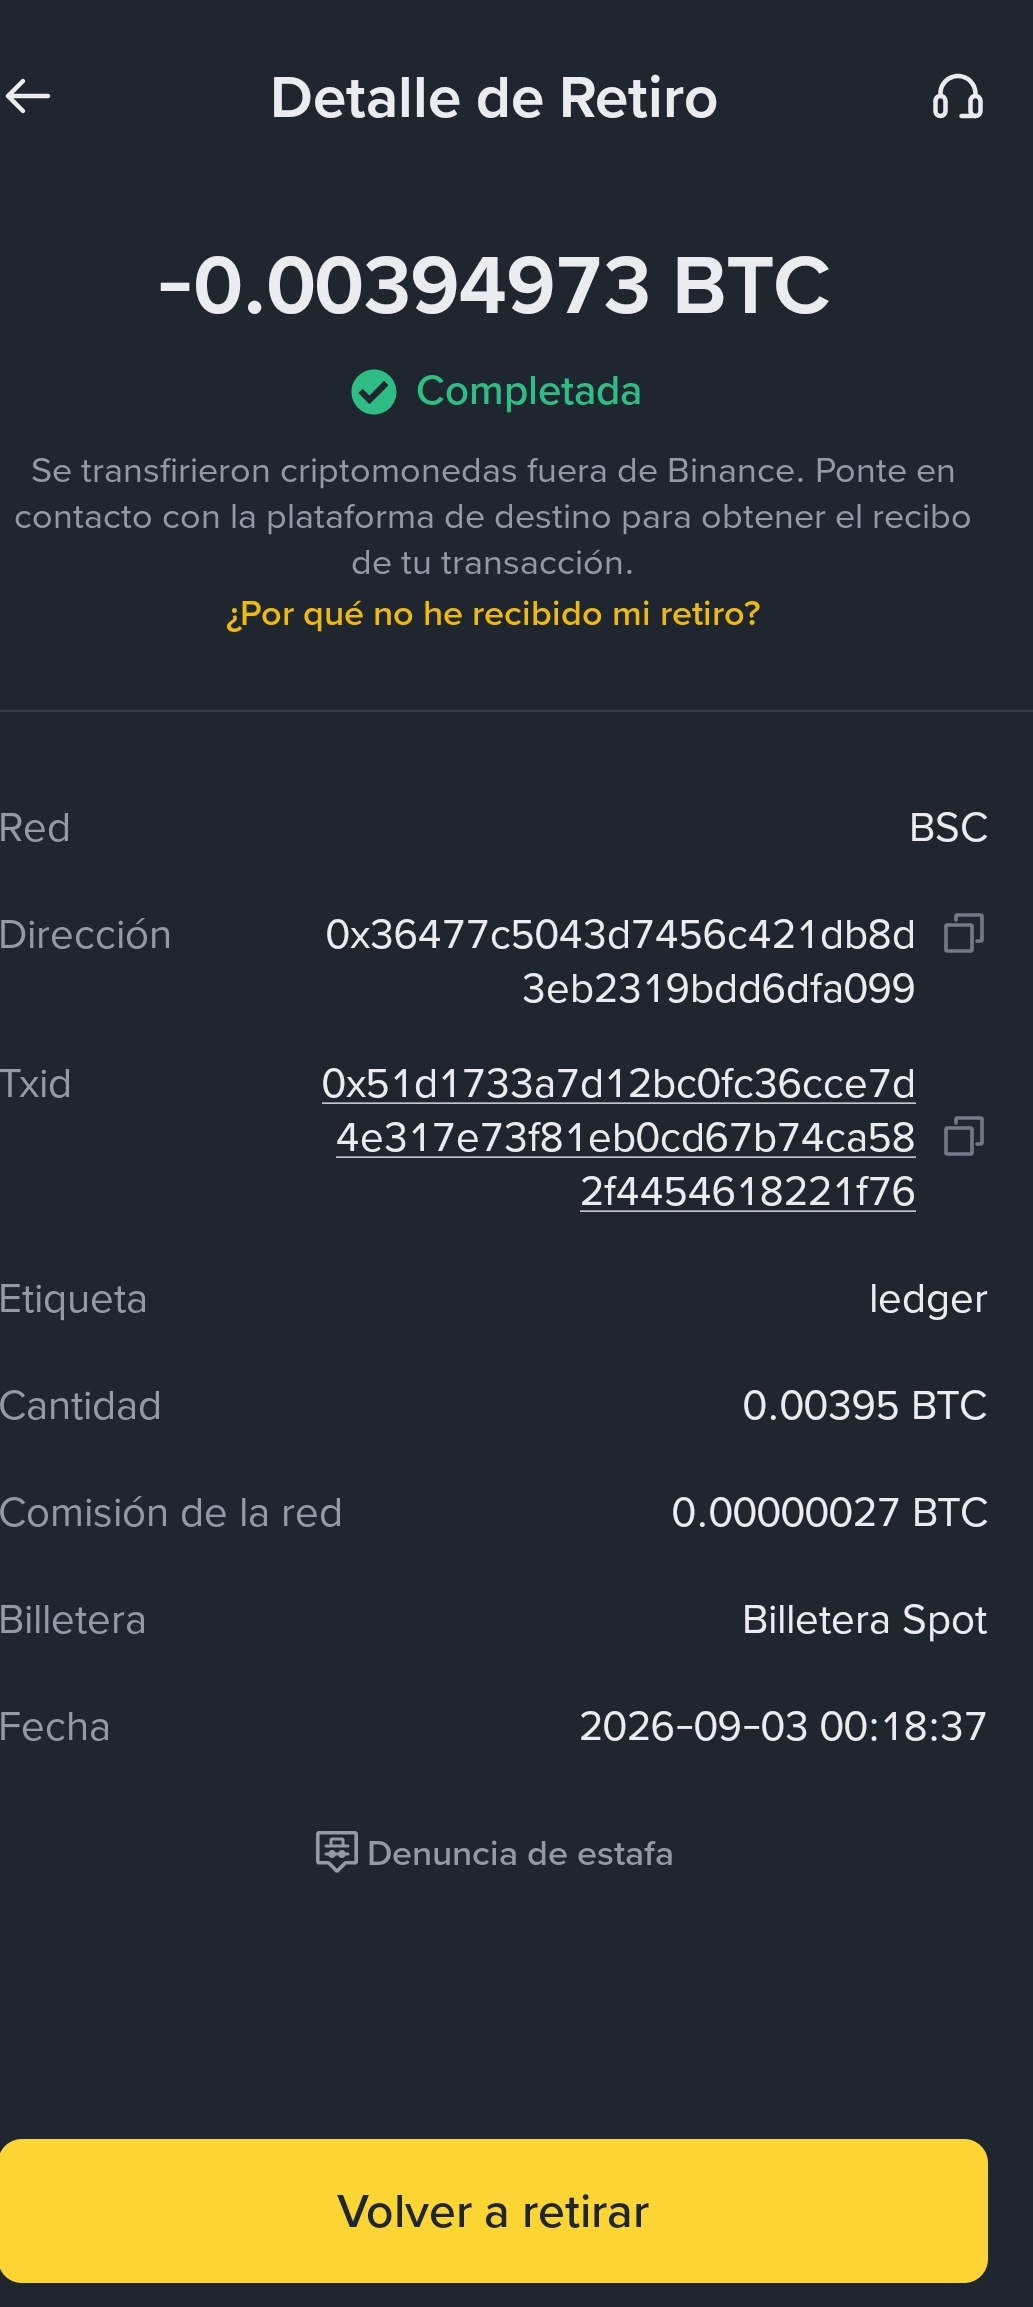
Si el cliente era el dueño de la dirección 0x364... pero no ve reflejado el saldo en su Ledger:
Rastrear la transacción: Ingresar el TxID 0x51d1733a7d... en BscScan para verificar el estado de la transacción y confirmar que los tokens BTCB están efectivamente alojados en esa dirección 0x36477c5043d7456c421db8d3eb2319bdd6dfa099.
Visualizar el saldo en Ledger:
Abrir Ledger Live, ir a Cuentas y agregar una cuenta de BNB Smart Chain (BSC) vinculada a la misma frase de recuperación/dispositivo.
Si Ledger Live no gestiona el token envuelto directamente, conectar la Ledger física a MetaMask o Rabby Wallet configurada en la red BNB Smart Chain (BEP20).
Importar/visibilizar el contrato del token BTCB en la red BSC para ver el saldo.
Enviar BNB para Gas Fee: Para mover esos fondos de vuelta a Binance o intercambiarlos, la dirección necesitará una pequeña cantidad de BNB para pagar la tarifa de red (gas).
Para el Escenario (Ataque, Phishing o Retiro No Autorizado)
Si el retiro fue malintencionado y sin autorización del cliente:
Seguridad inmediata de la cuenta Binance:
Cambiar contraseñas inmediatamente.
Revocar todas las sesiones activas, claves API y dispositivos autorizados.
Congelar o suspender temporalmente la cuenta de Binance si aún hay fondos en riesgo.
Trazabilidad On-Chain (Análisis Forense):
Seguir la ruta del hash 0x51d1733a7d12bc0fc36cce7d4e317e73f81eb0cd67b74ca582f4454618221f76 en BscScan.
Analizar si los fondos permanecen en la dirección del atacante o si han sido transferidos a un Exchange Centralizado (CEX), Mixer (ej. Tornado Cash) o Cross-chain Bridge.
Acción de Bloqueo/Denuncia:
Si el atacante deposita los fondos robados en un exchange centralizado (Binance, OKX, KuCoin, Bybit, etc.), se debe contactar de inmediato al equipo de cumplimiento/seguridad de dicha plataforma con el reporte del robo para solicitar la congelación precautoria de la cuenta receptora. Hacer clic en "Denuncia de estafa" el equipo de Binance Security registre la dirección 0x364... como maliciosa.
Si el cliente era el dueño de la dirección 0x364... pero no ve reflejado el saldo en su Ledger:
Rastrear la transacción: Ingresar el TxID 0x51d1733a7d... en BscScan para verificar el estado de la transacción y confirmar que los tokens BTCB están efectivamente alojados en esa dirección 0x36477c5043d7456c421db8d3eb2319bdd6dfa099.
Visualizar el saldo en Ledger:
Abrir Ledger Live, ir a Cuentas y agregar una cuenta de BNB Smart Chain (BSC) vinculada a la misma frase de recuperación/dispositivo.
Si Ledger Live no gestiona el token envuelto directamente, conectar la Ledger física a MetaMask o Rabby Wallet configurada en la red BNB Smart Chain (BEP20).
Importar/visibilizar el contrato del token BTCB en la red BSC para ver el saldo.
Enviar BNB para Gas Fee: Para mover esos fondos de vuelta a Binance o intercambiarlos, la dirección necesitará una pequeña cantidad de BNB para pagar la tarifa de red (gas).
Para el Escenario (Ataque, Phishing o Retiro No Autorizado)
Si el retiro fue malintencionado y sin autorización del cliente:
Seguridad inmediata de la cuenta Binance:
Cambiar contraseñas inmediatamente.
Revocar todas las sesiones activas, claves API y dispositivos autorizados.
Congelar o suspender temporalmente la cuenta de Binance si aún hay fondos en riesgo.
Trazabilidad On-Chain (Análisis Forense):
Seguir la ruta del hash 0x51d1733a7d12bc0fc36cce7d4e317e73f81eb0cd67b74ca582f4454618221f76 en BscScan.
Analizar si los fondos permanecen en la dirección del atacante o si han sido transferidos a un Exchange Centralizado (CEX), Mixer (ej. Tornado Cash) o Cross-chain Bridge.
Acción de Bloqueo/Denuncia:
Si el atacante deposita los fondos robados en un exchange centralizado (Binance, OKX, KuCoin, Bybit, etc.), se debe contactar de inmediato al equipo de cumplimiento/seguridad de dicha plataforma con el reporte del robo para solicitar la congelación precautoria de la cuenta receptora. Hacer clic en "Denuncia de estafa" el equipo de Binance Security registre la dirección 0x364... como maliciosa.