
Los hackers norcoreanos son de verdad un cáncer; son capaces de idear cualquier truco.
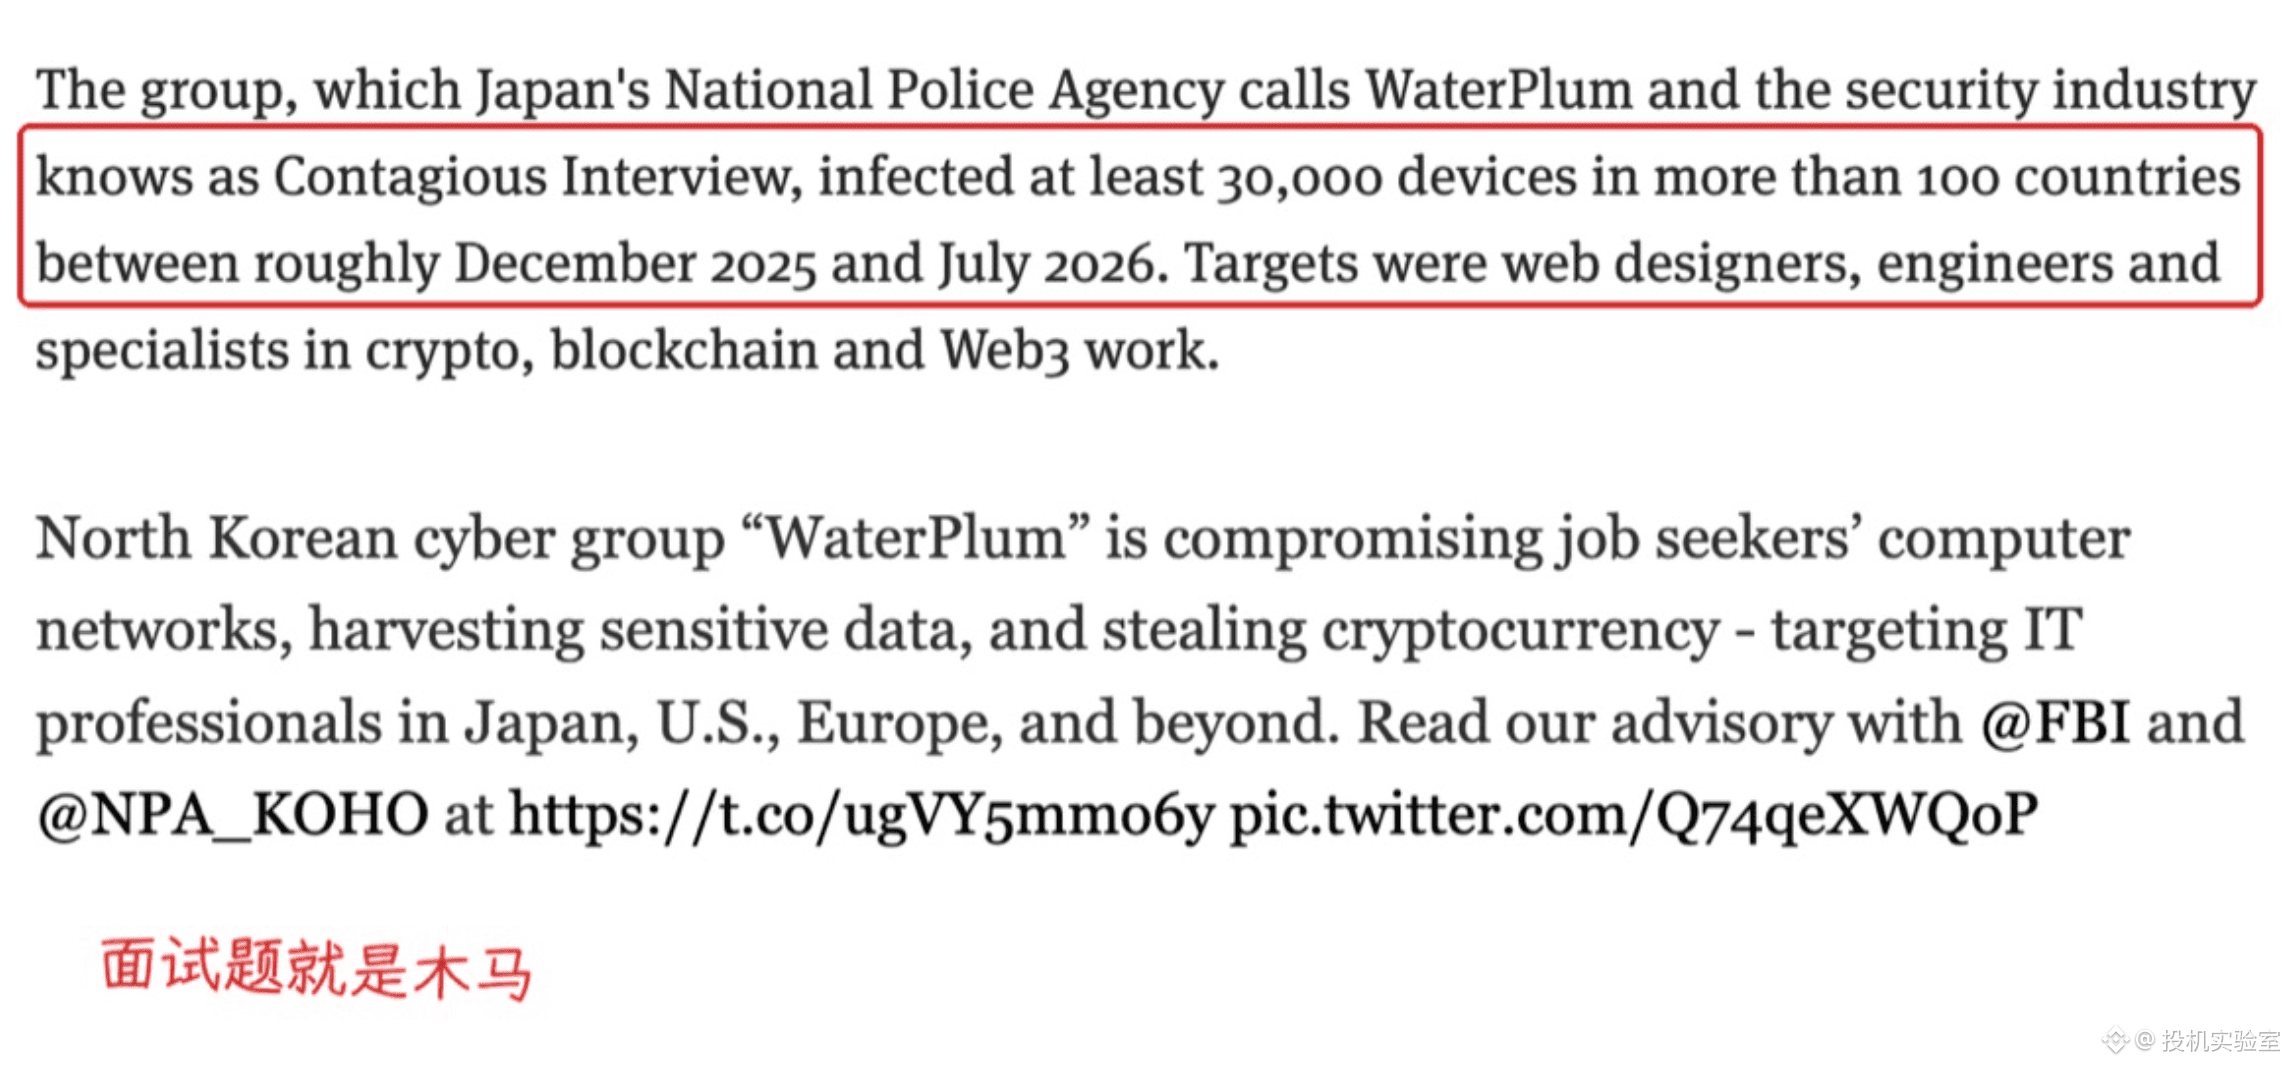
Además de robar dinero de los exchanges, no dejan en paz ni a los pequeños inversores. Recientemente, los hackers de Corea del Norte están haciéndose pasar por entrevistadores de empresas de IA y de criptomonedas, y buscan específicamente diseñadores web, ingenieros y personas que trabajen con Web3.
El engaño no es complicado.
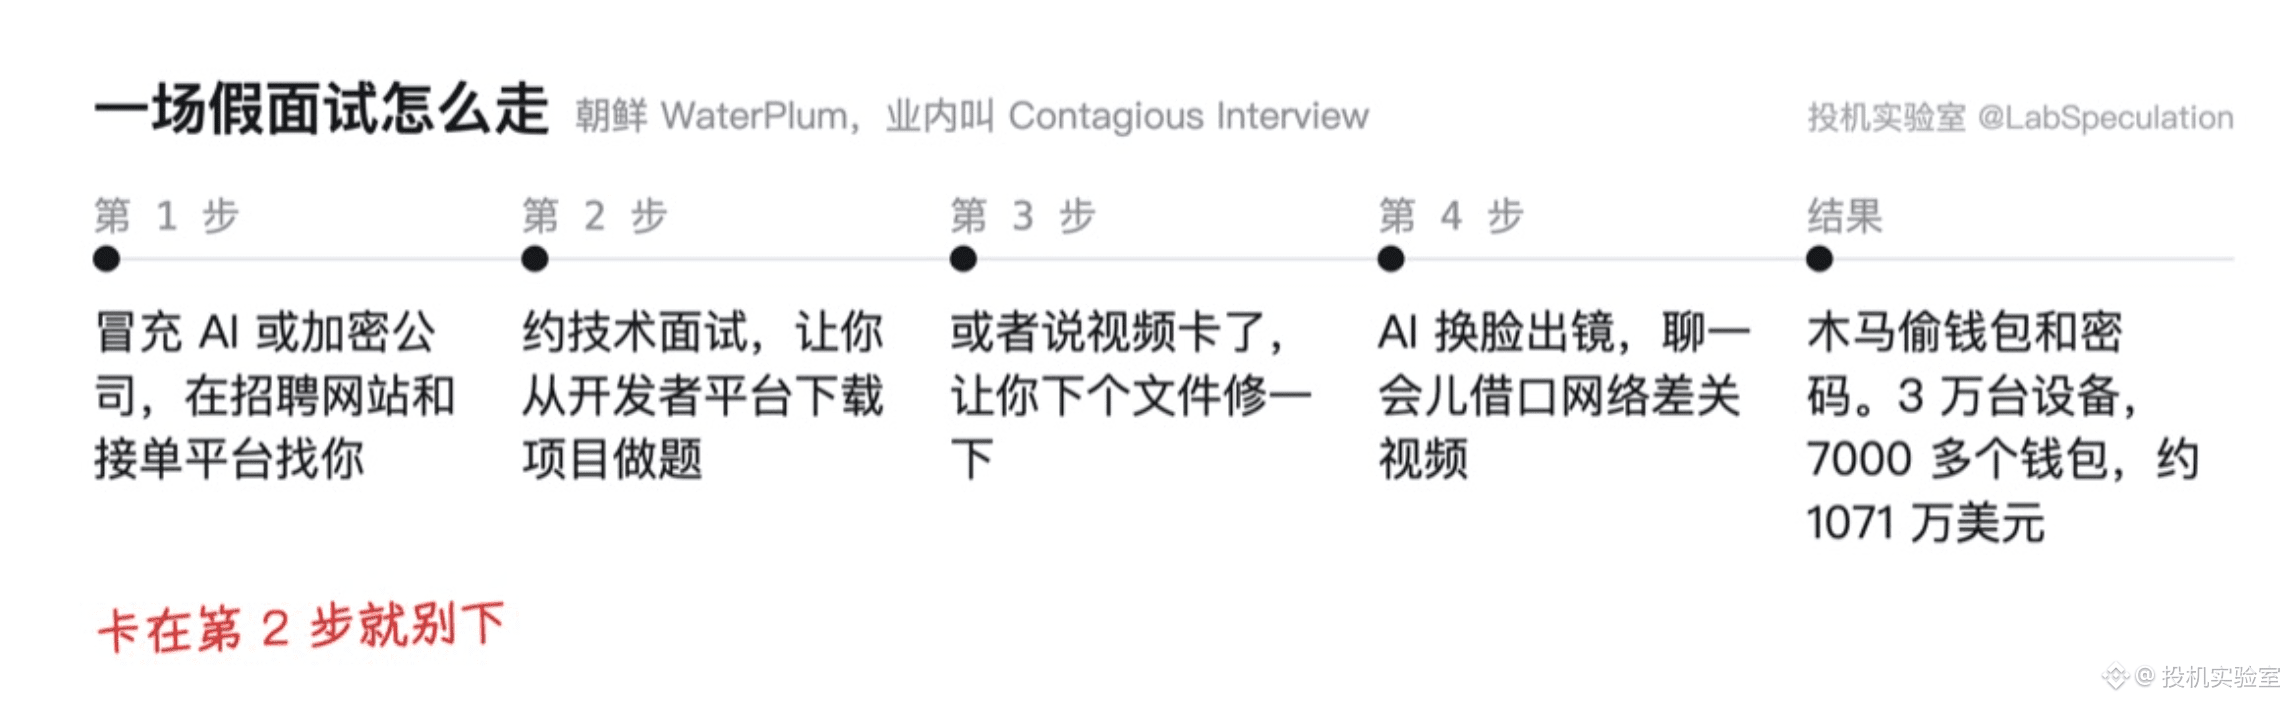
Organizan una entrevista técnica: te piden que descargues un proyecto desde la plataforma de desarrolladores para resolver ejercicios; o, según dicen, si el video se queda trabado, que descargues un archivo, lo ajustes y listo. En el archivo viene un troyano, y lo que roban son la billetera y las contraseñas.
El entrevistador también hace “deepfakes” con IA: conversan un rato y luego usan la excusa de que la red va mal y apagan el video.
Siete instituciones de EE. UU., Japón, Alemania y Australia han emitido una advertencia conjunta estos días. Este “falso proceso de selección” ha infectado al menos 30.000 equipos. Han sustraído fondos o credenciales de más de 7.000 carteras, y unos 10,71 millones de dólares han terminado en Pyongyang.
Si te hacen descargar cosas para ejecutarlas, no las ejecutes en un ordenador en el que tengas una billetera instalada…$BTC