


El grupo de piratería ShinyHunters afirmó que el botín que robó al FBI contiene registros de evaluación psiquiátrica y médica del personal de la agencia. Si se confirma la acusación, esto se convertirá en algo más que una filtración de datos de empleados: en lugar de eso, se trataría de un fiasco de contrainteligencia y de riesgo de identidad a largo plazo que no puede remediarse con un restablecimiento de contraseña.
Análisis de sangre, notas sobre salud mental y una plantilla mapeada según la dolencia
Los documentos que se han estado analizando esta semana se parecen más a registros clínicos que a un archivo de personal. Según BBC News, que revisó una selección de los documentos robados, los registros médicos incluyen resultados de análisis de sangre y orina, observaciones de los médicos, alergias y otras afecciones médicas, además de los nombres reales y direcciones de los agentes.
Según una revisión realizada por Reuters de otros seis documentos, algunos registros consisten en evaluaciones de salud mental antes de empezar a trabajar, resultados de electrocardiogramas, un documento en el que se menciona que el solicitante mostró “signos de depresión” en la escuela secundaria, y un trabajo en el que se indica que la persona había tomado aspirina a diario y era alérgica a ciertas sustancias.
Reuters confirmó parcialmente algunos de los registros con base en detalles de burós de crédito, perfiles de LinkedIn e información de una persona que conocía las evaluaciones del FBI.
Como afirma Etay Maor, vicepresidente de inteligencia de amenazas en Cato Networks, en su entrevista con la BBC:
Las contraseñas se pueden restablecer si se roban, pero los registros médicos no.
Por qué un portal de empleo del FBI tenía datos de identidad de nivel espía
Los registros médicos resaltan un problema de exposición del personal que ya es significativo. Cryptopolitan informó previamente que Reuters examinó una muestra de 5.000 líneas que vinculaba a empleados identificados del FBI con trabajos de inteligencia, vigilancia y contrainteligencia, incluidas operaciones en Rusia y China. Los ciberdelincuentes afirman que el volumen total de datos robados está entre dos y tres terabytes.
El sitio web de FBIJobs.gov contiene una gran cantidad de información sobre sus solicitantes y empleados. Además, ShinyHunters afirmó que también pirateó sistemas internos, como el servicio FBI MedLink y los sistemas de verificación de antecedentes, pero hasta ahora esta afirmación no ha sido verificada de forma independiente por Reuters. El miércoles, el FBI afirmó que estaba “investigando de manera activa y agresiva” el asunto, mientras la causa sigue sin estar clara.
Un grupo de extorsión que se saltó la demanda de rescate
ShinyHunters no es un nombre nuevo. Según Huntress, se trata de una operación motivada financieramente que existe al menos desde 2019 y ha ganado notoriedad por robar datos de SaaS y de la nube a gran escala, además de emplear tácticas de extorsión de “paga o filtra”.
Esta vez, el grupo rompió el precedente. En lugar de exigir dinero, pidió una disculpa al FBI por un aviso de mayo que alegó que lo había insultado, aunque finalmente retiró esa demanda.
Según Cryptopolitan, FBIJobs.gov utiliza la tecnología Oracle PeopleSoft y Google’s Mandiant vinculó ShinyHunters con los hackeos de PeopleSoft que aprovecharon la vulnerabilidad CVE-2026-35273, que Oracle evaluó con una puntuación de 9,8 sobre 10. No hay evidencia en el dominio público que conecte la vulnerabilidad con la brecha en este momento.
Ecos de la brecha de la OPM de 2015
Los registros del personal federal habían causado un nivel de daño similar antes. Según la Oficina de Responsabilidad Gubernamental (GAO), la brecha de la Oficina de Administración de Personal (OPM) en 2015 comprometió datos sensibles de alrededor de 22 millones de empleados federales y contratistas. La GAO descubrió más tarde que la agencia responsable de la mayoría de las verificaciones de antecedentes federales no instaló plenamente los controles de privacidad en todos los sistemas que examinó.
Eric O’Neill, un ex agente del FBI que creó Nexasure AI, dijo a Reuters que la información médica eleva este evento a un nivel similar y puede atraer la atención de servicios de inteligencia hostiles.
Me sorprendería que la inteligencia rusa no estuviera llamando a su puerta y diciendo: “Queremos esa información, entréguenla.”
— Eric O’Neill, ex agente del FBI y fundador de Nexasure AI, hablando con Reuters
El proyecto de ley afecta a todo el mundo
La brecha no moverá los mercados globales por sí sola, pero incidentes como este siguen elevando los costos de seguridad, cumplimiento y seguros en todas las industrias. El estudio de brechas de 2026 de IBM sitúa el costo promedio global en $4,99 millones, un 12% más, mientras que los ataques impulsados por IA aumentaron un 56%. Su índice X-Force señala que la explotación de aplicaciones expuestas al público subió un 44% y que los grandes compromisos de la cadena de suministro casi se han cuadruplicado en cinco años.
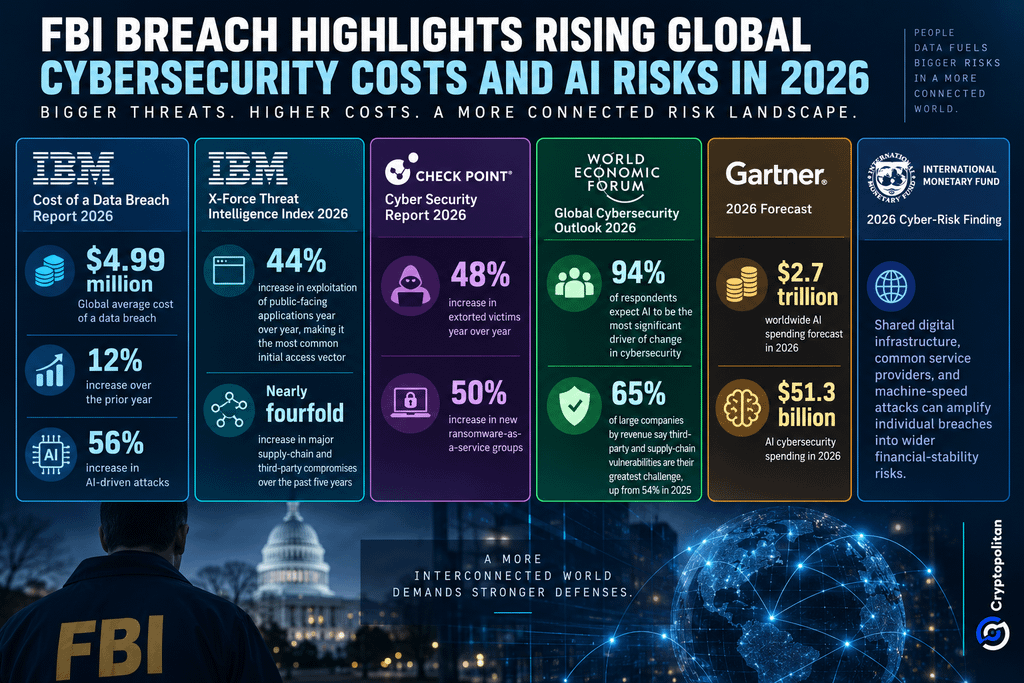 La brecha del FBI destaca los crecientes costos globales de ciberseguridad y los riesgos de la IA en 2026
La presión se está volviendo estructural. Check Point registró un aumento del 48% en las víctimas de la extorsión, mientras que el Foro Económico Mundial halló que el 94% de los encuestados esperan que la IA sea la mayor fuerza que reconfigure la ciberseguridad. Gartner prevé $2,7 billones de gasto mundial en IA en 2026, mientras que el FMI advierte que la infraestructura digital compartida y los ataques a velocidad de máquina pueden convertir brechas individuales en riesgos más amplios para la estabilidad financiera.
Si estás leyendo esto, ya vas por delante. Quédate ahí con nuestro boletín.