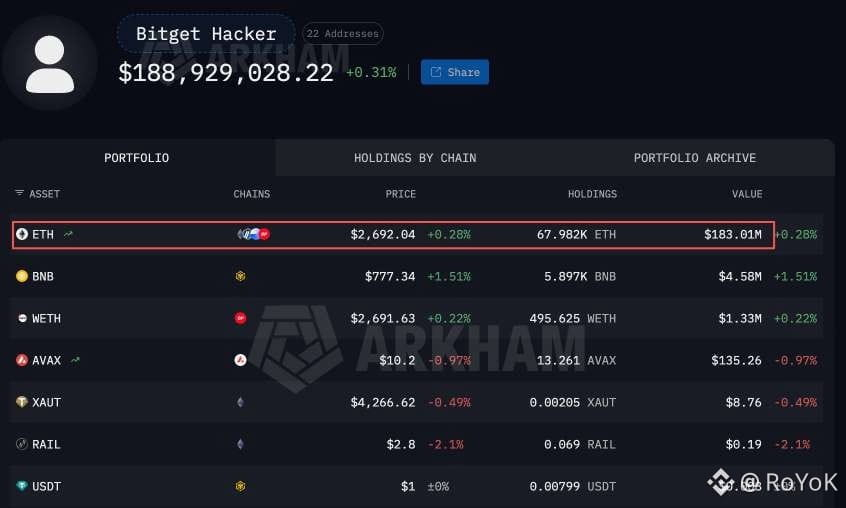

🚨 La brecha de Bitget de 351,6 millones de dólares está acaparando titulares, pero la cantidad exacta en dólares no es la idea principal.
Bitget afirma que el dinero robado se tomó de billeteras calientes y templadas, dejando su almacenamiento en frío completamente intacto. También señala su fondo de protección para usuarios de aproximadamente 464 millones de dólares, indicando que es más que suficiente para cubrir los daños.
Esto aclara una cosa: las pérdidas no superarán su red de seguridad.
Sin embargo, ignora por completo el elefante en la habitación: ¿cómo demonios se transfirieron cientos de millones de dólares antes de que entraran en acción las salvaguardas internas?
Una teoría que está circulando es que el atacante no solo se llevó una clave privada, sino que comprometió la infraestructura de firma de las billeteras. Esta distinción es enorme. Si el sistema de firma fue comprometido, significa que hubo fallos en las restricciones de acceso, las reglas de transacción o en las redes de seguridad automatizadas, no solo una clave expuesta.
Observar la actividad en la blockchain aporta otra pista. Alguien intercambió 19,67 millones de dólares en USDT por 7.111 ETH en apenas seis minutos, asumiendo costos considerables de deslizamiento
Nadie hace eso buscando una buena tasa. Aclama un ataque: el atacante corriendo para mover fondos, no un error del sistema.
En qué enfocarse a continuación:
Todas las miradas deben estar en el próximo informe técnico de Bitget. En particular, el método del ataque, el diseño de las billeteras involucradas, una línea de tiempo completa de los eventos, cuánto se ha recuperado y un desglose total de los 351,6 millones de dólares.
Hasta que se publiquen esos detalles, cualquier afirmación sobre quién lo hizo o cómo entró es mera especulación.
El fondo de protección podría dejar a la bolsa completa en lo financiero, pero no explica por qué falló la seguridad ni si la vulnerabilidad real ha sido parcheada
#Bitget #Hacked
$MPon $NVDAB
Bitget afirma que el dinero robado se tomó de billeteras calientes y templadas, dejando su almacenamiento en frío completamente intacto. También señala su fondo de protección para usuarios de aproximadamente 464 millones de dólares, indicando que es más que suficiente para cubrir los daños.
Esto aclara una cosa: las pérdidas no superarán su red de seguridad.
Sin embargo, ignora por completo el elefante en la habitación: ¿cómo demonios se transfirieron cientos de millones de dólares antes de que entraran en acción las salvaguardas internas?
Una teoría que está circulando es que el atacante no solo se llevó una clave privada, sino que comprometió la infraestructura de firma de las billeteras. Esta distinción es enorme. Si el sistema de firma fue comprometido, significa que hubo fallos en las restricciones de acceso, las reglas de transacción o en las redes de seguridad automatizadas, no solo una clave expuesta.
Observar la actividad en la blockchain aporta otra pista. Alguien intercambió 19,67 millones de dólares en USDT por 7.111 ETH en apenas seis minutos, asumiendo costos considerables de deslizamiento
Nadie hace eso buscando una buena tasa. Aclama un ataque: el atacante corriendo para mover fondos, no un error del sistema.
En qué enfocarse a continuación:
Todas las miradas deben estar en el próximo informe técnico de Bitget. En particular, el método del ataque, el diseño de las billeteras involucradas, una línea de tiempo completa de los eventos, cuánto se ha recuperado y un desglose total de los 351,6 millones de dólares.
Hasta que se publiquen esos detalles, cualquier afirmación sobre quién lo hizo o cómo entró es mera especulación.
El fondo de protección podría dejar a la bolsa completa en lo financiero, pero no explica por qué falló la seguridad ni si la vulnerabilidad real ha sido parcheada
#Bitget #Hacked
$MPon $NVDAB