#bitgetbreachforgedrequestsnotstolenkeys
🚨 La historia real detrás del hackeo de Bitget 🚨
El mundo de las criptomonedas está en plena conmoción, pero deshagamos el ruido con pruebas verificadas sobre el hackeo de Bitget por valor de 351,6 millones de dólares.
Aviso: No es como te imaginas.
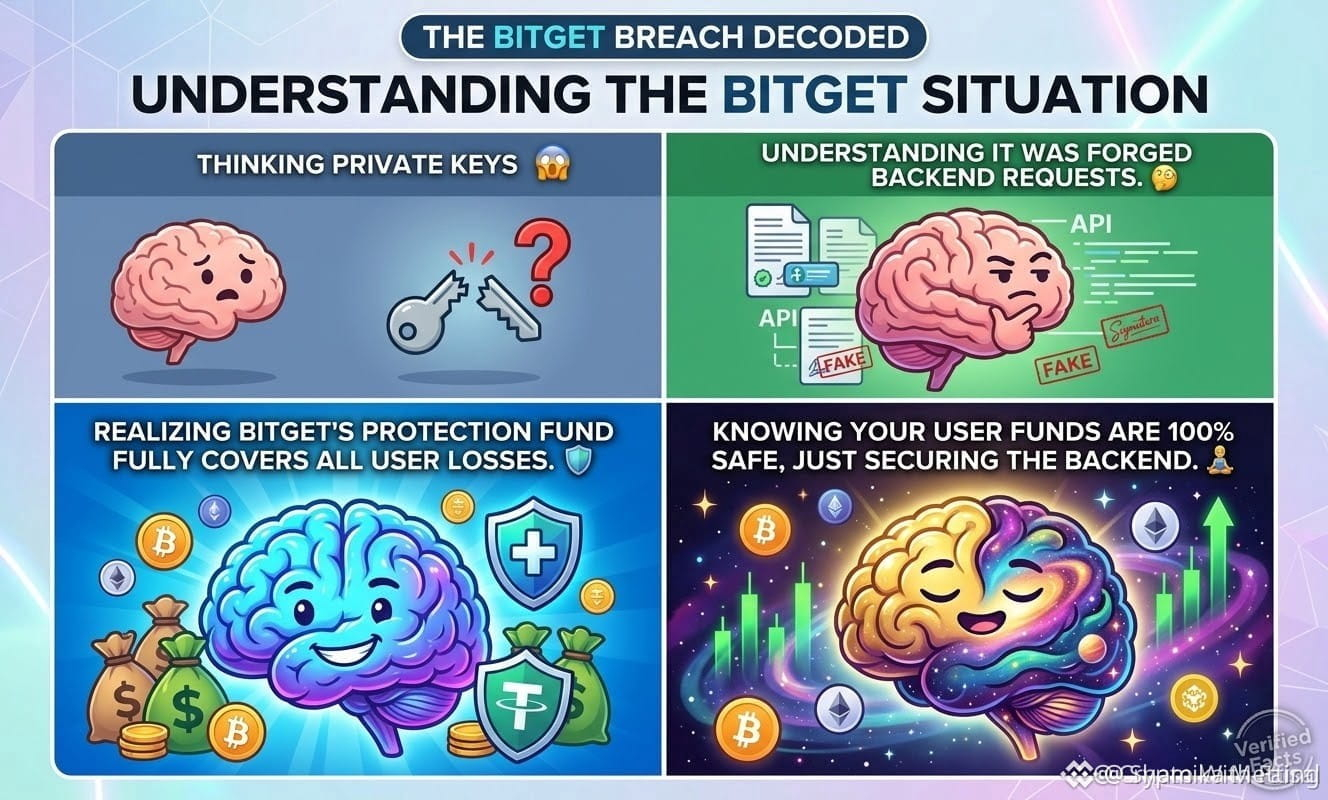
Los atacantes no robaron las claves de las bóvedas. En su lugar, vulneraron un sistema back-end, manipularon la documentación de las transacciones y enviaron solicitudes de retiro falsas mediante el propio proceso de aprobación de Bitget.
¿Por qué es importante este detalle técnico?
Porque robar claves significa una hemorragia que no se detiene. 🩸
Las solicitudes falsas = sellar la brecha y frenar la hemorragia. 🛑
Buenas noticias:
✅ Las claves están a salvo: las claves privadas no salieron de su lugar.
✅ Las bóvedas están protegidas: solo se atacaron las carteras calientes y calientes-semi-cálidas. El almacenamiento en frío permanece 100% seguro.
✅ Los usuarios están bien: el fondo de protección de Bitget, por 464 millones de dólares, cubre por completo la pérdida de 351,6 millones.
Las retiradas se han suspendido temporalmente para realizar una revisión de seguridad exhaustiva, pero la directora ejecutiva Gracy Chen aseguró que los activos de los usuarios están a salvo.
Este incidente demuestra que la infraestructura back-end se ha convertido en el nuevo campo de batalla en Web3. ¡Presta atención y mantente seguro! 🛡️
Por favor, continúe
$AVAX
🚨 La historia real detrás del hackeo de Bitget 🚨
El mundo de las criptomonedas está en plena conmoción, pero deshagamos el ruido con pruebas verificadas sobre el hackeo de Bitget por valor de 351,6 millones de dólares.
Aviso: No es como te imaginas.
Los atacantes no robaron las claves de las bóvedas. En su lugar, vulneraron un sistema back-end, manipularon la documentación de las transacciones y enviaron solicitudes de retiro falsas mediante el propio proceso de aprobación de Bitget.
¿Por qué es importante este detalle técnico?
Porque robar claves significa una hemorragia que no se detiene. 🩸
Las solicitudes falsas = sellar la brecha y frenar la hemorragia. 🛑
Buenas noticias:
✅ Las claves están a salvo: las claves privadas no salieron de su lugar.
✅ Las bóvedas están protegidas: solo se atacaron las carteras calientes y calientes-semi-cálidas. El almacenamiento en frío permanece 100% seguro.
✅ Los usuarios están bien: el fondo de protección de Bitget, por 464 millones de dólares, cubre por completo la pérdida de 351,6 millones.
Las retiradas se han suspendido temporalmente para realizar una revisión de seguridad exhaustiva, pero la directora ejecutiva Gracy Chen aseguró que los activos de los usuarios están a salvo.
Este incidente demuestra que la infraestructura back-end se ha convertido en el nuevo campo de batalla en Web3. ¡Presta atención y mantente seguro! 🛡️
Por favor, continúe
$AVAX