#bitgetbreachforgedrequestsnotstolenkeys
BITGET: INCUMPLIMIENTO DE SEGURIDAD CON TRANSFERENCIAS FALSIFICADAS, NO CLAVES PRIVADAS ROBADAS
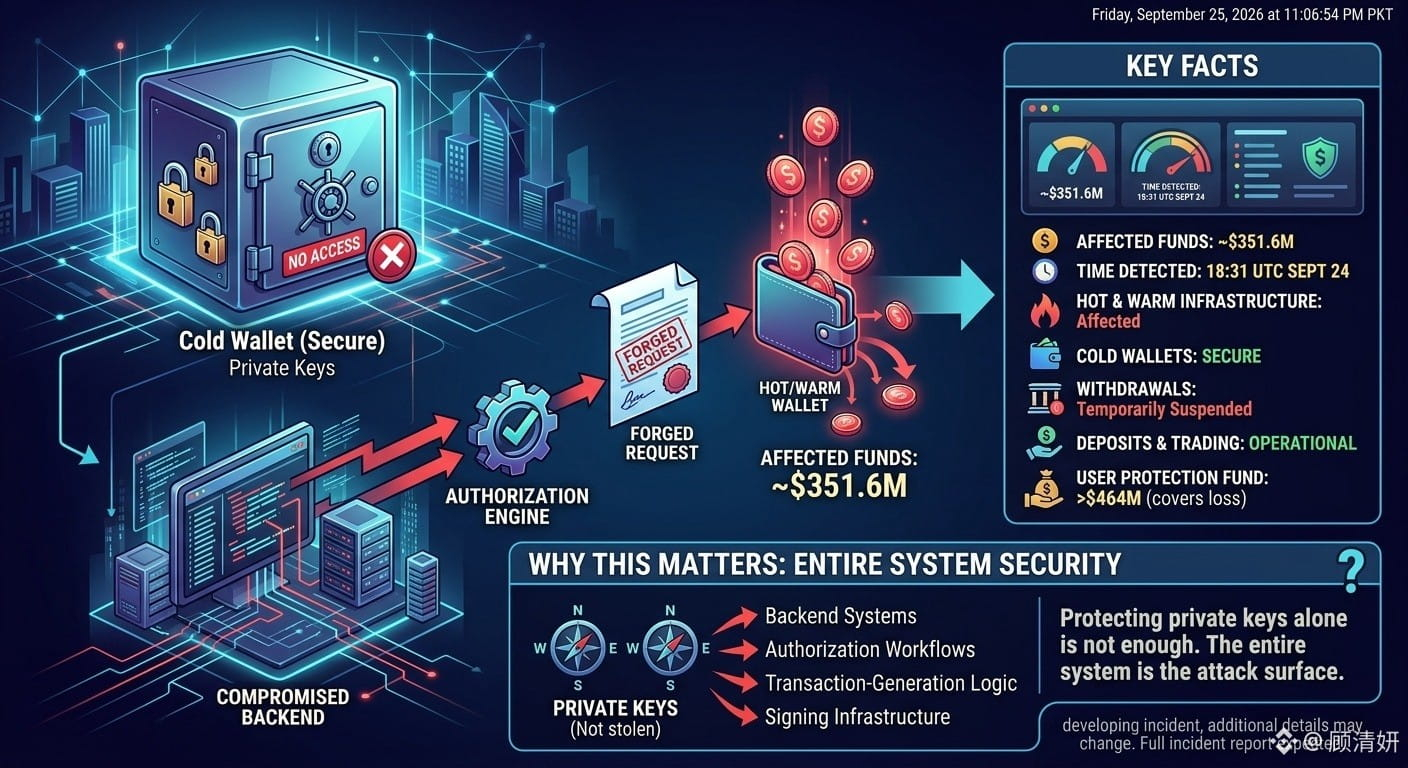
Bitget ha confirmado un importante incidente de seguridad que involucra aproximadamente $351.6M en fondos afectados.
Pero hay un detalle crítico:
Según los informes, los atacantes NO robaron las claves privadas de Bitget.
En su lugar, la CEO de Bitget, Gracy Chen, afirmó que los atacantes accedieron a un sistema de servicio de billeteras en el backend y usaron ese acceso para falsificar la información de transferencias e invocar el proceso de autorización/firma.
DATOS CLAVE
• Aproximadamente $351.6M en fondos se vieron afectados
• El incidente se detectó a las 18:31 UTC del 24 de septiembre
• Se afectaron partes de la infraestructura de billeteras calientes y tibias de Bitget
• Bitget afirma que las billeteras frías permanecieron seguras
• Los retiros se suspendieron temporalmente durante la revisión de seguridad
• Los depósitos y el trading siguieron funcionando
• Bitget afirma que su Fondo de Protección al Usuario supera los $464M y cubre la pérdida reportada
POR QUÉ ESTO IMPORTA
Este incidente pone de relieve un riesgo importante de seguridad en los exchanges: proteger solo las claves privadas no es suficiente.
Los sistemas del backend, la lógica de generación de transacciones, los flujos de autorización y la infraestructura de firma también pueden convertirse en superficies de ataque críticas.
Bitget señala que los investigadores aún están determinando exactamente cómo se comprometió el sistema del backend, y se espera un informe completo del incidente.
Para los traders, el mensaje clave es sencillo:
La seguridad del exchange es un sistema completo, no solo un problema de clave privada.
Esto sigue siendo un incidente en desarrollo, por lo que los detalles adicionales podrían cambiar a medida que avance la investigación.
$QI $PHA $ARK
BITGET: INCUMPLIMIENTO DE SEGURIDAD CON TRANSFERENCIAS FALSIFICADAS, NO CLAVES PRIVADAS ROBADAS
Bitget ha confirmado un importante incidente de seguridad que involucra aproximadamente $351.6M en fondos afectados.
Pero hay un detalle crítico:
Según los informes, los atacantes NO robaron las claves privadas de Bitget.
En su lugar, la CEO de Bitget, Gracy Chen, afirmó que los atacantes accedieron a un sistema de servicio de billeteras en el backend y usaron ese acceso para falsificar la información de transferencias e invocar el proceso de autorización/firma.
DATOS CLAVE
• Aproximadamente $351.6M en fondos se vieron afectados
• El incidente se detectó a las 18:31 UTC del 24 de septiembre
• Se afectaron partes de la infraestructura de billeteras calientes y tibias de Bitget
• Bitget afirma que las billeteras frías permanecieron seguras
• Los retiros se suspendieron temporalmente durante la revisión de seguridad
• Los depósitos y el trading siguieron funcionando
• Bitget afirma que su Fondo de Protección al Usuario supera los $464M y cubre la pérdida reportada
POR QUÉ ESTO IMPORTA
Este incidente pone de relieve un riesgo importante de seguridad en los exchanges: proteger solo las claves privadas no es suficiente.
Los sistemas del backend, la lógica de generación de transacciones, los flujos de autorización y la infraestructura de firma también pueden convertirse en superficies de ataque críticas.
Bitget señala que los investigadores aún están determinando exactamente cómo se comprometió el sistema del backend, y se espera un informe completo del incidente.
Para los traders, el mensaje clave es sencillo:
La seguridad del exchange es un sistema completo, no solo un problema de clave privada.
Esto sigue siendo un incidente en desarrollo, por lo que los detalles adicionales podrían cambiar a medida que avance la investigación.
$QI $PHA $ARK