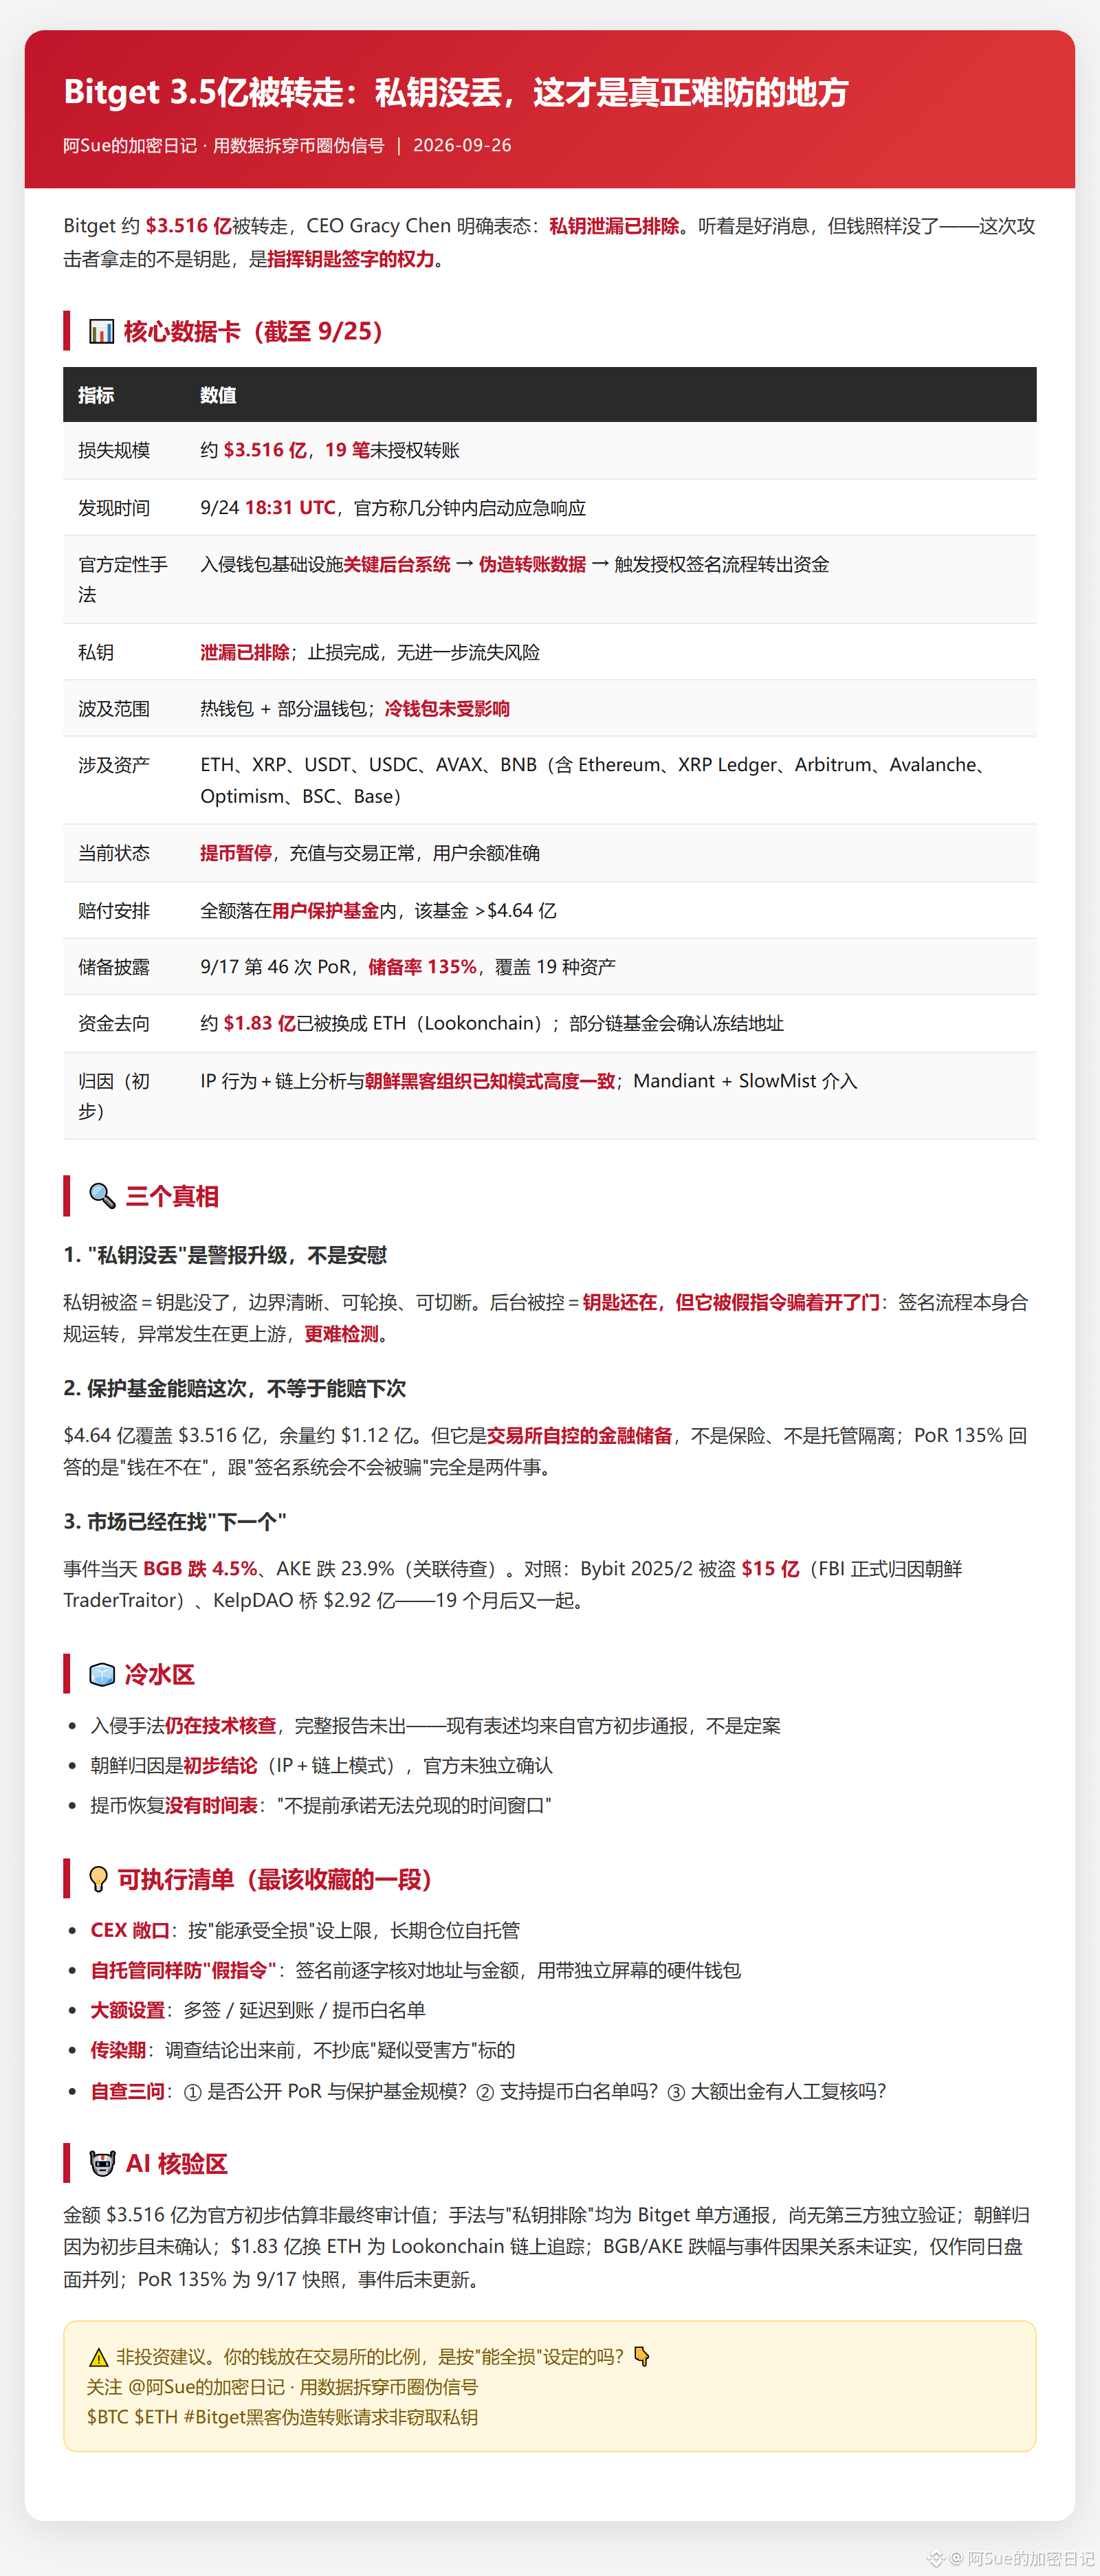
#bitget遭黑客攻击损失3.52亿美元 Bitget mueve ~351,6 millones de dólares, 19 transferencias no autorizadas, detectado el 9/24 18:31 UTC. El CEO Gracy Chen dijo con claridad: ya se descartó la filtración de la clave privada.
Suena como una buena noticia. Pero el dinero sigue desaparecido: en este ataque, los atacantes no se llevaron las llaves, sino la autoridad para firmar las órdenes.
📊 Calificación oficial
Método: intrusión en el sistema crítico del backend de la infraestructura de la wallet → falsificación de datos de transferencias → activación del proceso de firma de autorización para sacar el dinero
Alcance: wallets calientes + parte de las wallets frías; las wallets frías no se vieron afectadas
Activos: ETH/XRP/USDT/USDC/AVAX/BNB; cadenas: Ethereum, XRP Ledger, Arbitrum, Avalanche, Optimism, BSC, Base
Estado: se suspenden los retiros, recargas y operaciones normales; los saldos de los usuarios son correctos
Compensación: el 100% recae en el Fondo de Protección de Usuarios; dicho fondo es >$464 millones; tasa de reservas PoR (46ª vez) del 9/17: 135%
Destino: ~ $183 millones se convirtieron en ETH (Lookonchain); parte de los fondos en las cadenas confirmará direcciones congeladas
🔑 Tres verdades
"No se perdió la clave privada" es una actualización de alerta, no un consuelo: robar la clave privada es como perder la llave (fronteras claras: se puede rotar y cortar); el backend está bajo control = la llave sigue ahí, pero se la engaña con instrucciones falsas para abrir la puerta: el proceso de firma en sí funciona de forma válida; lo anómalo está más arriba, donde es más difícil de detectar; el Fondo de Protección puede compensar esta vez, pero no significa que pueda compensar la próxima: es una reserva financiera auto-gestionada por el exchange, no es un seguro, ni un aislamiento en custodia; PoR 135% responde "si el dinero está" y es totalmente otra cosa que "si el sistema de firmas puede ser engañado". El mercado ya busca el siguiente: BGB cae 4,5%, AKE cae 23,9% (relación por confirmar); en comparación, Bybit fue robado de $1.5 mil millones en 2025/2 (atribuido formalmente a Corea del Norte por el FBI), KelpDAO puente $292 millones, y tras 19 meses, otro caso
🧊 Por confirmar: el método de intrusión aún está bajo verificación técnica; aún no hay informe completo; la atribución a Corea del Norte es una conclusión preliminar (conducta IP + patrones on-chain); la versión oficial no ha confirmado de forma independiente; no hay cronograma para la reanudación de retiros
💡 Cuatro cosas que deberías hacer
① Limita la exposición del CEX a algo que puedas asumir como "pérdida total", y custodia por tu cuenta las posiciones a largo plazo
② Antes de firmar, verifica letra por letra las direcciones y los importes; usa una wallet hardware con pantalla independiente; para montos grandes, usa multisig/bloqueo con demora/lista blanca
③ Hasta que salgan las conclusiones de la investigación, no hagas "bottom fishing" comprando el supuesto "afectado"
④ Autoverificación: ¿el exchange publica PoR y el tamaño del Fondo de Protección? ¿Ofrece una lista blanca para retiros?