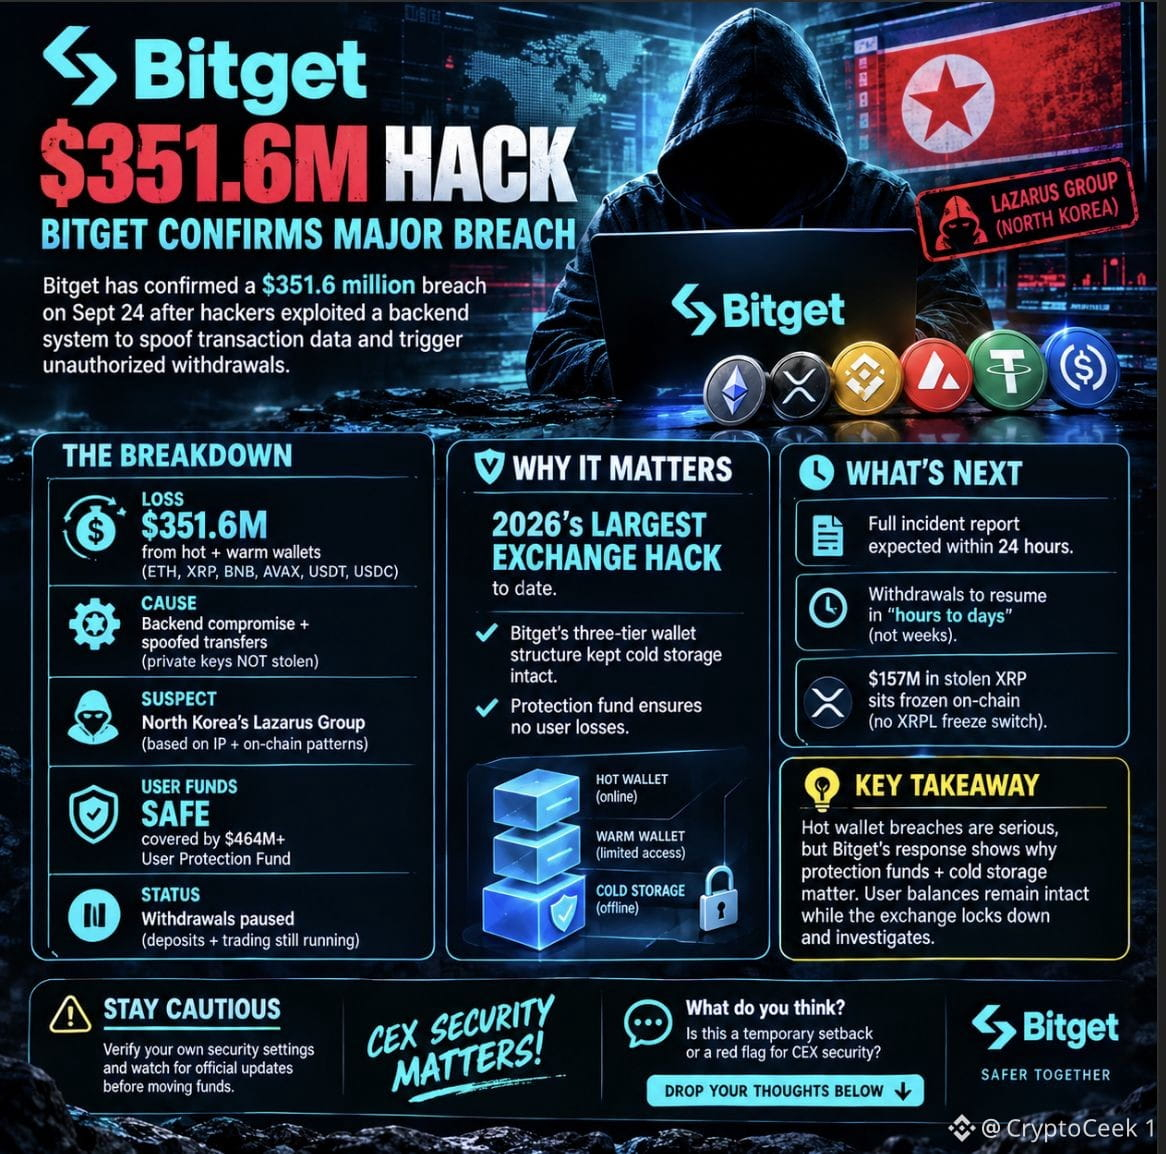
$XRP Bitget confirmó una brecha de $351.6 millones el 24 de septiembre después de que hackers explotaran un sistema backend para falsificar datos de transacciones y activar retiros no autorizados. El Desglose Pérdida: $351.6M de wallets hot + warm (ETH, XRP, BNB, AVAX, USDT, USDC) Causa: Compromiso del backend + transferencias falsificadas (NO se robaron llaves privadas) Sospechoso: el Grupo Lazarus de Corea del Norte (según IP + patrones on-chain) Fondos de los Usuarios: SAFE — cubiertos por el Fondo de Protección de Usuarios de $464M+ Estado: Retiros pausados; depósitos + trading siguen en marcha Por qué Importa Esto es el mayor hack a una exchange hasta la fecha en 2026. Pero la estructura de billeteras en tres niveles de Bitget mantuvo intacto el almacenamiento en frío, y el fondo de protección garantiza que no haya pérdidas para los usuarios. Qué Sigue Se espera el informe completo del incidente dentro de 24 horas Los retiros se reanudarán en "horas a días" (no semanas) $157M en XRP robado permanece congelado on-chain (sin interruptor de congelación en XRPL) Idea clave: Las brechas en wallets calientes son serias, pero la respuesta de Bitget muestra por qué importan los fondos de protección + el almacenamiento en frío. Los saldos de los usuarios permanecen intactos mientras la exchange cierra filas y se investiga. Mantente atento, verifica tus propios ajustes de seguridad y espera actualizaciones oficiales antes de mover fondos. Deja tus comentarios abajo — ¿esto es un revés temporal o una señal de alerta para la seguridad de las CEX? #Bitget #CryptoHack #BTC #ETH #XRP


Publicación
Aviso legal: Incluye opiniones de terceros. No es asesoramiento. Binance Ai puede utilizarse sin garantía. Consultar Términos y condiciones.