🚨 NUEVA INFORMACIÓN DEL HACKEO DE BITGET — NO ROBARON CLAVES, FALSIFICARON DATOS 🔥
📌 Fuente: Binance News
📅 25 de septiembre de 2026
🔹 EL HECHO: Bitget confirma la pérdida de $351,6 MILLONES en el ataque. La CEO Gracy Chen aclara algo clave: NUNCA robaron claves privadas ni de bóvedas. Los hackers comprometieron el sistema backend de carteras, falsificaron documentación y datos de transacciones, y las transferencias fraudulentas pasaron por el propio sistema de autorización de la plataforma 🔒
🔹 LOS DATOS CLAVE:
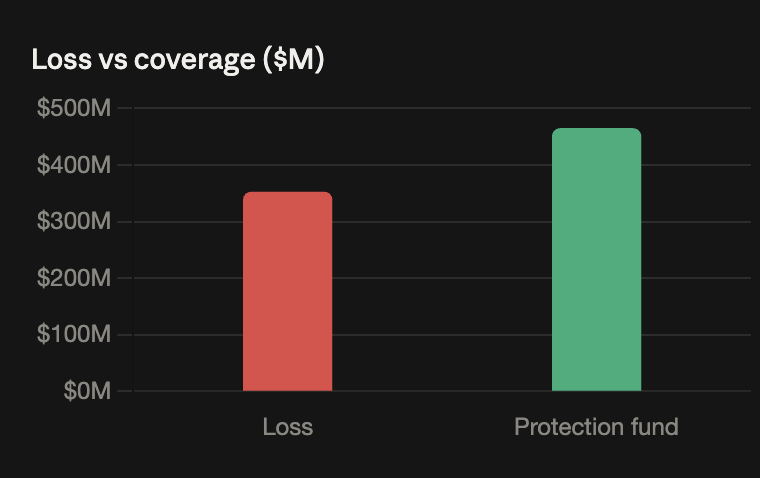
- 💥 $351,6 MILLONES perdidos — uno de los mayores incidentes del año
- 📄 No robaron claves privadas — el ataque fue por manipulación del sistema interno
- ✅ Fondo de protección cubre todo — $464 millones disponibles para reembolsos completos
- 🔍 Binance colabora en el rastreo — equipos de seguridad trabajan para recuperar fondos
🔹 LO QUE SIGNIFICA PARA TI:
- ✅ No fue un fallo de seguridad de los usuarios — fue un fallo interno del exchange
- ✅ El fondo de protección cubre el 100% de lo perdido — los usuarios no pierden sus fondos
- ⚠️ Pero la confianza se rompe — si pueden falsificar transacciones, ¿qué más está en riesgo?
- ✅ Recordatorio: las auditorías internas y externas son vitales. Si el sistema se puede manipular así, el riesgo es real
💡 La lección más dura: no basta con proteger las claves. Si la infraestructura interna se puede comprometer, incluso los fondos en "bóveda fría" están expuestos. El riesgo no solo está afuera, también adentro.
📢 ¿Qué opinas? ¿Te da confianza que el fondo cubra todo o te preocupa más que falsificaran los datos? Comenta 👇
🐦🔥 HadesCripto
#Bitget #Ciberseguridad #HackeoCripto #SeguridadDigital #HadesCripto
📌 Fuente: Binance News
📅 25 de septiembre de 2026
🔹 EL HECHO: Bitget confirma la pérdida de $351,6 MILLONES en el ataque. La CEO Gracy Chen aclara algo clave: NUNCA robaron claves privadas ni de bóvedas. Los hackers comprometieron el sistema backend de carteras, falsificaron documentación y datos de transacciones, y las transferencias fraudulentas pasaron por el propio sistema de autorización de la plataforma 🔒
🔹 LOS DATOS CLAVE:
- 💥 $351,6 MILLONES perdidos — uno de los mayores incidentes del año
- 📄 No robaron claves privadas — el ataque fue por manipulación del sistema interno
- ✅ Fondo de protección cubre todo — $464 millones disponibles para reembolsos completos
- 🔍 Binance colabora en el rastreo — equipos de seguridad trabajan para recuperar fondos
🔹 LO QUE SIGNIFICA PARA TI:
- ✅ No fue un fallo de seguridad de los usuarios — fue un fallo interno del exchange
- ✅ El fondo de protección cubre el 100% de lo perdido — los usuarios no pierden sus fondos
- ⚠️ Pero la confianza se rompe — si pueden falsificar transacciones, ¿qué más está en riesgo?
- ✅ Recordatorio: las auditorías internas y externas son vitales. Si el sistema se puede manipular así, el riesgo es real
💡 La lección más dura: no basta con proteger las claves. Si la infraestructura interna se puede comprometer, incluso los fondos en "bóveda fría" están expuestos. El riesgo no solo está afuera, también adentro.
📢 ¿Qué opinas? ¿Te da confianza que el fondo cubra todo o te preocupa más que falsificaran los datos? Comenta 👇
🐦🔥 HadesCripto
#Bitget #Ciberseguridad #HackeoCripto #SeguridadDigital #HadesCripto