#BitgetBreachForgedRequestsNotStolenKeys
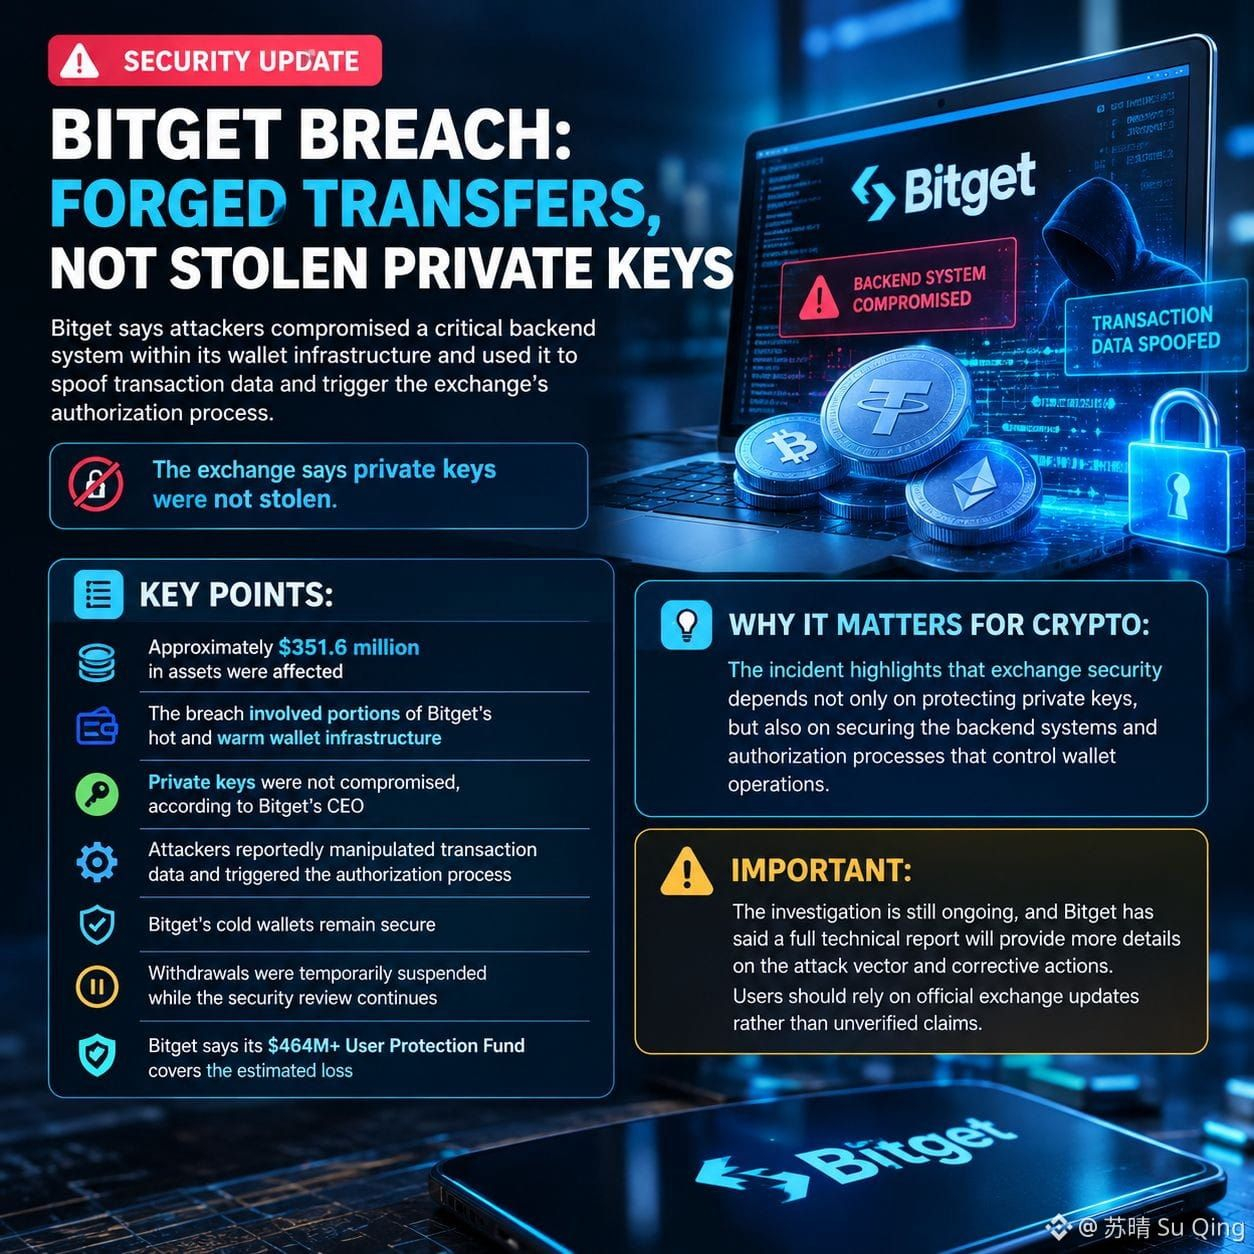
🚨 Infiltración en Bitget: transferencias falsificadas, no claves privadas robadas
Bitget afirma que los atacantes robaron una pieza crucial tipo “backdoor” dentro de la infraestructura de sus bóvedas y la usaron para ocultar datos de transacciones e iniciar el proceso de autorización de la bolsa.
Y la bolsa dice que las claves privadas no fueron robadas.
📊 Puntos clave:
• Los activos afectados suman aproximadamente 351,6 millones de dólares
• El ataque incluyó partes de la infraestructura de las bóvedas calientes y tibias de Bitget
• No se vieron comprometidas las claves privadas, según el director ejecutivo de Bitget
• Se alega que los atacantes manipularon los datos de las transacciones y lanzaron el proceso de autorización
• Las bóvedas frías de Bitget siguen siendo seguras
• Bitget dice que su fondo de protección a los usuarios (464 millones de dólares +) cubre la pérdida estimada
🔎 Por qué esto es importante para las criptomonedas:
El incidente pone de relieve que la seguridad de las plataformas de trading depende no solo de proteger las claves privadas, sino también de asegurar los sistemas del servidor (la “backdoor”) y los procesos de autorización que controlan las operaciones de las bóvedas.
⚠️ Importante:
Las investigaciones siguen en curso y Bitget dijo que un informe técnico exhaustivo proporcionará más detalles sobre el método del ataque y las medidas correctivas. Se recomienda que los usuarios se basen en las actualizaciones oficiales de la bolsa en lugar de afirmaciones no verificadas.
Seguimiento por favor
$SAGA
🚨 Infiltración en Bitget: transferencias falsificadas, no claves privadas robadas
Bitget afirma que los atacantes robaron una pieza crucial tipo “backdoor” dentro de la infraestructura de sus bóvedas y la usaron para ocultar datos de transacciones e iniciar el proceso de autorización de la bolsa.
Y la bolsa dice que las claves privadas no fueron robadas.
📊 Puntos clave:
• Los activos afectados suman aproximadamente 351,6 millones de dólares
• El ataque incluyó partes de la infraestructura de las bóvedas calientes y tibias de Bitget
• No se vieron comprometidas las claves privadas, según el director ejecutivo de Bitget
• Se alega que los atacantes manipularon los datos de las transacciones y lanzaron el proceso de autorización
• Las bóvedas frías de Bitget siguen siendo seguras
• Bitget dice que su fondo de protección a los usuarios (464 millones de dólares +) cubre la pérdida estimada
🔎 Por qué esto es importante para las criptomonedas:
El incidente pone de relieve que la seguridad de las plataformas de trading depende no solo de proteger las claves privadas, sino también de asegurar los sistemas del servidor (la “backdoor”) y los procesos de autorización que controlan las operaciones de las bóvedas.
⚠️ Importante:
Las investigaciones siguen en curso y Bitget dijo que un informe técnico exhaustivo proporcionará más detalles sobre el método del ataque y las medidas correctivas. Se recomienda que los usuarios se basen en las actualizaciones oficiales de la bolsa en lugar de afirmaciones no verificadas.
Seguimiento por favor
$SAGA