🚨🚨 ¡$350 MILLONES ACABAN DE DESAPARECER DE BITGET?! 😳
¿Has oído hablar de esto?
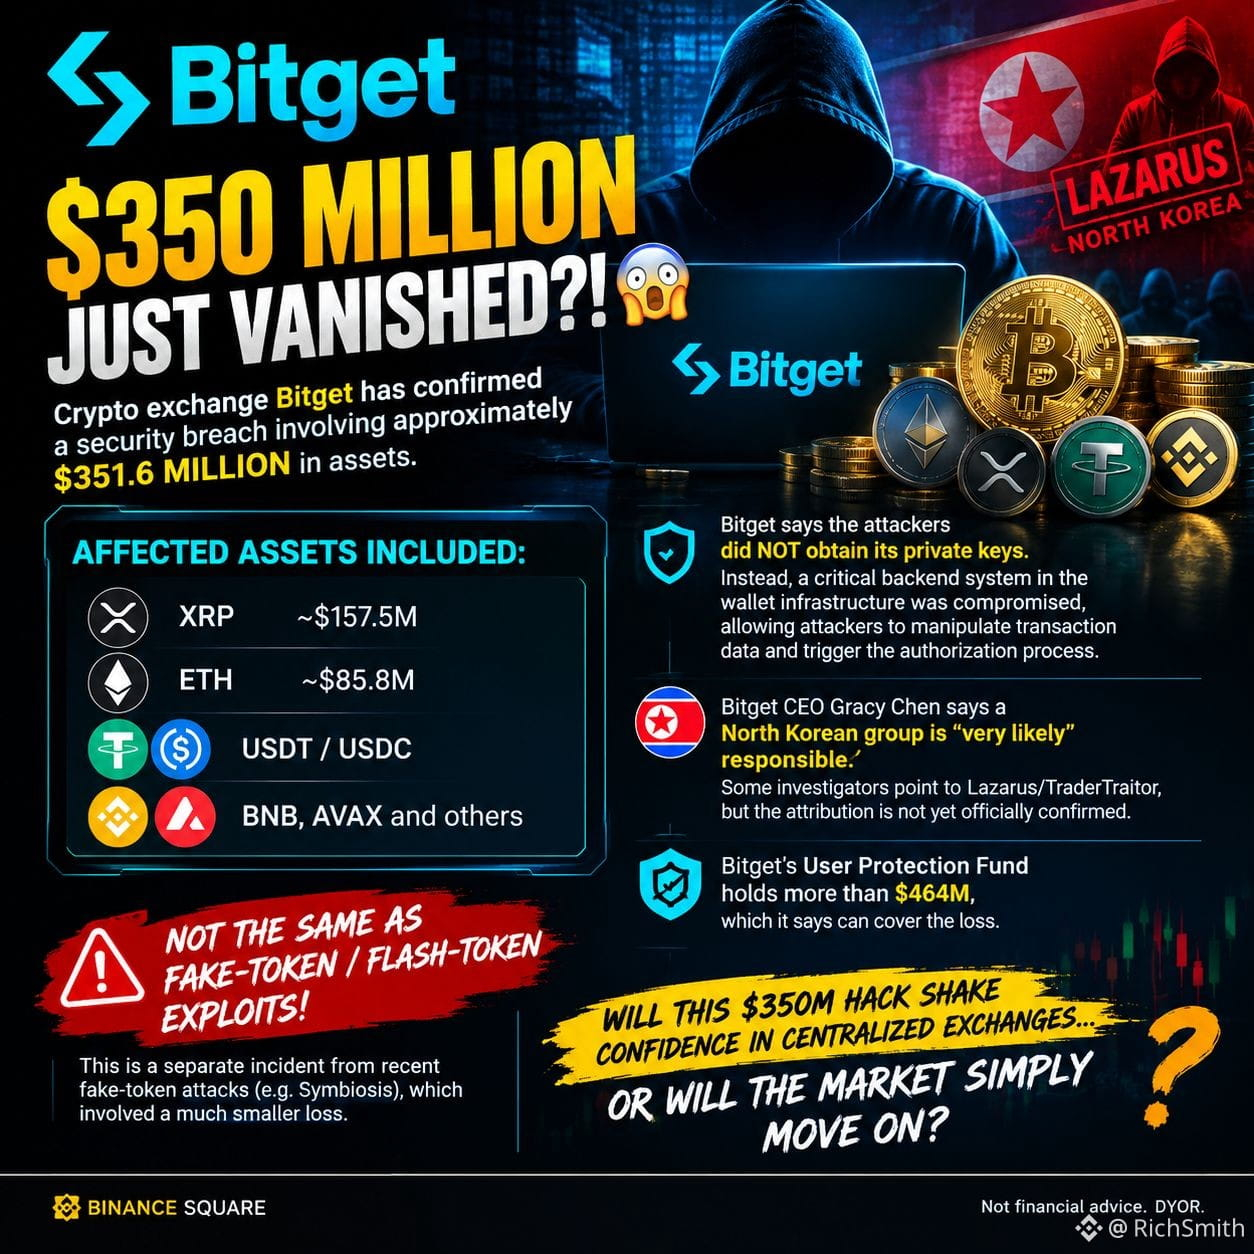
El exchange de criptomonedas Bitget ha confirmado una brecha de seguridad que involucra aproximadamente $351.6 millones en activos. 💰
Según se informa, los activos afectados incluyeron:
🔴 $XRP — ~$157.5M
🔴 $ETH — ~$85.8M
🔴 $USDT / $USDC
🔴 $BNB, $AVAX y otros
Pero aquí es donde se pone aún más interesante… 👀
Bitget dice que los atacantes NO obtuvieron sus claves privadas.
En su lugar, la CEO afirmó que un sistema crítico de backend en la infraestructura de la billetera fue comprometido, lo que permitió a los atacantes manipular los datos de las transacciones y activar el proceso de autorización.
🇰🇵 ¿Y quién podría estar detrás?
La CEO de Bitget, Gracy Chen, dice que un grupo norcoreano es “muy probable” responsable.
Algunos investigadores de blockchain han señalado hacia Lazarus/TraderTraitor, pero la atribución aún no está confirmada oficialmente.
🛡️ Bitget dice que su Fondo de Protección de Usuarios tiene más de $464M, y que afirma que puede cubrir la pérdida.
Ahora la GRAN pregunta:
¿Este hack de $350M sacudirá la confianza en los exchanges centralizados… o el mercado simplemente seguirá adelante? 👀
Y recuerda: esto NO es lo mismo que las recientes vulnerabilidades de tokens falsos/flash tokens que se están comentando en otros lugares.
⚠️ No es asesoramiento financiero. Investiga por tu cuenta (DYOR).
#Bitget #CryptoHack #XRP #ETH #USDT #CryptoSecurity #BinanceSquare
¿Has oído hablar de esto?
El exchange de criptomonedas Bitget ha confirmado una brecha de seguridad que involucra aproximadamente $351.6 millones en activos. 💰
Según se informa, los activos afectados incluyeron:
🔴 $XRP — ~$157.5M
🔴 $ETH — ~$85.8M
🔴 $USDT / $USDC
🔴 $BNB, $AVAX y otros
Pero aquí es donde se pone aún más interesante… 👀
Bitget dice que los atacantes NO obtuvieron sus claves privadas.
En su lugar, la CEO afirmó que un sistema crítico de backend en la infraestructura de la billetera fue comprometido, lo que permitió a los atacantes manipular los datos de las transacciones y activar el proceso de autorización.
🇰🇵 ¿Y quién podría estar detrás?
La CEO de Bitget, Gracy Chen, dice que un grupo norcoreano es “muy probable” responsable.
Algunos investigadores de blockchain han señalado hacia Lazarus/TraderTraitor, pero la atribución aún no está confirmada oficialmente.
🛡️ Bitget dice que su Fondo de Protección de Usuarios tiene más de $464M, y que afirma que puede cubrir la pérdida.
Ahora la GRAN pregunta:
¿Este hack de $350M sacudirá la confianza en los exchanges centralizados… o el mercado simplemente seguirá adelante? 👀
Y recuerda: esto NO es lo mismo que las recientes vulnerabilidades de tokens falsos/flash tokens que se están comentando en otros lugares.
⚠️ No es asesoramiento financiero. Investiga por tu cuenta (DYOR).
#Bitget #CryptoHack #XRP #ETH #USDT #CryptoSecurity #BinanceSquare