

La comunidad cripto sigue en máxima alerta tras el incidente de seguridad de Bitget. Nuevas declaraciones de la CEO Gracy Chen y análisis on-chain sacaron a la luz información crucial sobre los sospechosos y la dinámica de la intrusión:
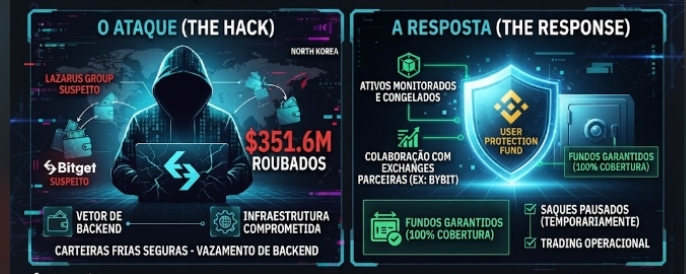
Principal sospechoso (Corea del Norte / Grupo Lazarus): La CEO de Bitget señaló públicamente indicios de una fuerte conexión con hackers norcoreanos (DPRK). La sospecha se planteó tras el rastreo de direcciones IP y patrones de VPN idénticos a los utilizados en ataques anteriores atribuidos al régimen. Investigadores on-chain independientes también rastrearon parte de los fondos hacia direcciones asociadas a redes de hackers como TraderTraitor.
¿Cómo ocurrió el ataque? (Detalles técnicos):
La administración descartó la filtración de claves privadas. Las carteras frías (cold wallets) siguen completamente seguras y aisladas.
El vector de ataque consistió en la intrusión de un sistema de backend de la infraestructura de gestión de carteras. Los atacantes lograron manipular los procesos de firma de transacciones sin necesidad de falsificar solicitudes de retiro de clientes comunes.
La hipótesis de participación interna (inside job) fue descartada inicialmente por la directiva, aunque las investigaciones forenses siguen abiertas.
to.
Recuperación y estado actual:
Parte de los activos desviados ya está siendo monitoreada y hay esfuerzos conjuntos con otras grandes exchanges (como Bybit, que ofreció apoyo) para congelar las direcciones de destino.
El User Protection Fund (fondo de más de 464 millones de dólares) sigue garantizado para cubrir el 100% de las pérdidas de los usuarios afectados.
Los retiros continúan temporalmente pausados por precaución mientras el equipo refuerza las barreras de seguridad, pero el trading y los depósitos operan normalmente.
.
Se debe divulgar pronto un informe técnico completo (post-mortem) que detalle la causa raíz exacta y el avance de la recuperación de los fondos.
#Bitget #LazarusGroup #CriptoNoticias #SegurancaCripto #BinanceSquare $BTC $AVAX
