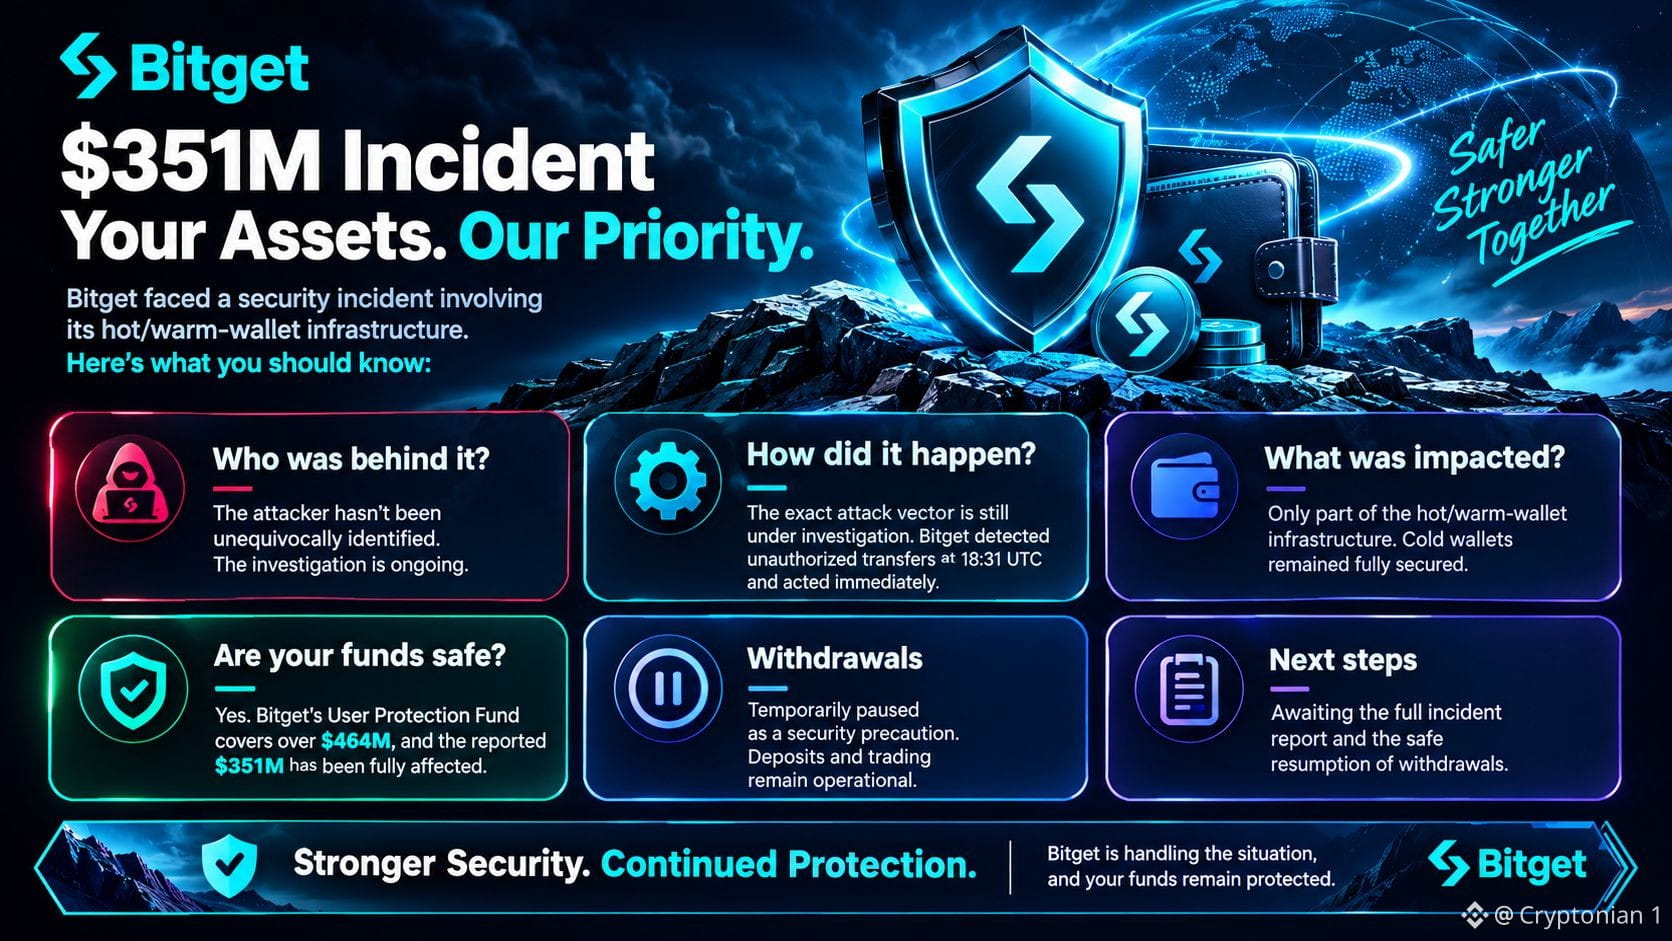
Parece que los hackers norcoreanos son los principales sospechosos del golpe de 351M$ a Bitget, según los indicios de IP y los patrones de ataque que el CEO señaló. No robaron claves privadas; en su lugar, entraron en un sistema de billetera backend, falsificaron los datos de las transferencias y engañaron al proceso de autorización para que volcara fondos de las billeteras calientes y tibias. Los fondos de los usuarios deberían estar a salvo, ya que el fondo de protección de 464M$ de Bitget cubre toda la pérdida y las billeteras frías, incluido $BTC, se mantuvieron bloqueadas, aunque las retiradas están pausadas mientras las cosas se limpian.
$ETH #BTC Price Analysis# #ETH
$ETH #BTC Price Analysis# #ETH