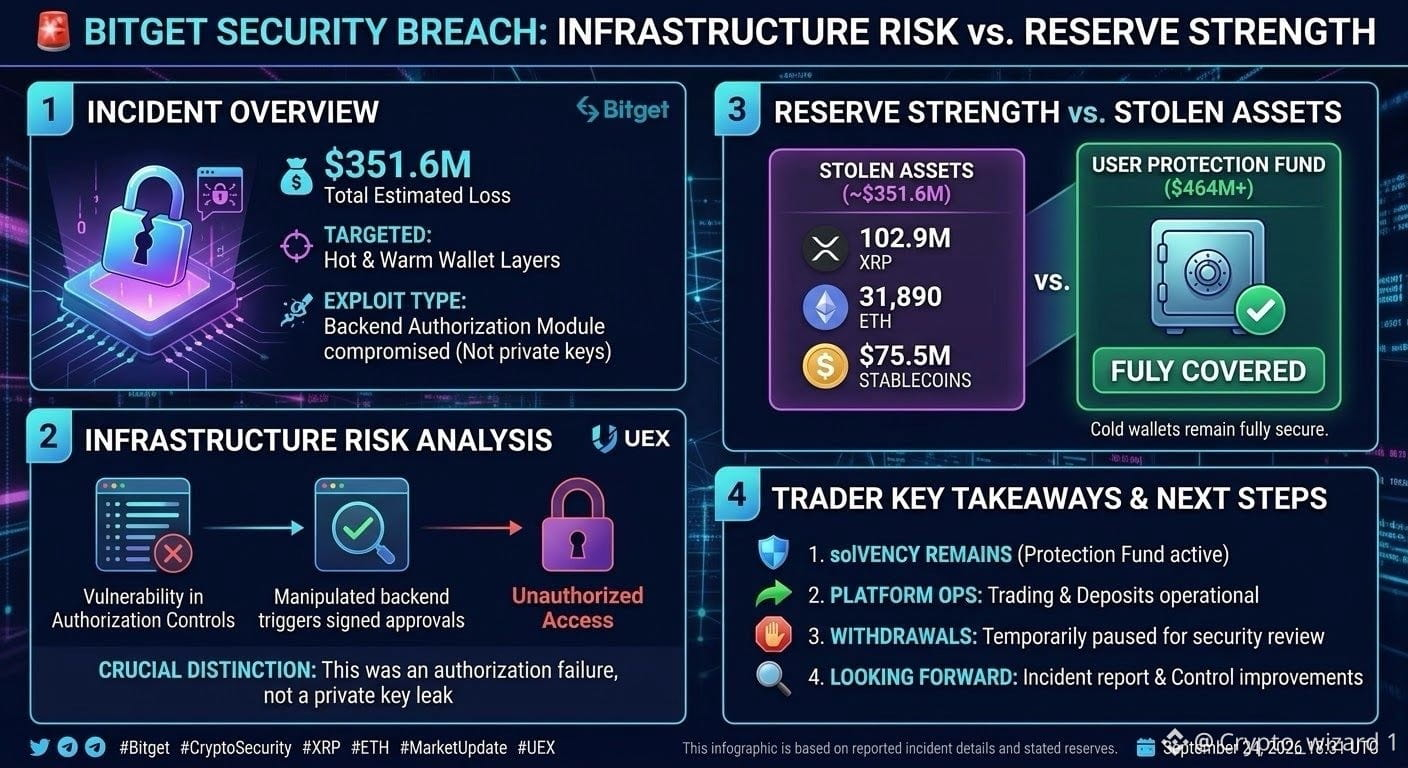
La filtración en la cartera caliente y tibia de Bitget por $351.6M plantea importantes preguntas sobre la infraestructura de los exchanges, los controles de autorización y la protección de los fondos de los usuarios. Según los detalles del incidente, los atacantes explotaron un módulo de autorización del backend en lugar de comprometer directamente las claves privadas. Las pérdidas reportadas incluyen 102.9M XRP, 31,890 ETH y aproximadamente $75.5M en stablecoins. Se informa que el declarado Fondo de Protección de Usuarios de Bitget, de $464M, cubriría las pérdidas, mientras que las reservas de billeteras frías no se ven afectadas. La distinción entre un compromiso de clave privada y una explotación de autorización del backend importa al evaluar el alcance de la exposición y la contención.
Para los traders, esto destaca que la seguridad del exchange va más allá de la liquidez y las reservas. El seguimiento on-chain y controles de firma más sólidos serán clave a medida que Bitget complete su revisión. Las actualizaciones de trading y retiros deben evaluarse según los reportes oficiales, y el informe post-mortem ofrecerá una visión más clara sobre las mejoras de seguridad.
$BTC
Para los traders, esto destaca que la seguridad del exchange va más allá de la liquidez y las reservas. El seguimiento on-chain y controles de firma más sólidos serán clave a medida que Bitget complete su revisión. Las actualizaciones de trading y retiros deben evaluarse según los reportes oficiales, y el informe post-mortem ofrecerá una visión más clara sobre las mejoras de seguridad.
$BTC