


Los investigadores de la empresa de investigación criptográfica Alloc Init han propuesto un sistema para llevar a Bitcoin las transferencias privadas al estilo de Zcash sin necesidad de un soft fork.
La propuesta, llamada Shielded Bitcoin, ocultaría los importes de las transacciones, los remitentes, los receptores y los vínculos con fondos gastados previamente mediante notas cifradas y pruebas de conocimiento cero. El documento fue publicado el jueves por Clara Shikhelman, Mikhail Komarov y Aleksei Moskvin.
La propuesta ofrece una vía potencial para mejorar la privacidad de los usuarios de Bitcoin sin requerir cambios de consenso en el protocolo base.
En lugar de que los mineros hicieran cumplir el protocolo de privacidad, Shielded Bitcoin usaría Bitcoin como “una capa neutral de publicación y ordenamiento”, escribieron los investigadores. Luego, software separado llamado indexadores verificaría las pruebas de conocimiento cero, comprobaría que los fondos no se hayan gastado dos veces y reconstruiría el estado del sistema protegido.
El diseño de Shielded Bitcoin se basa explícitamente en la arquitectura de Zcash. Los investigadores dijeron que, de forma similar, utiliza notas cifradas, nullificadores públicos que marcan las notas como gastadas, y pruebas de conocimiento cero que demuestran que las transacciones son válidas. A diferencia de Zcash, Shielded Bitcoin no operaría su propia cadena de bloques ni un mecanismo de consenso.
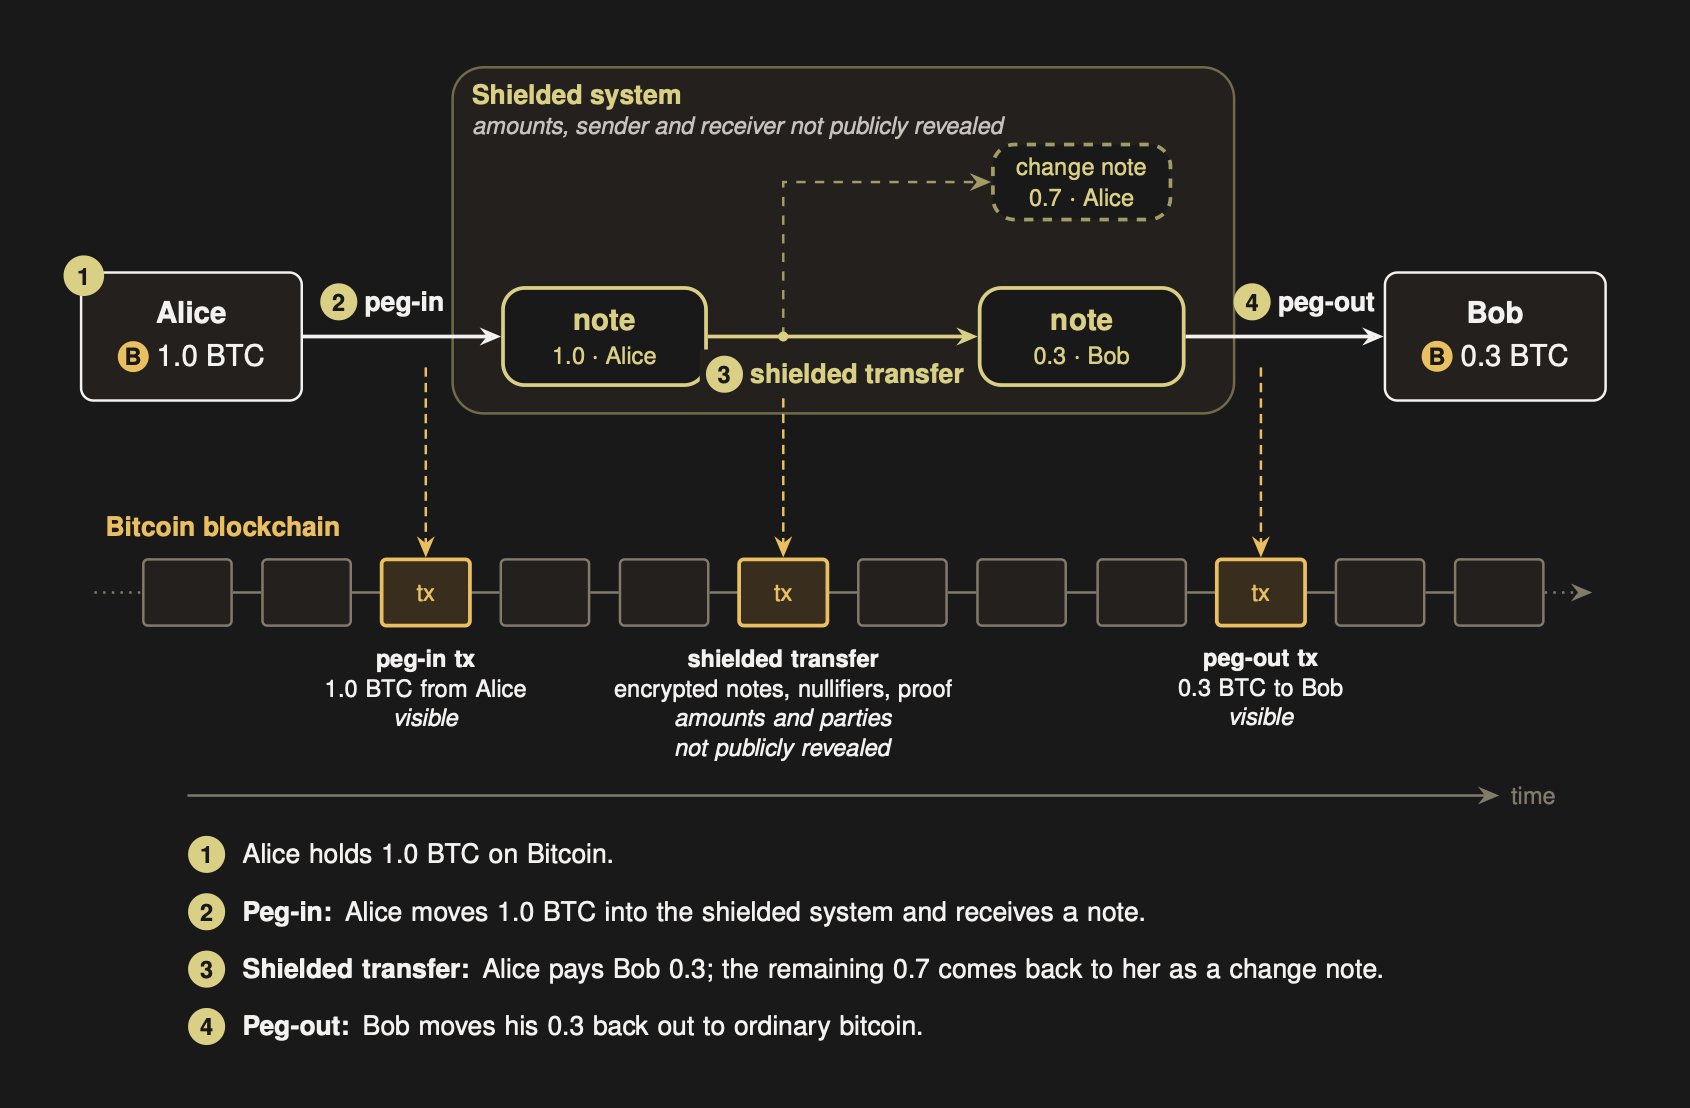
Cómo funciona una transferencia protegida. Fuente: Alloc Init
Bitcoin con protección (Shielded Bitcoin) recibe reacciones mixtas
El desarrollador Vadim Zavodil criticó la propuesta en X y argumentó que gran parte de su pila de privacidad ya había sido implementada por Zcash. Se preguntó cuánta privacidad podría ofrecer inicialmente un sistema lanzado recientemente, y sostuvo que un nuevo grupo protegido comenzaría sin el conjunto de anonimato que Zcash ha acumulado durante años de uso.
“La privacidad es una función de la multitud. Zcash tiene un conjunto protegido real construido a lo largo de años”, escribió. “Un metaprotocolo completamente nuevo parte de cero, así que tu primera transferencia privada se oculta en una multitud de uno”.
En un post complementario que explicaba la propuesta, los investigadores de Bitcoin con protección (Shielded) reconocieron una limitación similar y dijeron que los depósitos grandes no crean automáticamente un conjunto de anonimato grande. Indicaron que los observadores aún podrían ser capaces de acotar las relaciones entre transferencias si un número reducido de actores crea la mayoría de las notas o si las billeteras muestran un comportamiento distintivo.
Pierre-Luc Dallaire-Demers, fundador de la empresa de criptografía poscuántica Pauli Group, planteó un tema aparte y describió la construcción como interesante pero “en absoluto resistente a la computación cuántica”. Más tarde, Dallaire-Demers dijo que estaba explorando cómo podría verse una versión completamente poscuántica, suponiendo que Bitcoin adopte eventualmente un esquema de firma poscuántica.
El coautor de Zerocash y CEO de StarkWare, Eli Ben-Sasson, fue más favorable con la dirección de la propuesta. En respuesta al anuncio de Alloc Init, Ben-Sasson dijo que la intención original del documento de Zerocash, que precedió a Zcash, era llevar la privacidad a Bitcoin.
Ben-Sasson dijo que aún no había leído el documento de Shielded Bitcoin, pero le gustaría ver materializada en la capa base de Bitcoin la visión de privacidad y escalabilidad mediante pruebas de conocimiento cero.
Revista: Ganadores y perdedores de las nuevas reglas de tokenización de la SEC para acciones