🚨 Bitget sufre una violación por $351.6M: qué se sabe ahora
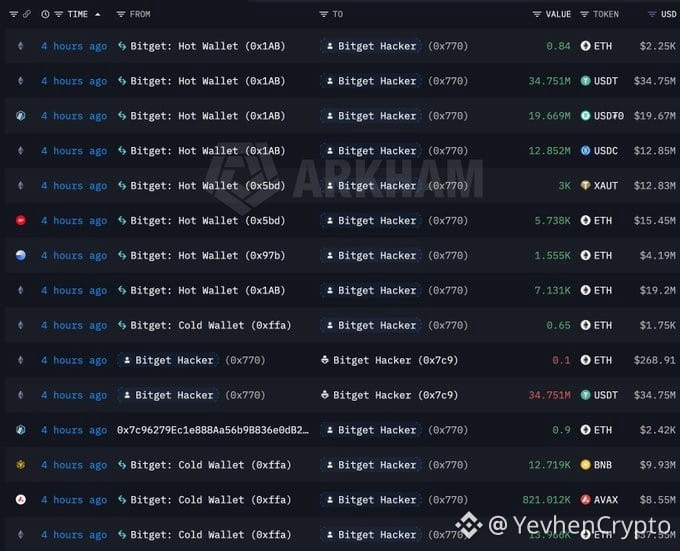
La bolsa de criptomonedas centralizada Bitget detectó transferencias sospechosas y no solicitadas de fondos. Los detalles principales del incidente:
🔹 Alcance: Aproximadamente $351.6 millones afectados en activos digitales.
🔹 Zona afectada: El hack solo alcanzó una parte de la infraestructura de las billeteras calientes y tibias.
🔹 Billeteras frías: Según la declaración de la bolsa, se encuentran en total seguridad.
🔹 Estado de los fondos y retiros: Los retiros de fondos se han suspendido temporalmente mientras se realiza una verificación de seguridad. Los depósitos siguen funcionando. Los saldos de los usuarios están identificados y permanecen seguros.
🔹 Sospechosos: El CEO de Bitget apunta a una posible participación del grupo de hackers Lazarus Group (que anteriormente se asoció con el hack de gran escala de Bybit por $1.46B en 2025).
🔹 Mecánica del ataque: Los atacantes falsificaron los datos de las transacciones y lanzaron un proceso de autorización para mover fondos. Se excluye la filtración de claves privadas.
💡 Consejo para los usuarios: Sin pánico: esperen las actualizaciones oficiales de Bitget sobre la reanudación de los retiros. Y, como siempre: mantengan sus activos a largo plazo en billeteras frías.
#Bitget #CryptoHack #LazarusGroup #CryptoNews #Web3Safety
La bolsa de criptomonedas centralizada Bitget detectó transferencias sospechosas y no solicitadas de fondos. Los detalles principales del incidente:
🔹 Alcance: Aproximadamente $351.6 millones afectados en activos digitales.
🔹 Zona afectada: El hack solo alcanzó una parte de la infraestructura de las billeteras calientes y tibias.
🔹 Billeteras frías: Según la declaración de la bolsa, se encuentran en total seguridad.
🔹 Estado de los fondos y retiros: Los retiros de fondos se han suspendido temporalmente mientras se realiza una verificación de seguridad. Los depósitos siguen funcionando. Los saldos de los usuarios están identificados y permanecen seguros.
🔹 Sospechosos: El CEO de Bitget apunta a una posible participación del grupo de hackers Lazarus Group (que anteriormente se asoció con el hack de gran escala de Bybit por $1.46B en 2025).
🔹 Mecánica del ataque: Los atacantes falsificaron los datos de las transacciones y lanzaron un proceso de autorización para mover fondos. Se excluye la filtración de claves privadas.
💡 Consejo para los usuarios: Sin pánico: esperen las actualizaciones oficiales de Bitget sobre la reanudación de los retiros. Y, como siempre: mantengan sus activos a largo plazo en billeteras frías.
#Bitget #CryptoHack #LazarusGroup #CryptoNews #Web3Safety