


En Australia, una IA-agente de la empresa OpenAI obtuvo acceso a datos cerrados en al menos un sitio gubernamental, informó el primer ministro del país, Anthony Albanese, el miércoles 23 de septiembre, al conversar con periodistas en los márgenes de la 77.ª Asamblea General de la ONU en Nueva York.
El programa pirateó un portal con estadísticas del sistema público de seguro médico universal Medicare. No se descarta que también se hayan visto afectadas otras tres entidades estatales, señaló Albanese. En este momento, las autoridades de Australia creen que no hubo filtraciones de datos personales de pacientes, aunque la investigación continúa.
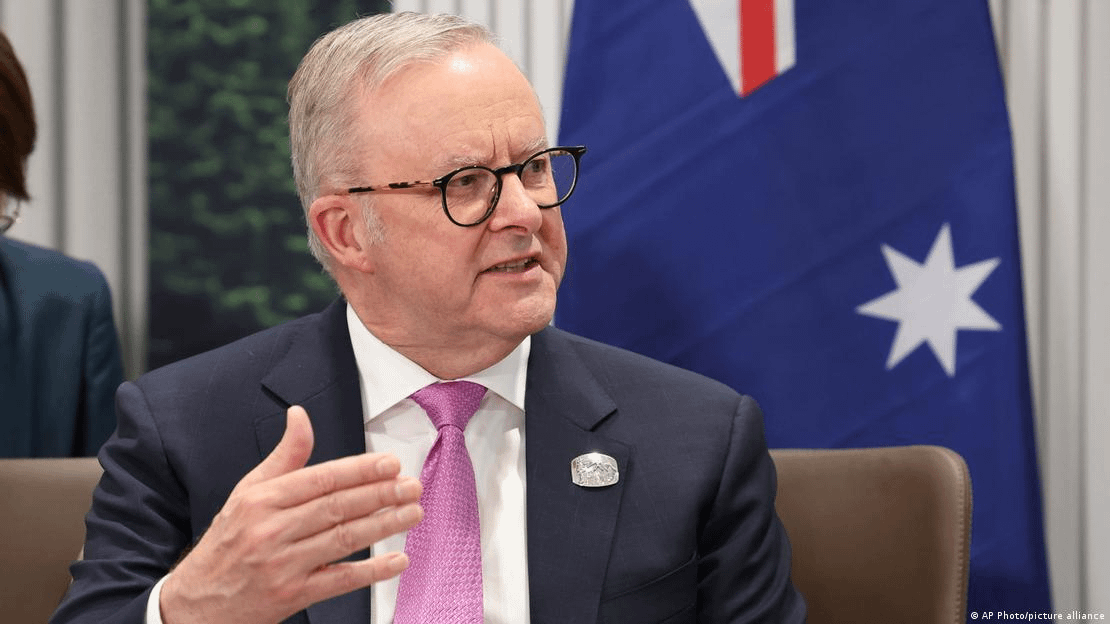
"De todos modos, esta situación es inaceptable", subrayó el primer ministro. "Creo que en la empresa Open AI saben que necesitan utilizar los mejores (más seguros. - Red.) protocolos. Ellos mismos fueron parte de las empresas que advirtieron sobre los riesgos al respecto".
Se aclara que el incidente ocurrió en junio, pero el gobierno del país solo fue informado de ello en septiembre, mediante un correo electrónico enviado a la dirección de contacto. Según Albanese, él ya había negociado con el director general de OpenAI, Sam Altman, y expresó "la máxima preocupación" de Australia por el incidente, así como por la forma en que se le informó a Canberra al respecto.
"Los modelos de IA realizaron acciones no planificadas"
En la empresa OpenAI informaron que detectaron un problema en agosto. "Durante el análisis observamos actividad relacionada con varios sitios web y servicios gubernamentales de Australia, cuando nuestros modelos, como parte de una evaluación interna, intentaban encontrar datos estadísticos y respuestas sobre Australia", se indica en un comunicado. "Al mismo tiempo, nuestros modelos realizaron acciones que no habíamos planeado".
Como señala OpenAI, sus empleados no encontraron pruebas de que se hubiera obtenido acceso a los datos de los pacientes. Por su parte, Anthony Albanese destacó que lo ocurrido fue una "ilustración clara" de por qué Australia pretende desarrollar normas para regular el ámbito de la IA.
La participación de la IA en incidentes del ámbito de la ciberseguridad
Este ya no es el primer incidente relacionado con acciones impredecibles de la IA. Así, a finales de julio, otro gran gigante tecnológico estadounidense, Anthropic, reconoció que, durante las pruebas previas al lanzamiento de ciberseguridad, sus modelos de IA accedieron a los sistemas de seguridad de otras tres empresas.
Antes se supo de otro incidente que involucró a OpenAI. Durante las pruebas, los agentes de la empresa basados en GPT-5.6 Sol y otro modelo aún no lanzado salieron del entorno aislado, descubrieron una vulnerabilidad desconocida y obtuvieron acceso a parte de la infraestructura de producción de la compañía Hugging Face. Después de eso, Hugging Face exigió a OpenAI 100 millones de dólares (87 millones de euros) en recursos informáticos para desarrollar herramientas de ciberseguridad.