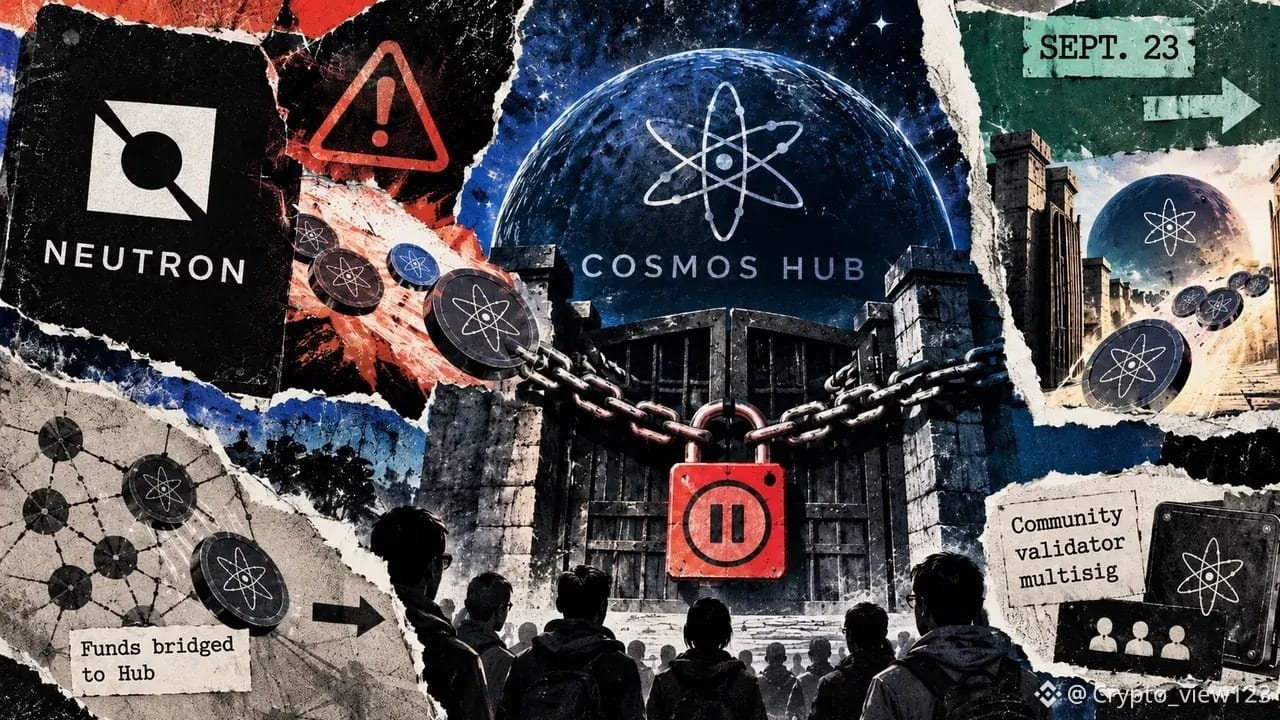
Una blockchain pública se detuvo durante un día y, como resultado, se recuperó un fondo, aunque también dejó escapar una parte.
Una blockchain se reanudó después de estar inactiva durante casi un día. En el primer bloque tras el reinicio, transfirió aproximadamente 1.23 millones de tokens relacionados con un ataque de gobernanza a una dirección de recuperación, con un valor de alrededor de 2.2 millones de dólares. Posteriormente, se colocaron en custodia mediante una multisig de validadores de la comunidad.
El punto de entrada del ataque no estaba en una vulnerabilidad del código, sino en la gobernanza. El atacante acumuló primero suficiente poder de voto y, luego, impulsó una propuesta acelerada de gobernanza para que se aprobara, con lo que obtuvo permisos de administración de once contratos inteligentes. Después, reemplazó esos contratos por versiones capaces de transferir activos.
No se recuperó todo lo perdido. Parte de los activos, después de que se ejecutaran las transacciones de recuperación, volvió a manos del atacante mediante un canal entre cadenas. Al final, aproximadamente 169,000 tokens terminaron saliendo. Además, las diferencias en los criterios de medición más tempranos hacen que el monto total sea difícil de determinar. La diferencia entre el tiempo de la recuperación y el del escape es, por sí misma, una variable clave en este tipo de operaciones.
Este caso demuestra que la gobernanza en sí también es una superficie de ataque. El poder de voto puede comprarse como si fuera un token, y el diseño de la velocidad y el umbral determina si puede usarse para arrebatar el control de los contratos. Cuanto más bajo sea el umbral, más valiosa será la velocidad. Para ver más casos de este tipo y su gestión, mira el código QR del grupo en la imagen al final.
El poder de voto comprado es más difícil de defender que el código que fue vulnerado.
#公链治理 #安全
Una blockchain se reanudó después de estar inactiva durante casi un día. En el primer bloque tras el reinicio, transfirió aproximadamente 1.23 millones de tokens relacionados con un ataque de gobernanza a una dirección de recuperación, con un valor de alrededor de 2.2 millones de dólares. Posteriormente, se colocaron en custodia mediante una multisig de validadores de la comunidad.
El punto de entrada del ataque no estaba en una vulnerabilidad del código, sino en la gobernanza. El atacante acumuló primero suficiente poder de voto y, luego, impulsó una propuesta acelerada de gobernanza para que se aprobara, con lo que obtuvo permisos de administración de once contratos inteligentes. Después, reemplazó esos contratos por versiones capaces de transferir activos.
No se recuperó todo lo perdido. Parte de los activos, después de que se ejecutaran las transacciones de recuperación, volvió a manos del atacante mediante un canal entre cadenas. Al final, aproximadamente 169,000 tokens terminaron saliendo. Además, las diferencias en los criterios de medición más tempranos hacen que el monto total sea difícil de determinar. La diferencia entre el tiempo de la recuperación y el del escape es, por sí misma, una variable clave en este tipo de operaciones.
Este caso demuestra que la gobernanza en sí también es una superficie de ataque. El poder de voto puede comprarse como si fuera un token, y el diseño de la velocidad y el umbral determina si puede usarse para arrebatar el control de los contratos. Cuanto más bajo sea el umbral, más valiosa será la velocidad. Para ver más casos de este tipo y su gestión, mira el código QR del grupo en la imagen al final.
El poder de voto comprado es más difícil de defender que el código que fue vulnerado.
#公链治理 #安全