Piedra de jade Yan


Publicación

燕寶Melissa
·
--
Bajista🚨 Incidente de robo de 1.500 millones de dólares de Bybit: ¿dónde está realmente la vulnerabilidad?
Muchos piensan en su primera reacción: “¿Es que el multisig de Safe no es seguro?” “¿Se desactivó la wallet en frío?” “¿Acaso la wallet de hardware fue comprometida?”
Pero el fundador de OneKey reveló en una entrevista con Binance: El problema central de este caso quizá no es el contrato en la cadena en sí, sino el riesgo de seguridad en la capa de interacción del frontend.
Según su explicación:
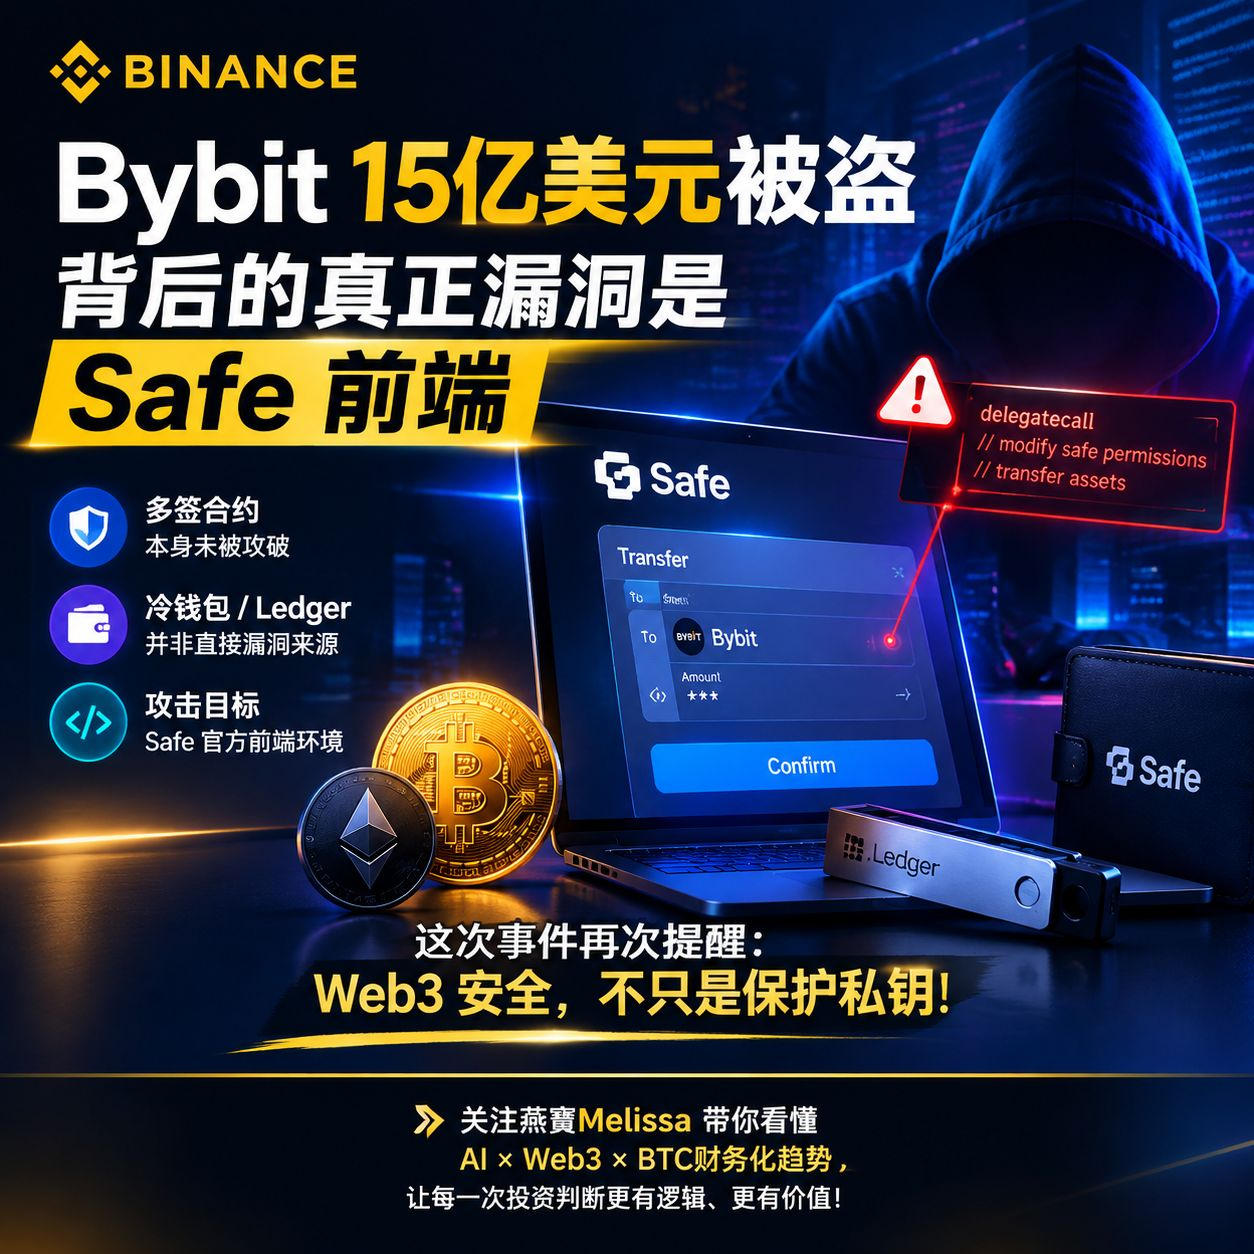
🔹 El contrato multisig de Safe no fue comprometido
🔹 Las wallets en frío, Ledger y otros dispositivos de hardware no son la fuente directa de la vulnerabilidad
🔹 El objetivo del atacante era el entorno oficial del frontend de Safe
Se afirma que, después de que un ingeniero del frontend de Safe sufriera un ataque de ingeniería social, el frontend del sitio oficial fue infectado con código malicioso.
Lo más peligroso es esto:
Lo que ve el usuario es la “pantalla normal de transferencia”👇
Pero en realidad, la transacción que se firma oculta la operación de modificar los permisos del contrato de Safe mediante delegatecall.
Al final, el atacante obtiene el control y transfiere grandes cantidades de activos.
Esto vuelve a recordarle a toda la industria:
🔐 La seguridad en Web3 no es solo proteger la clave privada
Lo más importante es:
✅ ¿La transacción que firmas es realmente la correcta?
✅ ¿La interfaz de la wallet es confiable?
✅ ¿El código del frontend fue manipulado?
✅ ¿El proceso de multisig pasó una verificación independiente?
La clave de la competencia futura entre wallets no es solo “descentralización”, sino:
interacción confiable + reconocimiento de riesgos + experiencia de seguridad del usuario.
En la era de la IA × Web3, la importancia de la infraestructura de seguridad se está redefiniendo.
¿Qué crees que será el mayor desafío de seguridad de las wallets en el futuro y de dónde vendrá?
#比特币两度受阻87300美元
$BTC
$ETH
$BNB
Muchos piensan en su primera reacción: “¿Es que el multisig de Safe no es seguro?” “¿Se desactivó la wallet en frío?” “¿Acaso la wallet de hardware fue comprometida?”
Pero el fundador de OneKey reveló en una entrevista con Binance: El problema central de este caso quizá no es el contrato en la cadena en sí, sino el riesgo de seguridad en la capa de interacción del frontend.
Según su explicación:
🔹 El contrato multisig de Safe no fue comprometido
🔹 Las wallets en frío, Ledger y otros dispositivos de hardware no son la fuente directa de la vulnerabilidad
🔹 El objetivo del atacante era el entorno oficial del frontend de Safe
Se afirma que, después de que un ingeniero del frontend de Safe sufriera un ataque de ingeniería social, el frontend del sitio oficial fue infectado con código malicioso.
Lo más peligroso es esto:
Lo que ve el usuario es la “pantalla normal de transferencia”👇
Pero en realidad, la transacción que se firma oculta la operación de modificar los permisos del contrato de Safe mediante delegatecall.
Al final, el atacante obtiene el control y transfiere grandes cantidades de activos.
Esto vuelve a recordarle a toda la industria:
🔐 La seguridad en Web3 no es solo proteger la clave privada
Lo más importante es:
✅ ¿La transacción que firmas es realmente la correcta?
✅ ¿La interfaz de la wallet es confiable?
✅ ¿El código del frontend fue manipulado?
✅ ¿El proceso de multisig pasó una verificación independiente?
La clave de la competencia futura entre wallets no es solo “descentralización”, sino:
interacción confiable + reconocimiento de riesgos + experiencia de seguridad del usuario.
En la era de la IA × Web3, la importancia de la infraestructura de seguridad se está redefiniendo.
¿Qué crees que será el mayor desafío de seguridad de las wallets en el futuro y de dónde vendrá?
#比特币两度受阻87300美元
$BTC
$ETH
$BNB
Aviso legal: Incluye opiniones de terceros. No es asesoramiento. Binance Ai puede utilizarse sin garantía. Consultar Términos y condiciones.