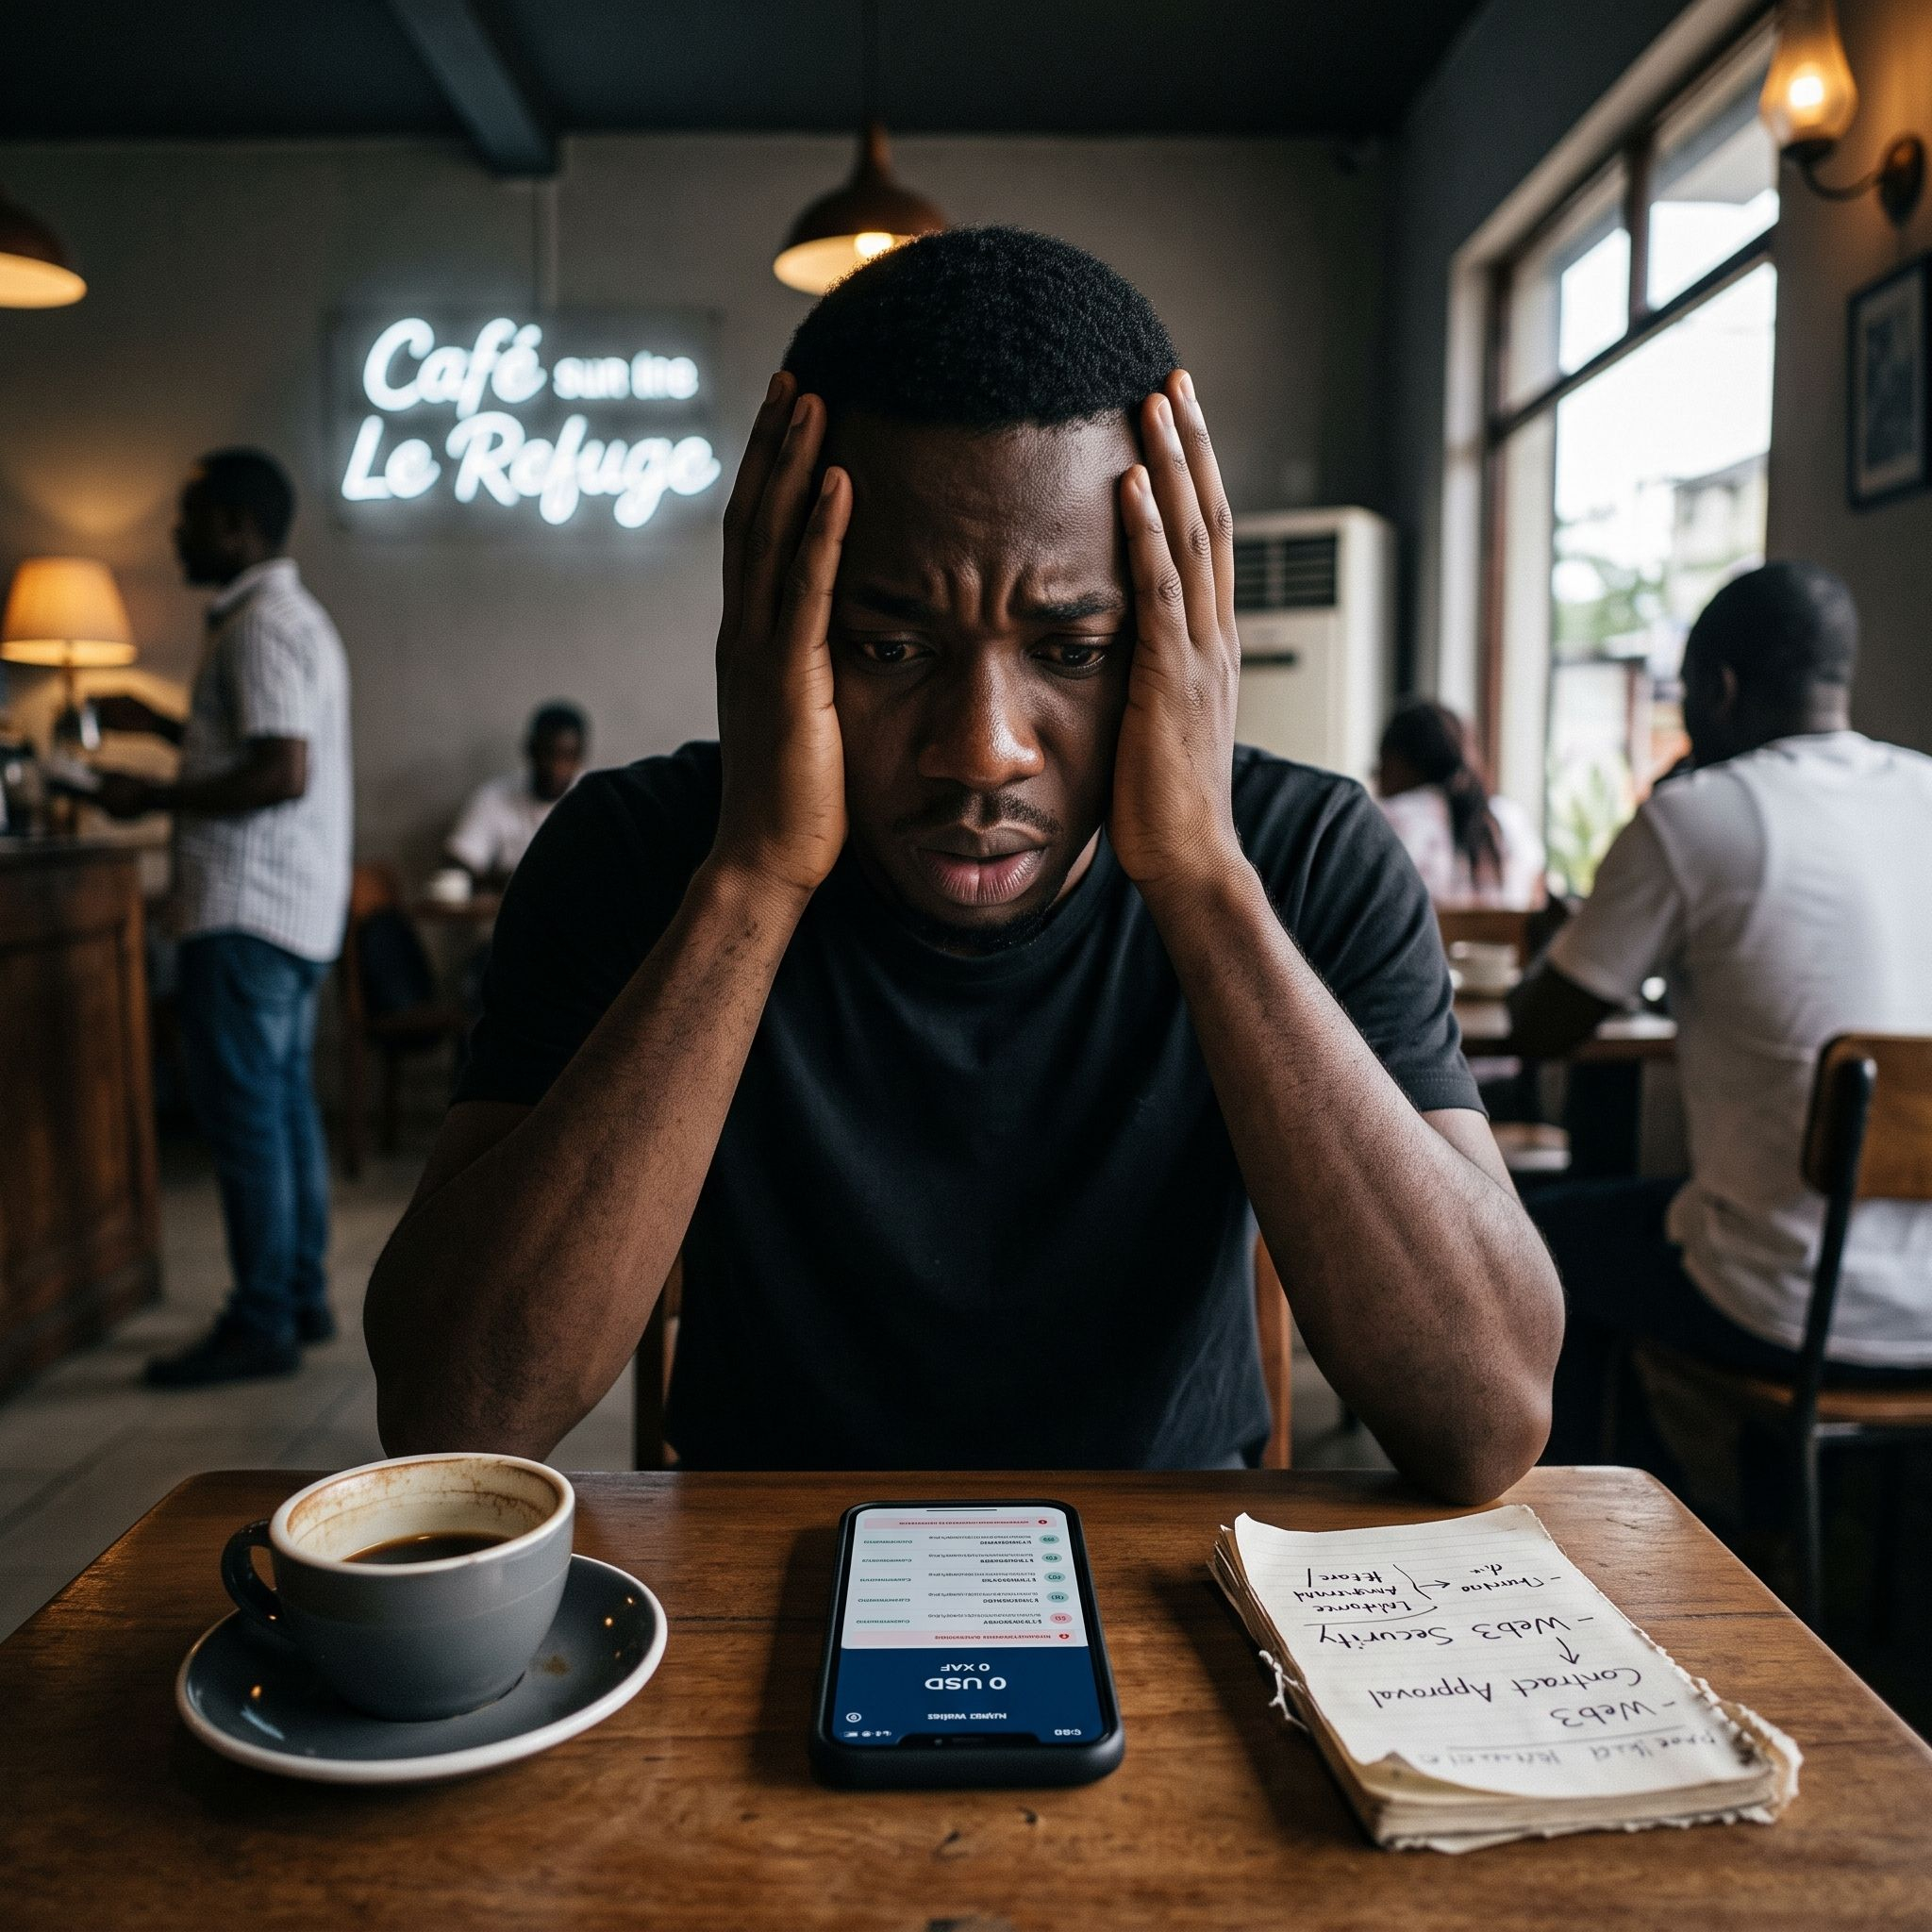
Era un domingo por la mañana cualquiera. Al abrir las notificaciones de mi cartera Web3, descubro una alerta: un « airdrop exclusivo » reservado para los usuarios activos de la red. El sitio web se parecía a la coma en todo a la plataforma oficial que utilizaba cada semana.
Conecté mi wallet. Hice clic en « Reivindica tus tokens ».
Se abrió una ventana de autorización. Acostumbrado(a) a firmar transacciones rápidas, ni siquiera leí los detalles. Hice clic en Confirmar.
En menos de diez segundos, mis fondos desaparecieron: mis stablecoins y mis tokens principales fueron transferidos a una dirección desconocida.
No fue un hack de la blockchain. Fue una estafa mediante aprobación de contrato ilimitada (unlimited token allowance). Al confirmar esta transacción, literalmente le di permiso al contrato pirata para vaciar mis activos.
Este error me costó caro, pero transformó la forma en que interactúo con las criptomonedas:
Nunca firmes a ciegas: siempre lee lo que te pide la wallet (¿es una simple transferencia o una autorización de gasto de tokens?).
Revoca regularmente los accesos: usa herramientas como Revoke.cash para cancelar las autorizaciones otorgadas a protocolos antiguos.
Aísla tu capital: guarda un cold wallet (o una billetera de almacenamiento en frío) que nunca se conecte a ninguna aplicación descentralizada, y usa solo una burner wallet con cantidades pequeñas para probar dApps o rastrear airdrops.
Lo gratis oculta una trampa: los airdrops inesperados enviados directamente a tu dirección sin motivo casi siempre son cebos de phishing.
En el ecosistema cripto, la soberanía financiera implica una responsabilidad total. Ningún servicio de atención al cliente vendrá a anular una transacción en la blockchain.
🔒 ¿Alguna vez casi caíste en una trampa de phishing o en un falso airdrop? ¿Cuáles son tus reglas de oro para asegurar tu cartera?
¡Deja un like ❤️ para concienciar a la mayor cantidad posible de inversores sobre la seguridad de las wallets!
#cryptouniverseofficial #ProtectYourAssets $USDC $PEPE