


Los datos supuestamente obtenidos de los sistemas de reclutamiento del FBI han hecho más que solo exponer información personal. También podrían revelar qué hacen los empleados individuales en la oficina.
Una revisión de Reuters analizó una muestra de 5.000 líneas de información personal que, según los hackers, pertenecería a miles de personas en el FBI. El grupo afirmó que la muestra es solo una pequeña parte de un conjunto de datos de 2 a 3 TB.
Si bien Reuters ha verificado de manera independiente detalles de más de 22 personas, el FBI aún no ha confirmado cuántos empleados estuvieron involucrados en el incidente de piratería.
Por qué un portal de empleos alberga datos de identidad de nivel de espionaje
La sensibilidad de la filtración proviene del hecho de que ciertos documentos parecen vincular a personal con nombre propio con actividades relacionadas con inteligencia. Reuters encontró que las personas vinculadas a asignaciones relacionadas con Rusia y China, así como con funciones de vigilancia e inteligencia humana, fueron identificadas por Reuters.
La Evaluación de Impacto de Privacidad de la FBI aclara por qué una plataforma de reclutamiento posee información tan importante. FBIJobs.gov y su Candidate Gateway contienen información “sensible pero no clasificada”, como nombre, número de Seguro Social, fecha de nacimiento, ciudadanía, género y elegibilidad para preferencias de veteranos.
Los empleados existentes también pueden usar el sistema para solicitar puestos disponibles solo para la fuerza laboral interna a través de sus cuentas conectadas a los sistemas de RR. HH. de la oficina.
La FBI sabe que un grupo de delincuencia cibernética afirma haber comprometido el portal fbijobs.gov y alega haber afectado información de identificación personal (PII) de empleados de la FBI.
— Oficina Nacional de Prensa de la FBI, Declaración de la FBI sobre el Compromiso del Portal fbijobs.gov y el Presunto Impacto en la PII del Empleado de la FBI, 23 de septiembre de 2026
Según su comunicado, la FBI aún no ha establecido si la brecha inicial ocurrió en un sistema de la FBI o a través de un proveedor externo que respalda el portal.
ShinyHunters, PeopleSoft y el contexto del riesgo
Según la documentación de privacidad de la FBI, la plataforma de reclutamiento se basa en Oracle PeopleSoft, Oracle Database y Drupal. Google Mandiant había vinculado antes a ShinyHunters con ataques a sistemas de Oracle PeopleSoft usando CVE-2026-35273, una vulnerabilidad calificada por Oracle como el problema más crítico con 9.8 sobre 10.
Pero eso no establece cómo ocurrió la brecha de FBIJobs.gov. No hay evidencia pública de que CVE-2026-35273 o ShinyHunters fueran responsables. Google dijo que advirtió a más de 100 organizaciones que podrían estar expuestas en la campaña más amplia, la mayoría en Estados Unidos, con un 68% en educación superior.
Cómo los datos del personal robados pueden potenciar ataques habilitados por IA
Además, no hay indicación alguna de que la IA estuviera detrás de la brecha de la FBI. La preocupación más urgente es cómo la información personal detallada puede explotarse después.
El informe de inteligencia de amenazas de Google sugiere que los hackers están haciendo más que simples indicaciones y ahora trabajan de forma más independiente. Por ejemplo, un grupo de hacking utilizó un servicio cloud comprometido para lanzar un ataque enorme con el fin de reunir las credenciales de las personas en menos de 6 horas.
“Los actores de amenazas dependen cada vez más de GenAI para ayudarlos en varias etapas de sus ataques.” — Verizon, Informe de Investigaciones de Brechas de Datos 2026 (DBIR)
Esta advertencia del DBIR de 2026 de Verizon pone el riesgo en perspectiva. Verizon realizó análisis sobre más de 31.000 incidentes de seguridad y más de 22.000 brechas confirmadas en 145 naciones.
El informe muestra que las vulnerabilidades son el medio para iniciar brechas en más del 31% de los casos. Sin embargo, las consecuencias no necesariamente se detienen en la fase de la brecha. Los datos personales robados también pueden utilizarse para lanzar otros ataques.
Microsoft enfatiza este riesgo en su guía sobre la brecha de National Public Data a principios de 2024. Subrayan que cualquier dirección de correo electrónico que se exponga puede aumentar el riesgo de phishing y de toma de cuentas, mientras que los números de teléfono comprometidos pueden usarse para hacer phishing mediante llamadas y mensajes de texto.
En el caso de la FBI, la situación podría empeorar debido a que la información filtrada parece ir más allá de los datos de contacto de los empleados, al vincular sus identidades con información sobre sus funciones y asignaciones.
Esta combinación puede proporcionar a los atacantes mejores herramientas para reconocimiento, suplantación e ingeniería social altamente adaptada. La IA puede acelerar y escalar estos esfuerzos al ayudar a los atacantes a procesar información robada, crear estrategias convincentes y automatizar sus operaciones.
Cryptopolitan también ha informado de preocupaciones por el uso de agentes autónomos de IA que podrían operar mucho más rápido de lo que las organizaciones pueden gobernarlos.
El gasto que podría acelerar la brecha
El mercado más amplio ya está respondiendo a esa presión. El Foro Económico Mundial halló que el 94% de los líderes encuestados espera que la IA sea el principal motor del cambio en la ciberseguridad, mientras que el 87% identificó las vulnerabilidades relacionadas con la IA como el riesgo cibernético de más rápido crecimiento.
Al mismo tiempo, Gartner espera que el gasto mundial en IA alcance 2,67 billones de dólares en 2026, incluyendo 51,35 mil millones de dólares en ciberseguridad con IA.
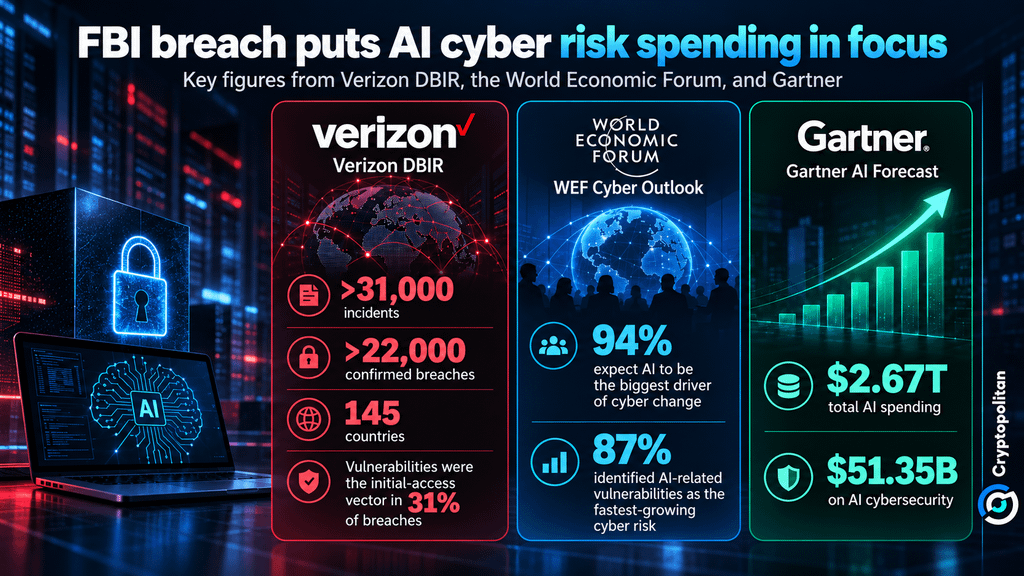 La brecha de datos de la FBI destaca los riesgos crecientes de ciberseguridad impulsados por la IA y el aumento del gasto
La filtración de la FBI no crea por sí misma esas tendencias. Pero muestra por qué la protección de la identidad, la detección de amenazas y la defensa asistida por IA se están volviendo más difíciles para los gobiernos y las empresas, en lugar de tratarlas como algo opcional.
Si estás leyendo esto, ya vas por delante. Mantente ahí con nuestro boletín.