📰 El Agente de IA, una vez que sale del chat, hace que la empresa de ciberseguridad ya no se enfrente solo a “si el modelo responderá mal”, sino a si, con una cuenta legal, puede leer SharePoint, ejecutar SQL, modificar código e incluso hacer clic en una aprobación de pago dentro de un ERP.
La parte más problemática es esta: el agente no es un empleado, pero tiene credenciales del sistema; no es un software tradicional, pero puede invocar herramientas de forma proactiva, acceder a datos y ejecutar tareas. Incluso si la identidad es válida y el inicio de sesión es correcto, aún puede realizar operaciones no previstas debido a privilegios excesivos, llamadas erróneas a herramientas o la influencia de un Prompt malicioso.
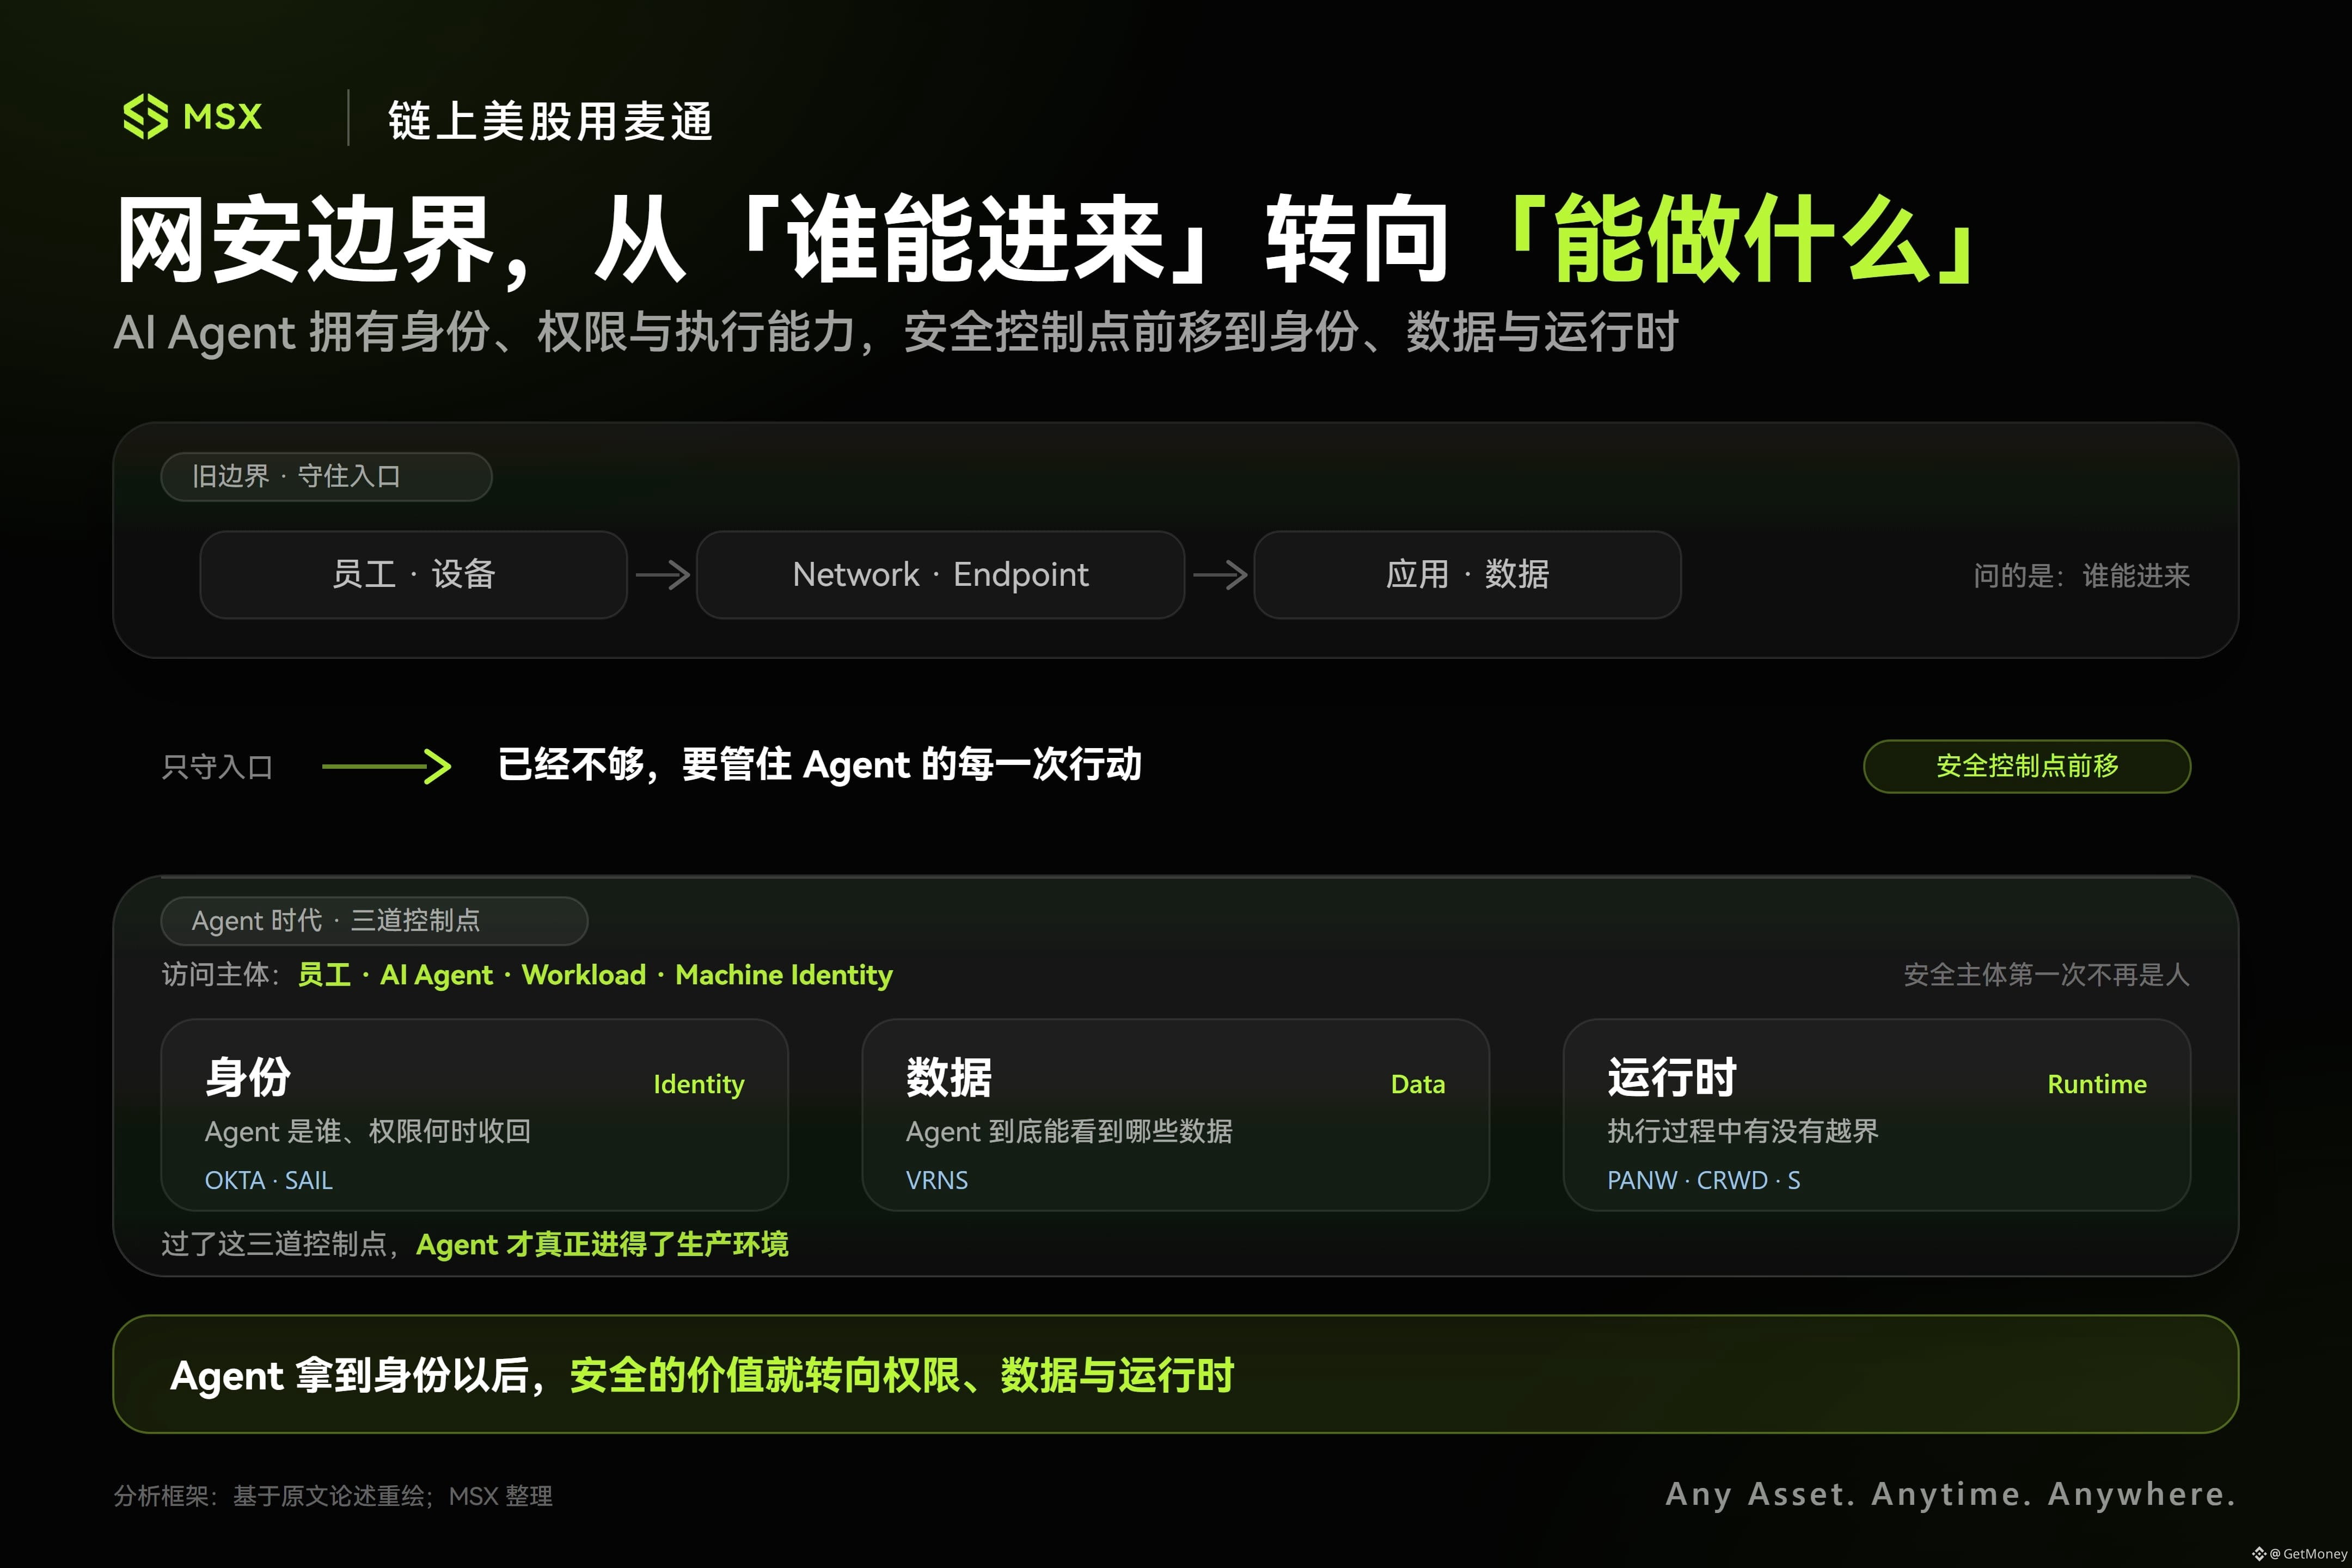
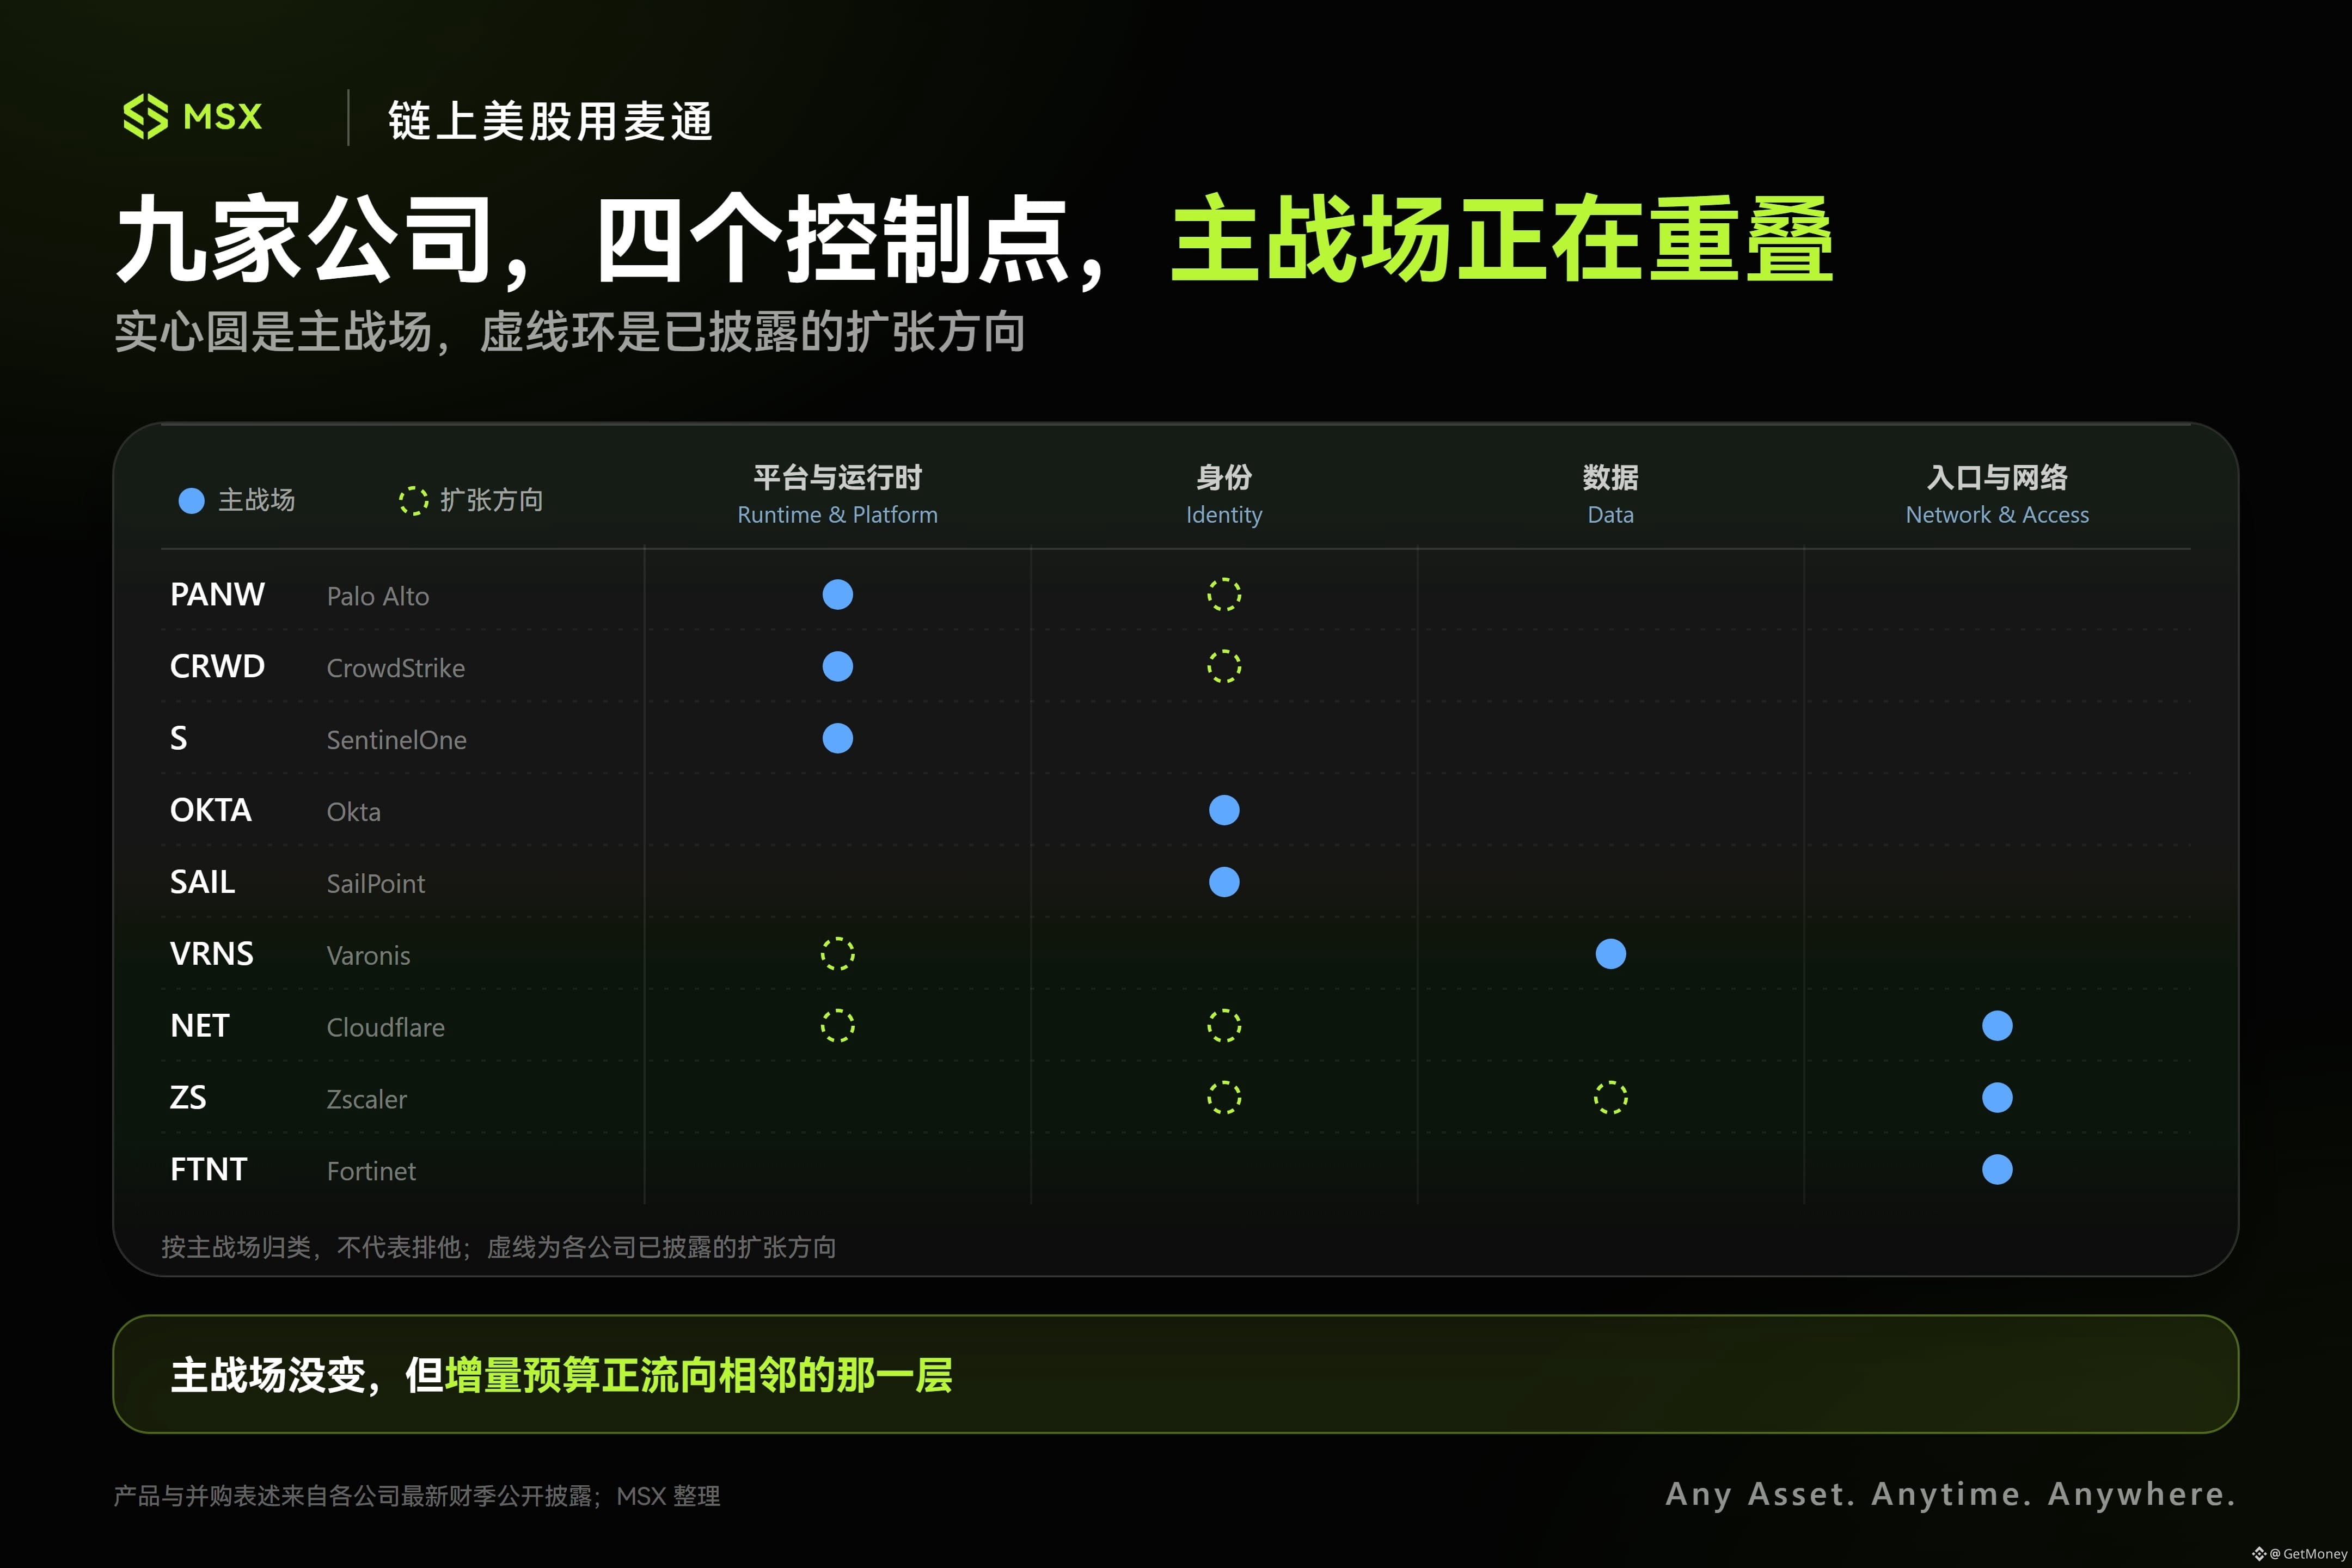
🔥 Por eso, el foco de esta ronda de ciberseguridad se está desplazando desde la red perimetral y los endpoints hacia la identidad, los datos y el Runtime. Antes, el firewall, el EDR y el IAM cubrían cada uno su tramo, pero con la aparición del agente, la empresa todavía tiene que preguntarse: ¿lo que está haciendo ahora sigue cumpliendo el propósito para el que originalmente fue autorizado?
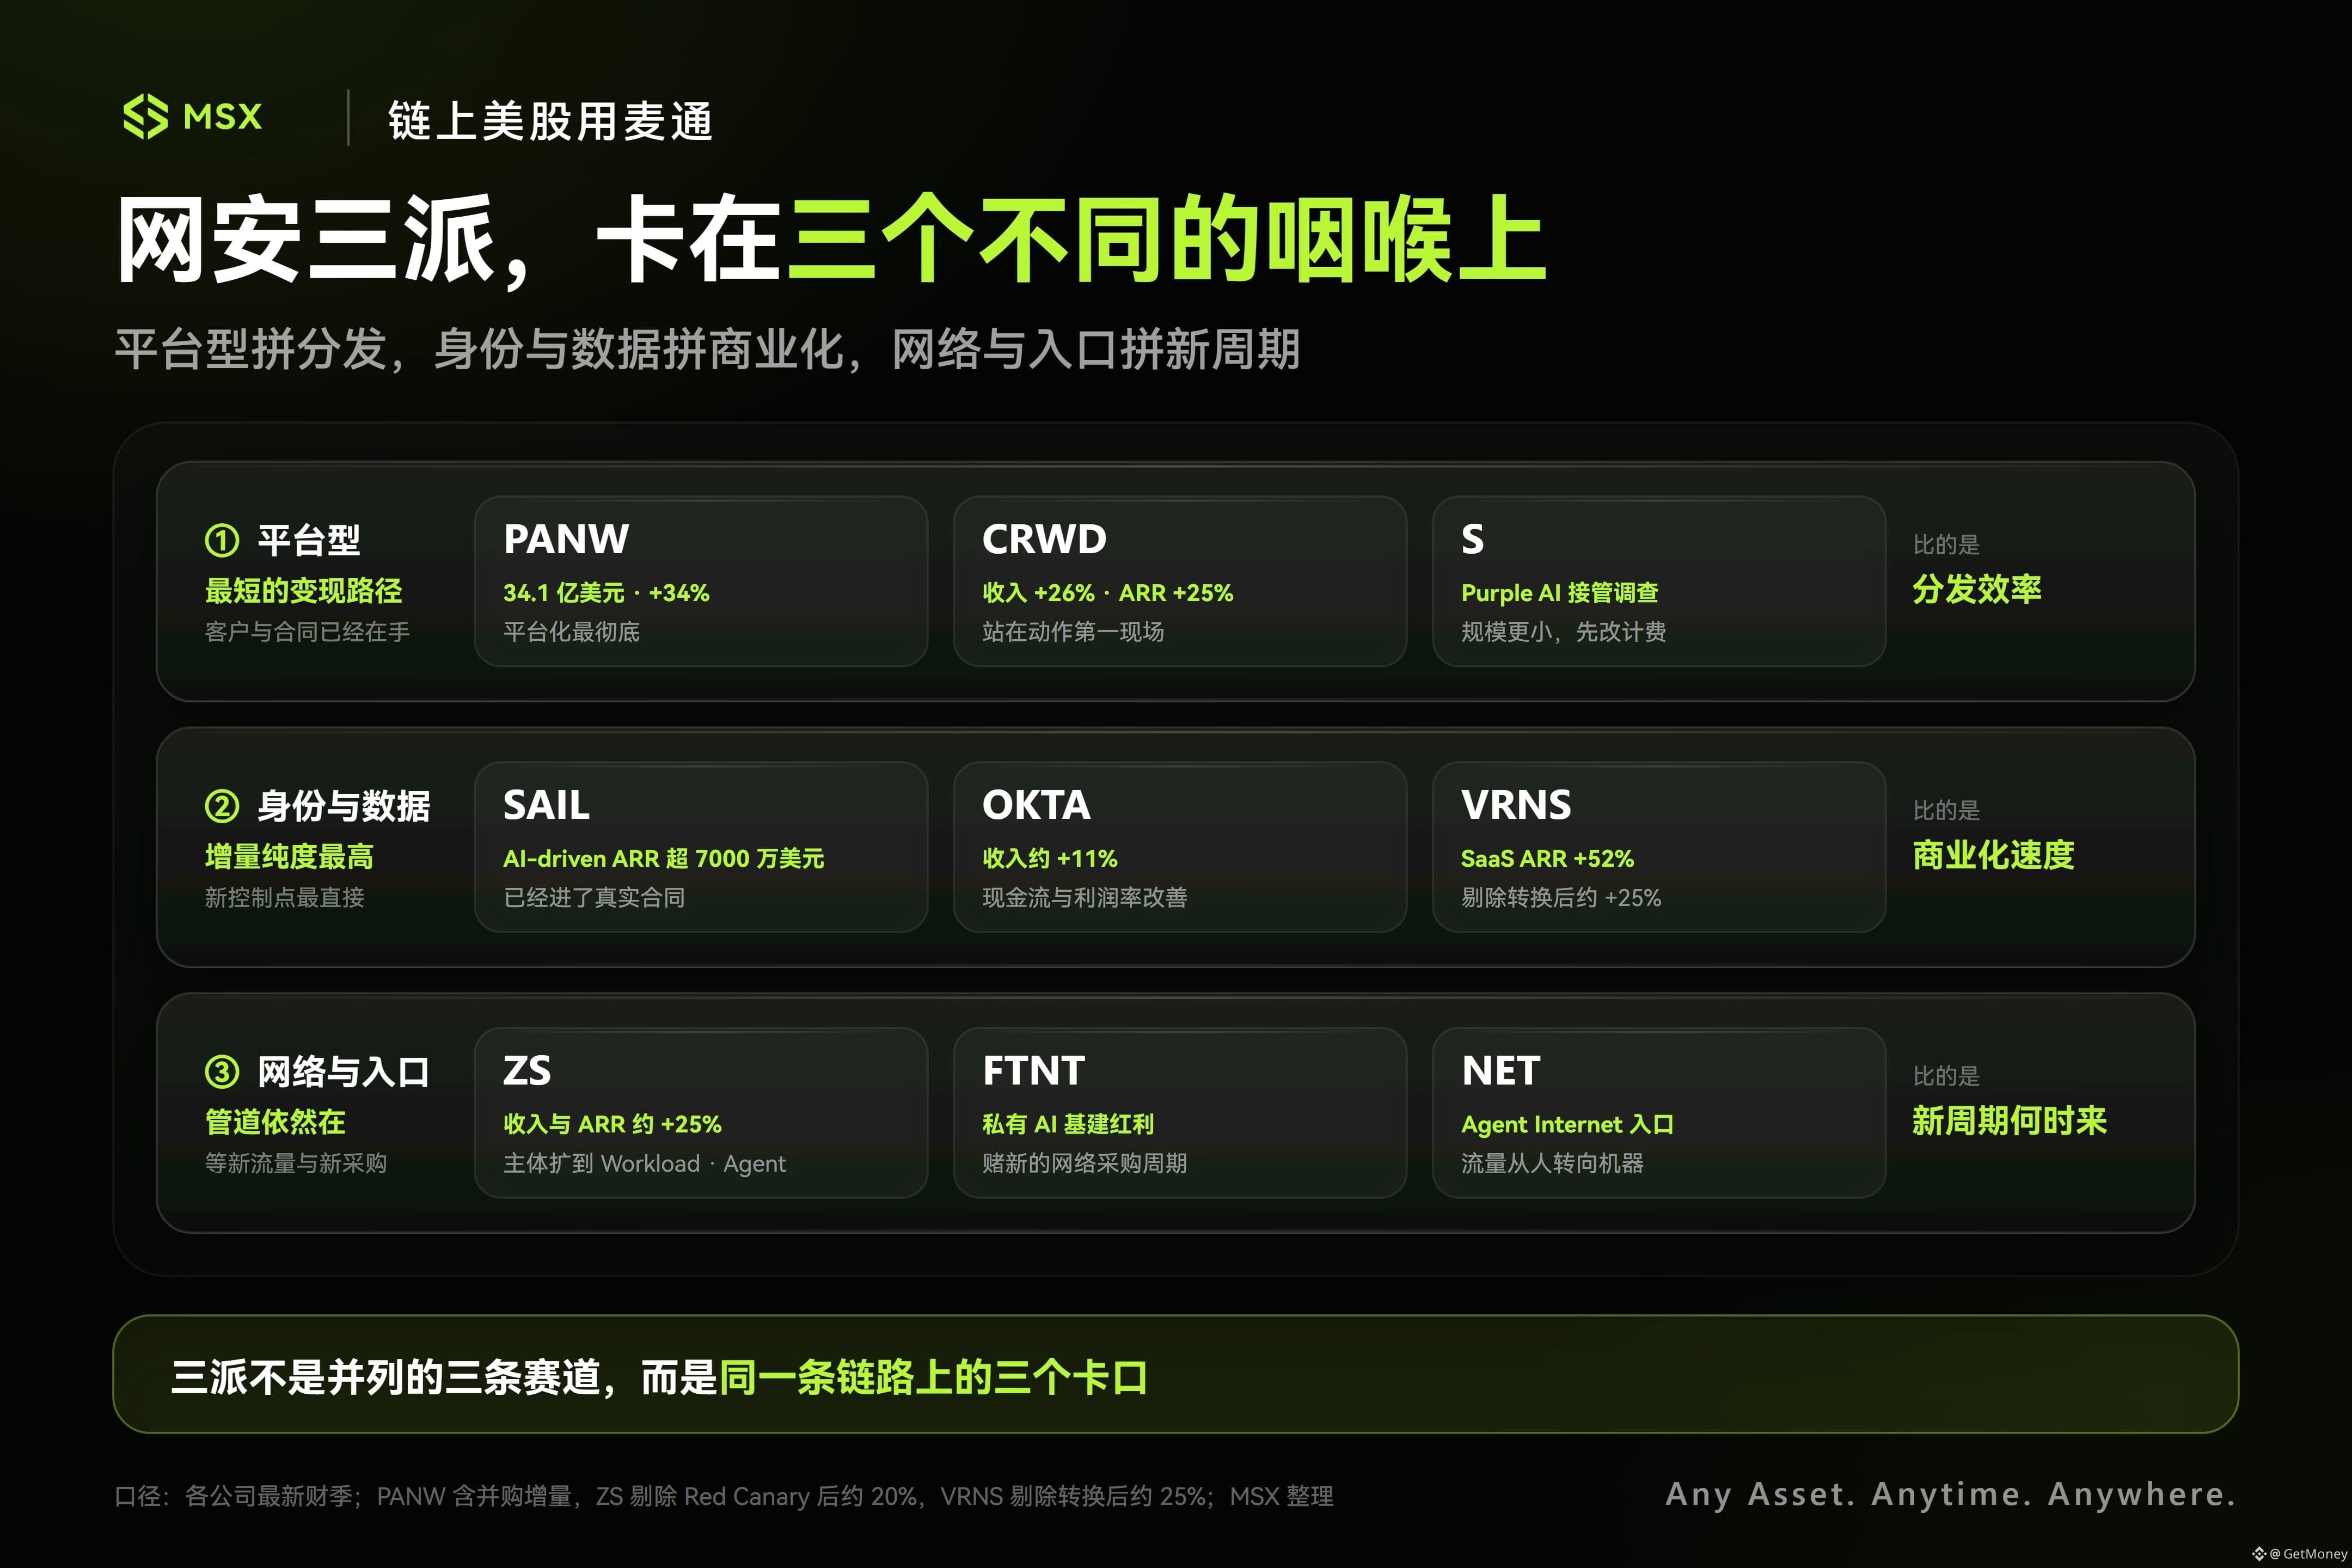
PANW sigue una ruta de plataforma: ya ha integrado ciberseguridad de red, seguridad en la nube, SOC, identidad y seguridad de IA en un mismo enfoque. Sus ingresos del trimestre más reciente alcanzaron 3.41 mil millones de dólares, un 34% más interanual. CRWD, en cambio, está más cerca del lugar donde ocurren las acciones: al final, el agente ejecutará scripts, escribirá archivos y gestionará procesos del sistema; todo eso termina en el servidor, contenedor o endpoint. En el trimestre más reciente, los ingresos crecieron un 26% interanual y el ARR un 25%.
💡 Lo verdaderamente interesante está del lado de la identidad y los datos. SAIL registró un crecimiento del ARR del 25% interanual en el trimestre más reciente: el ARR de SaaS creció 36%, el ARR impulsado por IA ya superó los 70 millones de dólares y los productos de IA aportaron más del 30% del ARR neto incremental. VRNS vio crecer su ARR de SaaS un 52% interanual; su objetivo es resolver qué datos puede ver realmente el agente y con qué permisos cuenta.
A medida que más agentes entran en las redes internas de las empresas, lo que la empresa de ciberseguridad vende puede que ya no sea solo “proteger contra ataques”, sino controlar la identidad de las máquinas, el uso de herramientas y el proceso de ejecución. ¿Qué dirección crees que va a explotar primero: la gobernanza de identidades, los permisos sobre datos o la seguridad del Runtime?
#AI安全 #网安 #AIAgent #Web3-инвестирование
La parte más problemática es esta: el agente no es un empleado, pero tiene credenciales del sistema; no es un software tradicional, pero puede invocar herramientas de forma proactiva, acceder a datos y ejecutar tareas. Incluso si la identidad es válida y el inicio de sesión es correcto, aún puede realizar operaciones no previstas debido a privilegios excesivos, llamadas erróneas a herramientas o la influencia de un Prompt malicioso.
🔥 Por eso, el foco de esta ronda de ciberseguridad se está desplazando desde la red perimetral y los endpoints hacia la identidad, los datos y el Runtime. Antes, el firewall, el EDR y el IAM cubrían cada uno su tramo, pero con la aparición del agente, la empresa todavía tiene que preguntarse: ¿lo que está haciendo ahora sigue cumpliendo el propósito para el que originalmente fue autorizado?
PANW sigue una ruta de plataforma: ya ha integrado ciberseguridad de red, seguridad en la nube, SOC, identidad y seguridad de IA en un mismo enfoque. Sus ingresos del trimestre más reciente alcanzaron 3.41 mil millones de dólares, un 34% más interanual. CRWD, en cambio, está más cerca del lugar donde ocurren las acciones: al final, el agente ejecutará scripts, escribirá archivos y gestionará procesos del sistema; todo eso termina en el servidor, contenedor o endpoint. En el trimestre más reciente, los ingresos crecieron un 26% interanual y el ARR un 25%.
💡 Lo verdaderamente interesante está del lado de la identidad y los datos. SAIL registró un crecimiento del ARR del 25% interanual en el trimestre más reciente: el ARR de SaaS creció 36%, el ARR impulsado por IA ya superó los 70 millones de dólares y los productos de IA aportaron más del 30% del ARR neto incremental. VRNS vio crecer su ARR de SaaS un 52% interanual; su objetivo es resolver qué datos puede ver realmente el agente y con qué permisos cuenta.
A medida que más agentes entran en las redes internas de las empresas, lo que la empresa de ciberseguridad vende puede que ya no sea solo “proteger contra ataques”, sino controlar la identidad de las máquinas, el uso de herramientas y el proceso de ejecución. ¿Qué dirección crees que va a explotar primero: la gobernanza de identidades, los permisos sobre datos o la seguridad del Runtime?
#AI安全 #网安 #AIAgent #Web3-инвестирование