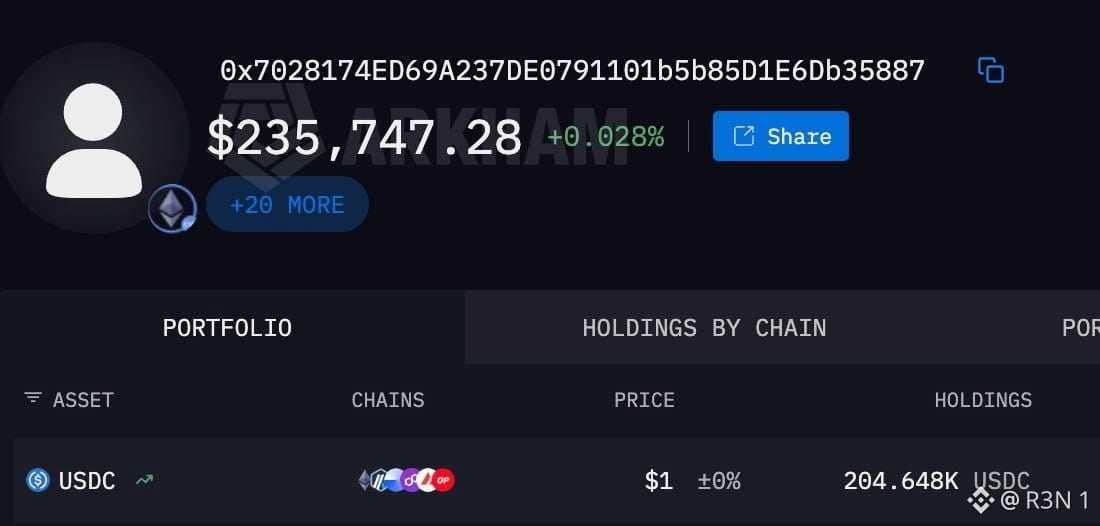
Más de $235.000 desaparecieron de cientos de carteras en 48 horas, y nadie ha sido capaz de identificar realmente el malware que lo hace. Ese vacío entre la cifra en dólares y los detalles que faltan es la historia real aquí.
La mecánica que se describe es lo bastante sencilla: un troyano de acceso remoto que roba credenciales y secuestra sesiones activas para eludir la autenticación por completo, permitiendo que los atacantes se aprovechen del estado en el que ya está conectado un objetivo, en lugar de tener que robar una contraseña e iniciar sesión por separado.
Ese es un patrón de ataque real y bien entendido. Lo que falta es todo aquello que normalmente acompañaría a una afirmación como esta: ninguna familia de malware con nombre, ningún dominio malicioso, sin hashes de archivos, sin infraestructura de comando y control, y sin investigadores de seguridad vinculados a los hallazgos.
Sin embargo, sí hay un rastro on-chain real detrás. Una dirección de Ethereum vinculada a esta actividad apareció en una publicación de Telegram en idioma ruso dos días antes de que se difundiera más ampliamente el encuadre de “malware”, describiéndola como una nueva cartera “drainer” y afirmando que direcciones similares estaban recaudando al menos $200.000 al día. Esa afirmación tampoco ha sido verificada de forma independiente, pero es lo más cercano a una evidencia sólida asociada a cualquiera de estas cosas hasta ahora.
Mi valoración sincera: está pasando algo real; cientos de víctimas y una cartera documentada no son “nada”. Pero ahora mismo es un saldo de cartera con un titular encima, no una campaña de malware mapeada. Llamarlo una operación RAT confirmada con mecánicas conocidas se adelanta a lo que realmente se ha mostrado.
Lo que yo querría antes de dar esto por sentado: un informe de seguridad real que nombre la cepa y explique cómo se está propagando, ya que esa es la única pieza que todavía falta en cada versión de esta historia.
$BTC #Altcoin Season# $ETH #BTC Price Analysis#
La mecánica que se describe es lo bastante sencilla: un troyano de acceso remoto que roba credenciales y secuestra sesiones activas para eludir la autenticación por completo, permitiendo que los atacantes se aprovechen del estado en el que ya está conectado un objetivo, en lugar de tener que robar una contraseña e iniciar sesión por separado.
Ese es un patrón de ataque real y bien entendido. Lo que falta es todo aquello que normalmente acompañaría a una afirmación como esta: ninguna familia de malware con nombre, ningún dominio malicioso, sin hashes de archivos, sin infraestructura de comando y control, y sin investigadores de seguridad vinculados a los hallazgos.
Sin embargo, sí hay un rastro on-chain real detrás. Una dirección de Ethereum vinculada a esta actividad apareció en una publicación de Telegram en idioma ruso dos días antes de que se difundiera más ampliamente el encuadre de “malware”, describiéndola como una nueva cartera “drainer” y afirmando que direcciones similares estaban recaudando al menos $200.000 al día. Esa afirmación tampoco ha sido verificada de forma independiente, pero es lo más cercano a una evidencia sólida asociada a cualquiera de estas cosas hasta ahora.
Mi valoración sincera: está pasando algo real; cientos de víctimas y una cartera documentada no son “nada”. Pero ahora mismo es un saldo de cartera con un titular encima, no una campaña de malware mapeada. Llamarlo una operación RAT confirmada con mecánicas conocidas se adelanta a lo que realmente se ha mostrado.
Lo que yo querría antes de dar esto por sentado: un informe de seguridad real que nombre la cepa y explique cómo se está propagando, ya que esa es la única pieza que todavía falta en cada versión de esta historia.
$BTC #Altcoin Season# $ETH #BTC Price Analysis#