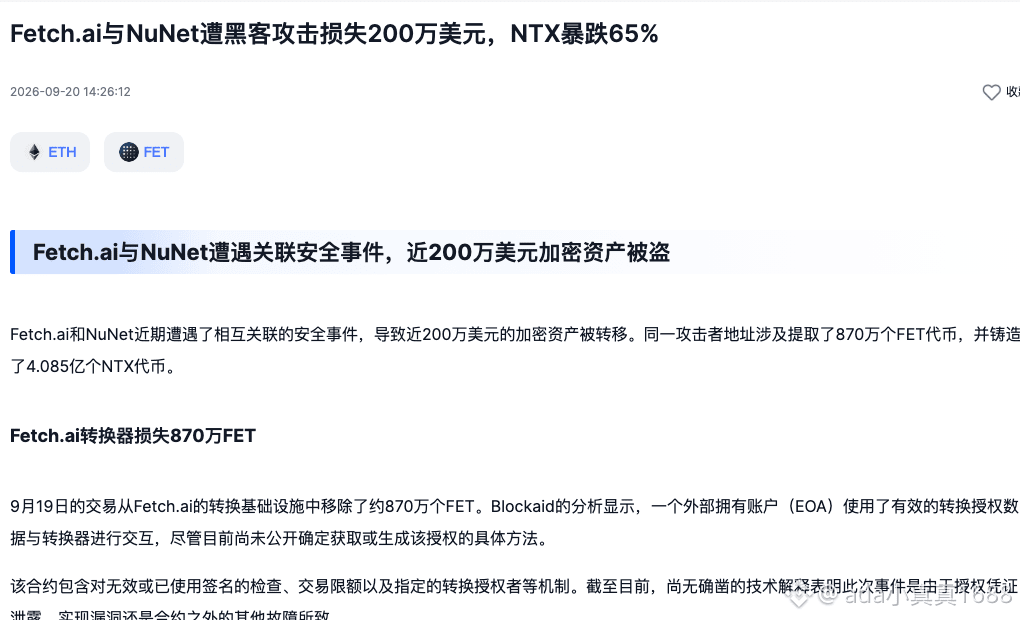
En la misma dirección, en cuestión de horas se transfirieron y salieron de Fetch.ai aproximadamente 8,7 millones de FET, y luego en el lado de NuNet se acuñaron 408,5 millones de NTX.
Una agencia de seguridad reveló que el contrato de conversión de tokens de Fetch.ai perdió aproximadamente 1,56 millones de dólares. El atacante utilizó una firma de autorización de conversión válida y llamó a la función conversionIn del TokenConversionManagerV3 para retirar el FET restante del conversor.
Posteriormente, la misma dirección también estuvo relacionada con la acuñación de 408,5 millones de NTX por parte de la cuenta de despliegue de NuNet, por un valor de alrededor de 452.000 dólares según el precio de la época. PeckShield rastreó que los activos correspondientes después se convirtieron en aproximadamente 546,36 ETH, con un valor de alrededor de 1,44 millones de dólares.
Lo más fácil de confundir es atribuir directamente ambos hechos a “una misma vulnerabilidad”. Lo que se puede confirmar por ahora es que se trata de la misma dirección y dos grupos de acciones on-chain; cómo se obtuvo la firma de autorización y por qué el lado de NuNet pudo acuñar tokens aún no tienen un análisis técnico completo.
A continuación, solo hay que mirar dos cosas: si Fetch.ai publicó la fuente de la firma de autorización, y si NuNet explica cómo se gestionó esta tanda de NTX.
$FET
Una agencia de seguridad reveló que el contrato de conversión de tokens de Fetch.ai perdió aproximadamente 1,56 millones de dólares. El atacante utilizó una firma de autorización de conversión válida y llamó a la función conversionIn del TokenConversionManagerV3 para retirar el FET restante del conversor.
Posteriormente, la misma dirección también estuvo relacionada con la acuñación de 408,5 millones de NTX por parte de la cuenta de despliegue de NuNet, por un valor de alrededor de 452.000 dólares según el precio de la época. PeckShield rastreó que los activos correspondientes después se convirtieron en aproximadamente 546,36 ETH, con un valor de alrededor de 1,44 millones de dólares.
Lo más fácil de confundir es atribuir directamente ambos hechos a “una misma vulnerabilidad”. Lo que se puede confirmar por ahora es que se trata de la misma dirección y dos grupos de acciones on-chain; cómo se obtuvo la firma de autorización y por qué el lado de NuNet pudo acuñar tokens aún no tienen un análisis técnico completo.
A continuación, solo hay que mirar dos cosas: si Fetch.ai publicó la fuente de la firma de autorización, y si NuNet explica cómo se gestionó esta tanda de NTX.
$FET