
Supuestamente la App iOS FomoPeek expuso claves privadas de carteras cripto | Se insta a los usuarios a actuar de inmediato
Un importante incidente de seguridad en iOS ha generado serias preocupaciones en toda la comunidad cripto.
Según se informa, investigadores de seguridad de SlowMist y OKX identificaron código malicioso en las versiones 1.1 y 1.2 de FomoPeek, incluido un marco de explotación del kernel de iOS con 8 métodos de ataque.
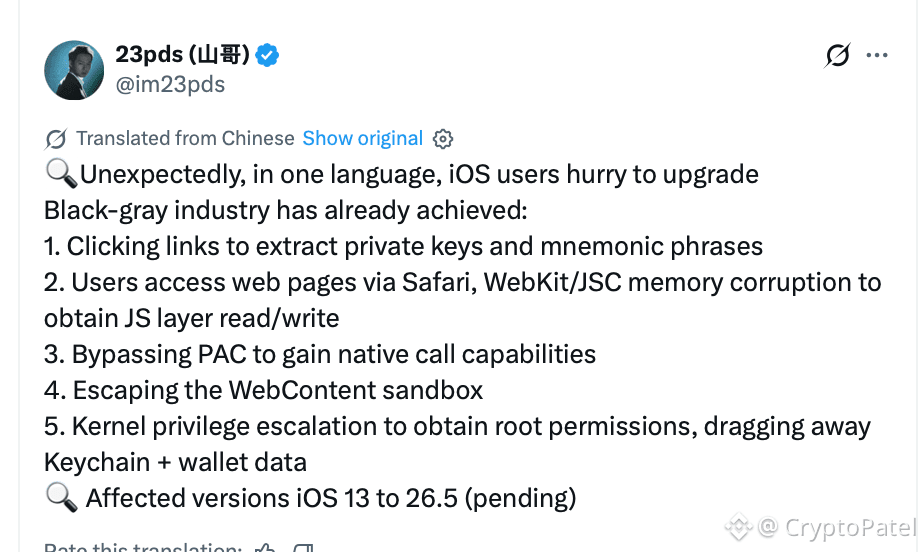
La cadena de ataque reportada podría potencialmente:
→ Escapar del sandbox de la app de iOS
→ Acceder y descifrar los datos del Keychain
→ Exponer claves privadas y frases semilla
→ Acceder a credenciales y archivos sensibles
→ Recibir comandos remotos desde servidores externos
Se han vinculado, según se informa, varios reportes de robo de cripto con usuarios que previamente instalaron las versiones afectadas.
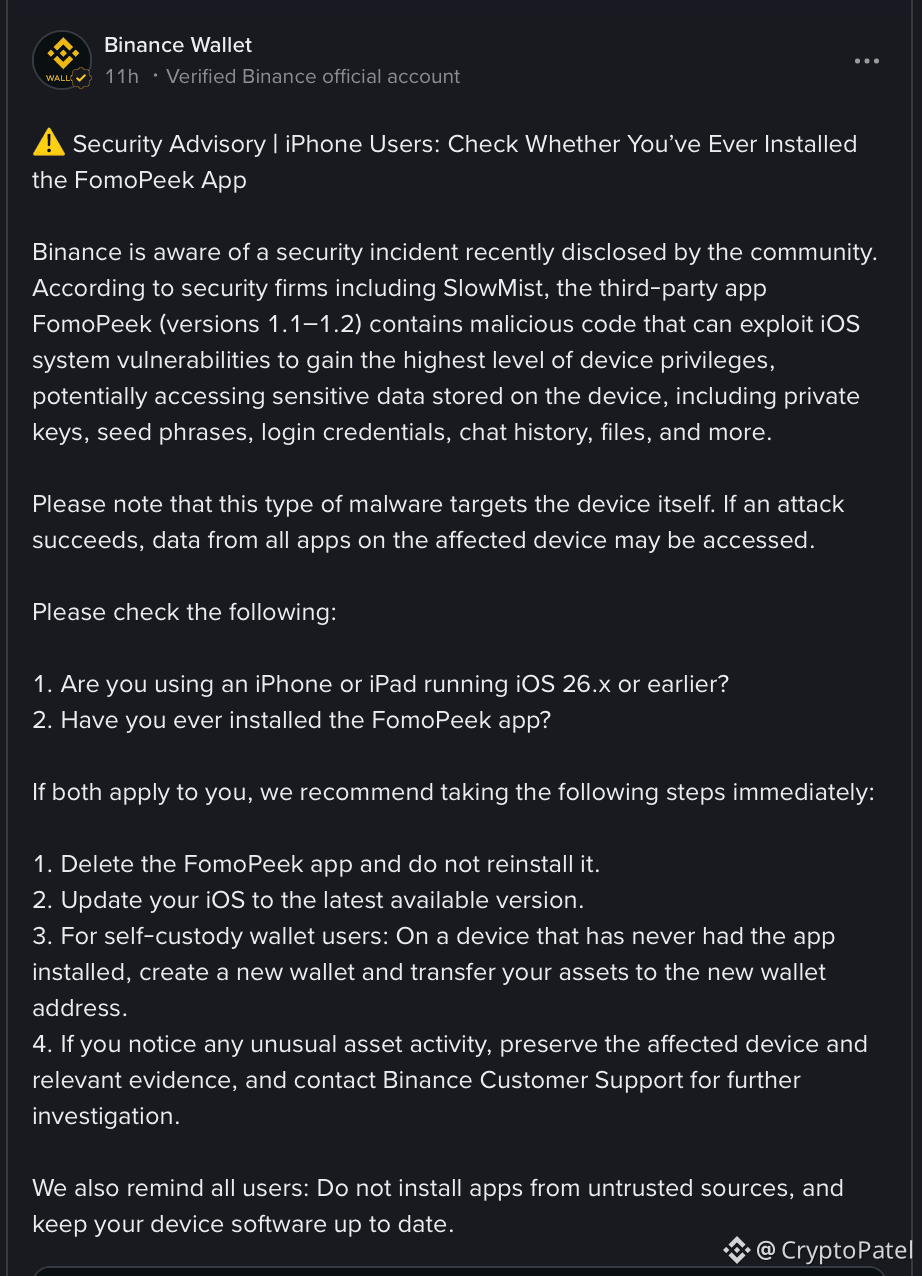
Binance Wallet ha instado a los usuarios potencialmente afectados a:
→ Eliminar FomoPeek de inmediato
→ Actualizar iOS a la versión más reciente disponible
→ Crear una NUEVA cartera en un dispositivo limpio
→ Transferir los activos restantes a la nueva cartera
→ Vigilar las carteras en busca de transacciones sospechosas
IMPORTANTE: Eliminar FomoPeek no rota una frase semilla ni una clave privada ya expuesta.
Si tus credenciales de cartera fueron comprometidas, las propias credenciales deben considerarse comprometidas.
No se ha establecido públicamente el número exacto de víctimas ni el monto total de cripto robado, según se informa.
Este incidente también plantea nuevas preguntas sobre qué tan sofisticado puede ser el código malicioso para pasar los procesos de distribución y revisión de aplicaciones móviles.
Permanece alerta. Tus claves privadas son tu capa final de seguridad.
Un importante incidente de seguridad en iOS ha generado serias preocupaciones en toda la comunidad cripto.
Según se informa, investigadores de seguridad de SlowMist y OKX identificaron código malicioso en las versiones 1.1 y 1.2 de FomoPeek, incluido un marco de explotación del kernel de iOS con 8 métodos de ataque.
La cadena de ataque reportada podría potencialmente:
→ Escapar del sandbox de la app de iOS
→ Acceder y descifrar los datos del Keychain
→ Exponer claves privadas y frases semilla
→ Acceder a credenciales y archivos sensibles
→ Recibir comandos remotos desde servidores externos
Se han vinculado, según se informa, varios reportes de robo de cripto con usuarios que previamente instalaron las versiones afectadas.
Binance Wallet ha instado a los usuarios potencialmente afectados a:
→ Eliminar FomoPeek de inmediato
→ Actualizar iOS a la versión más reciente disponible
→ Crear una NUEVA cartera en un dispositivo limpio
→ Transferir los activos restantes a la nueva cartera
→ Vigilar las carteras en busca de transacciones sospechosas
IMPORTANTE: Eliminar FomoPeek no rota una frase semilla ni una clave privada ya expuesta.
Si tus credenciales de cartera fueron comprometidas, las propias credenciales deben considerarse comprometidas.
No se ha establecido públicamente el número exacto de víctimas ni el monto total de cripto robado, según se informa.
Este incidente también plantea nuevas preguntas sobre qué tan sofisticado puede ser el código malicioso para pasar los procesos de distribución y revisión de aplicaciones móviles.
Permanece alerta. Tus claves privadas son tu capa final de seguridad.