Pruebas técnicas de falsa contratación: 30.000 dispositivos en la mira; el “monedero” tal cual
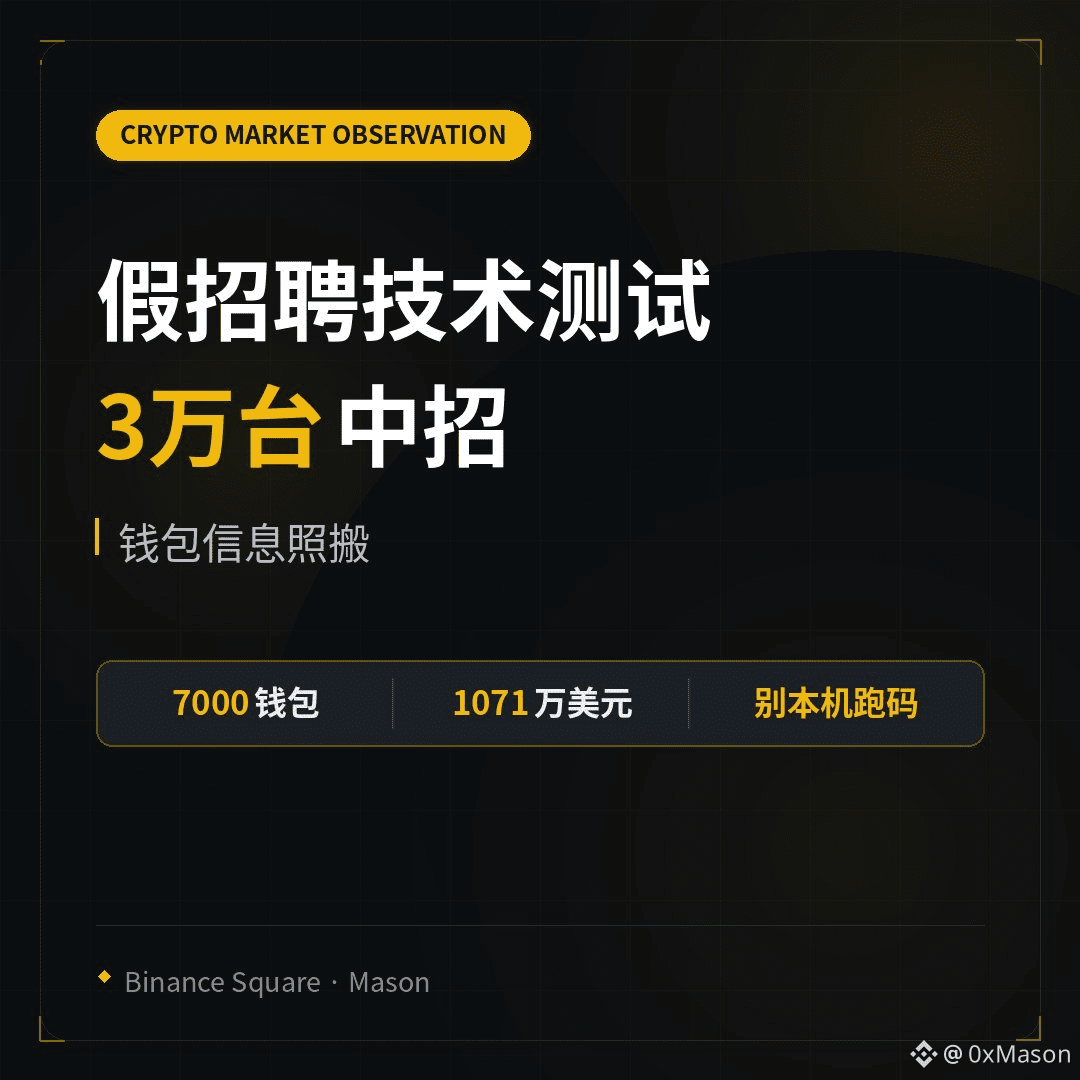
La policía japonesa, en colaboración con el FBI y otras agencias, ha identificado a un grupo norcoreano WaterPlum (también llamado Contagious Interview). De diciembre de 2025 a julio de 2026, al menos 30.000 dispositivos se vieron comprometidos en más de 100 países: se sustrajeron más de 7.000 carteras cifradas. Las direcciones asociadas recibieron alrededor de 10,71 millones de dólares.
El engaño es tosco, pero funciona: hacerse pasar por reclutadores de empresas de IA / cripto / NFT, citarte para una entrevista online o pedirte una “prueba técnica”. Te hacen descargar un paquete npm, ejecutar scripts y abrir un proyecto en VS Code. Una vez instalado el backdoor, se llevan a la vez las contraseñas del navegador, el portapapeles y las frases mnemónicas. Además, la autoridad oficial recalca que, después de caer en la trampa, no basta con pasar antivirus: como la información del monedero ya salió, hay que usar un dispositivo limpio para crear un monedero nuevo y luego trasladar los activos.
Si te contactan con “alto salario remoto” y “primero haz una prueba”, no ejecutes código desconocido directamente en tu equipo. Si ni siquiera te molestas en preparar un entorno aislado, entonces no aceptes este encargo.
La policía japonesa, en colaboración con el FBI y otras agencias, ha identificado a un grupo norcoreano WaterPlum (también llamado Contagious Interview). De diciembre de 2025 a julio de 2026, al menos 30.000 dispositivos se vieron comprometidos en más de 100 países: se sustrajeron más de 7.000 carteras cifradas. Las direcciones asociadas recibieron alrededor de 10,71 millones de dólares.
El engaño es tosco, pero funciona: hacerse pasar por reclutadores de empresas de IA / cripto / NFT, citarte para una entrevista online o pedirte una “prueba técnica”. Te hacen descargar un paquete npm, ejecutar scripts y abrir un proyecto en VS Code. Una vez instalado el backdoor, se llevan a la vez las contraseñas del navegador, el portapapeles y las frases mnemónicas. Además, la autoridad oficial recalca que, después de caer en la trampa, no basta con pasar antivirus: como la información del monedero ya salió, hay que usar un dispositivo limpio para crear un monedero nuevo y luego trasladar los activos.
Si te contactan con “alto salario remoto” y “primero haz una prueba”, no ejecutes código desconocido directamente en tu equipo. Si ni siquiera te molestas en preparar un entorno aislado, entonces no aceptes este encargo.