


El problema que quiere resolver es muy directo:
Cuando una tarea, datos, mensaje u operación on-chain es ejecutada por un sistema, ¿quién puede demostrar que eso es verdadero, correcto y que no ha sido manipulado por ningún nodo centralizado?
DeepSafe se posiciona como:
Universal Verification Layer, Capa de Verificación Universal.
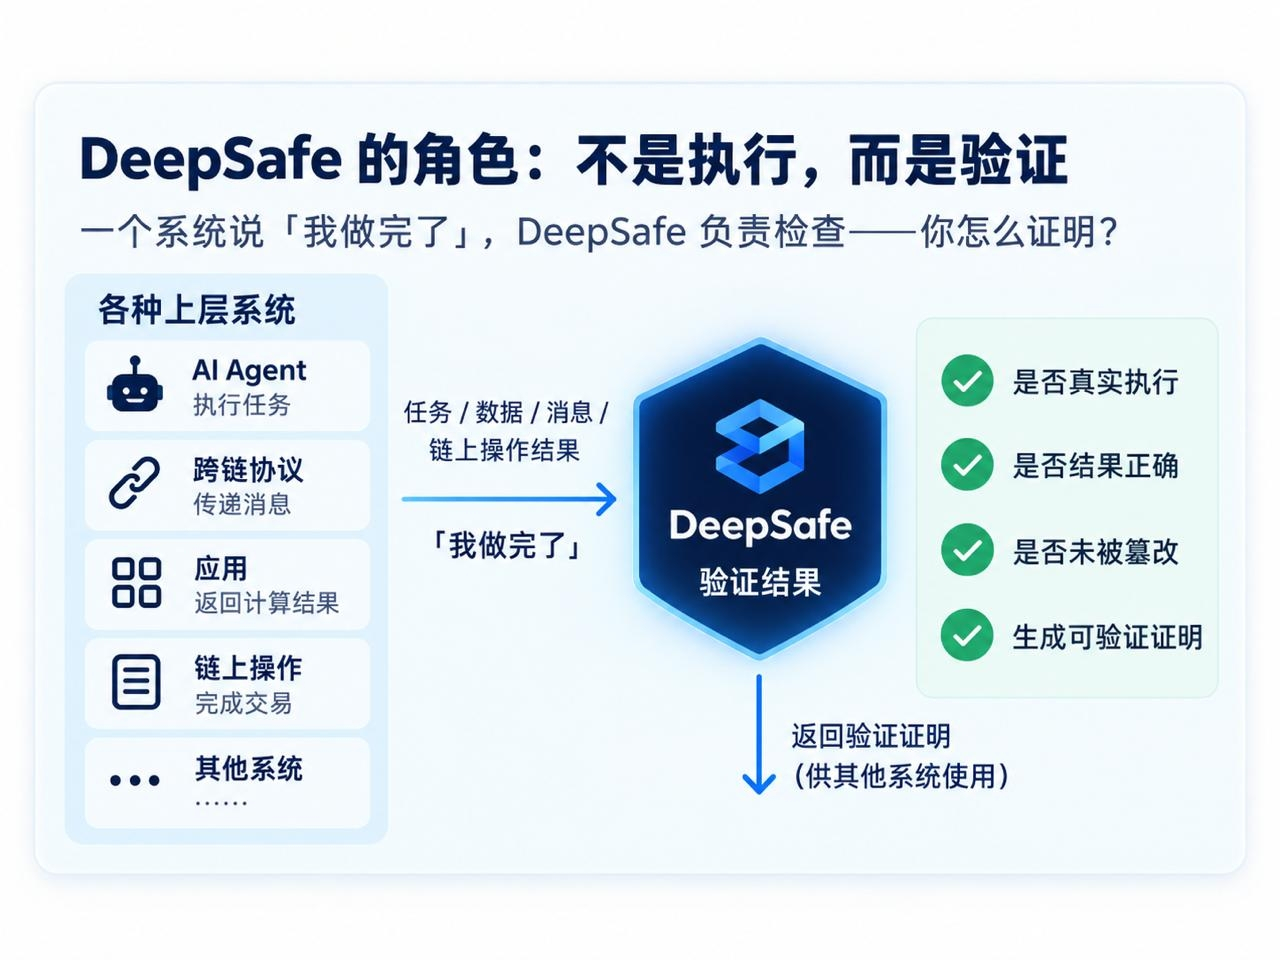
📍En esencia, quiere crear una red de verificación independiente.
No importa si la capa superior se conecta a un agente de IA, a un protocolo entre cadenas, a una aplicación o a cualquier otro sistema que necesite una ejecución confiable; DeepSafe siempre espera proporcionar una capa de verificación externa.
Dicho en palabras simples:
Un sistema dice “ya terminé”, y DeepSafe se encarga de verificar——
¿Cómo lo demuestras?
🗝️ Uno: ¿qué problema realmente resuelve DeepSafe?
Hoy en día, muchas aplicaciones dependen en realidad de un modelo de confianza muy simple:
El servidor te dice cuál es el resultado y tú lo das por hecho.
Un nodo te dice que el mensaje ya fue ejecutado y tú lo das por hecho.
Un sistema devuelve un resultado y tú das por hecho que no actúa con mala fe.
En escenarios de bajo valor, esto no es un problema grande.
Pero en cuanto entran en juego dinero, activos, entrecadenas o la ejecución automatizada, el riesgo de confianza en un solo punto empieza a amplificarse.
Por eso, lo que quiere hacer DeepSafe no es completar estas tareas por sí mismo.
Más bien, agrega una capa al encargo:
Verificabilidad.
Por ejemplo:
Un agente ejecutó una transacción.
DeepSafe no se encarga de ejecutarlo por ti, sino de verificar el resultado de la ejecución.
Un sistema transmite un mensaje entre cadenas.
DeepSafe no se encarga de decidir el contenido del mensaje, sino de verificar si ese mensaje fue generado correctamente y transmitido correctamente.
Un cierto resultado de computación necesita ser adoptado por otros sistemas.
DeepSafe quiere que los usuarios no tengan que creer simplemente en quien entrega el resultado.
Esa es la lógica central de su llamada “Verification Layer”.
📍Dos: ¿Qué es CRVA?
El núcleo de DeepSafe es la red de verificación CRVA.
Dentro se involucrarán diferentes tecnologías, como Ring VRF, MPC, TEE, ZKP, etc.
Estos nombres en inglés parecen complejos, pero en realidad no hace falta pensar que sea algo místico.
Se puede descomponer de forma sencilla en varias cosas:
🔻 Selección aleatoria de validadores, reduce el riesgo de que un sistema de control de nodos fijos permanezca a largo plazo;
🔻 Varios participantes completan la verificación en conjunto, evitando que el resultado quede determinado completamente por una sola entidad;
🔻 Al aprovechar entornos de ejecución confiable como TEE, se reduce la posibilidad de que el proceso de ejecución sea interferido externamente;
🔻 Y además, mediante herramientas criptográficas como ZKP, proporcionar pruebas verificables de los resultados.
Al combinar todo esto, en realidad solo se quiere resolver un problema:
Cómo reducir al máximo el riesgo de que “un solo nodo decida”.
Creo que esta es la idea más importante para entender DeepSafe.
Hay muchos términos técnicos, pero la esencia del proyecto no es complicada.
Está haciendo:
Verificación descentralizada.
🗝️ Tres: ¿por qué se llama “capa de verificación universal”?
Porque DeepSafe no quiere quedar atado a un solo escenario.
Si solo se trata de proporcionar verificación a algún AI Agent, en realidad es más bien un complemento (plugin) para un agente.
Si solo sirve para entrecadenas, se parece más a una Bridge Verification Network.
Pero lo que DeepSafe quiere hacer es una capa aún más de fondo:
Mientras exista la necesidad de que algún sistema “un resultado debe ser verificado por un tercero”, en teoría puede conectarse.
Así que lo que enfatiza es Universal.
Esta también es una idea de infraestructura bastante típica en este proyecto:
No produce directamente el producto final, sino que proporciona capacidades confiables a los sistemas de arriba.
Si esta posición finalmente logra funcionar, su valor no dependerá únicamente de si una aplicación concreta tiene éxito, sino de si puede convertirse en una red de verificación que distintos sistemas puedan usar conjuntamente.
Por supuesto, este también es el punto difícil.
“Universal” significa un techo alto.
Pero también significa tener que ser compatible con más escenarios, desarrolladores y necesidades del negocio.
📍Cuatro: DeepSafe no es un proyecto de IA que cambie de rumbo de forma repentina
En este punto, creo que vale la pena decirlo por separado.
El predecesor de DeepSafe es Bool Network.
Desde 2024, el equipo ha estado impulsando direcciones como la red de verificación, entrecadenas de BTC, TEE y CRVA, entre otras.
Es decir, hoy habla de Verification, pero no es que, después de que el AI Agent se pusiera de moda, envolvieran de repente el proyecto original en un concepto de IA.
Originalmente ya estaban investigando la ejecución verificable y la verificación.
Actualmente, la red principal Beta de DeepSafe ya está en funcionamiento.
Su token nativo es DEF, con un suministro total de 1.000 millones de monedas.
También se puede ver en GitHub un historial de desarrollo continuo.
Anteriormente, el proyecto también divulgó una ronda Seed de 3 millones de dólares; entre las instituciones participantes se incluyen Antalpha Ventures, ViaBTC Capital, Gate Ventures, Spark Digital Capital, CKB Eco Fund, entre otras.
Al menos si miras la línea de tiempo, su ruta tecnológica es continua.
Esto es mucho más fuerte que solo “cambiarle el nombre y aprovecharse de la IA”.
🗝️ Cinco: creo que lo que de verdad DeepSafe quiere demostrar no es la tecnología, sino la demanda
Este tipo de proyectos de redes de verificación a menudo tienen un problema:
A primera vista, el diseño técnico es bastante completo.
La criptografía, TEE, MPC y ZK están todos incluidos.
El diagrama de arquitectura también es muy bonito.
Pero al final, no hay suficientes aplicaciones dispuestas a llamarla.
Ahí está el mayor riesgo.
Porque la infraestructura, al final, debe responder a una pregunta:
¿Quién estaría dispuesto a pagar por esta infraestructura?
Para DeepSafe, creo que lo más valioso para observar en el futuro no es cuántos módulos técnicos se sigan incorporando.
En lugar de eso, son algunos indicadores más realistas:
¿Hay una aplicación real que llame continuamente a la red de verificación?
¿Puede crecer el volumen de solicitudes de verificación?
En los escenarios de IA, entrecadenas o automatización on-chain, ¿ha surgido una necesidad real e imperiosa?
¿Están dispuestos los desarrolladores a asumir costos de verificación adicionales y latencia?
Y si finalmente DEF puede vincularse de forma real con el uso de la red.
Estas cosas son más importantes que anunciar solo algunas Partnership.
📍Entonces, si ahora tuviera que darle una definición a DeepSafe:
Lo vería como un proyecto de infraestructura cuya misión es impulsar la demanda de “computación verificable / ejecución verificable”.
Su ventaja es que la ruta es bastante coherente y, además, ya cuenta con acumulación técnica de la etapa de Bool Network; no empiezan desde cero.
Pero su problema también es muy típico:
¿La capa de verificación realmente puede convertirse en un mercado independiente y lo suficientemente grande?
Todavía no se puede dar una respuesta de antemano.
Lo que DeepSafe necesita probar no es “que la Verification sea importante”.
Esta proposición en sí misma no genera mucha controversia.
Lo verdaderamente difícil es:
¿El mercado estaría dispuesto a pagar solo por la Verification?
Si en el futuro puede pasar de “una red de verificación tecnológica” a una “infraestructura que sea llamada por un gran número de aplicaciones”, entonces el proyecto habrá completado el paso más clave.
Antes de eso, yo preferiría ponerlo en una lista de observación.
La hoja de ruta tecnológica ya existe; lo que sigue es ver el nivel de uso.