

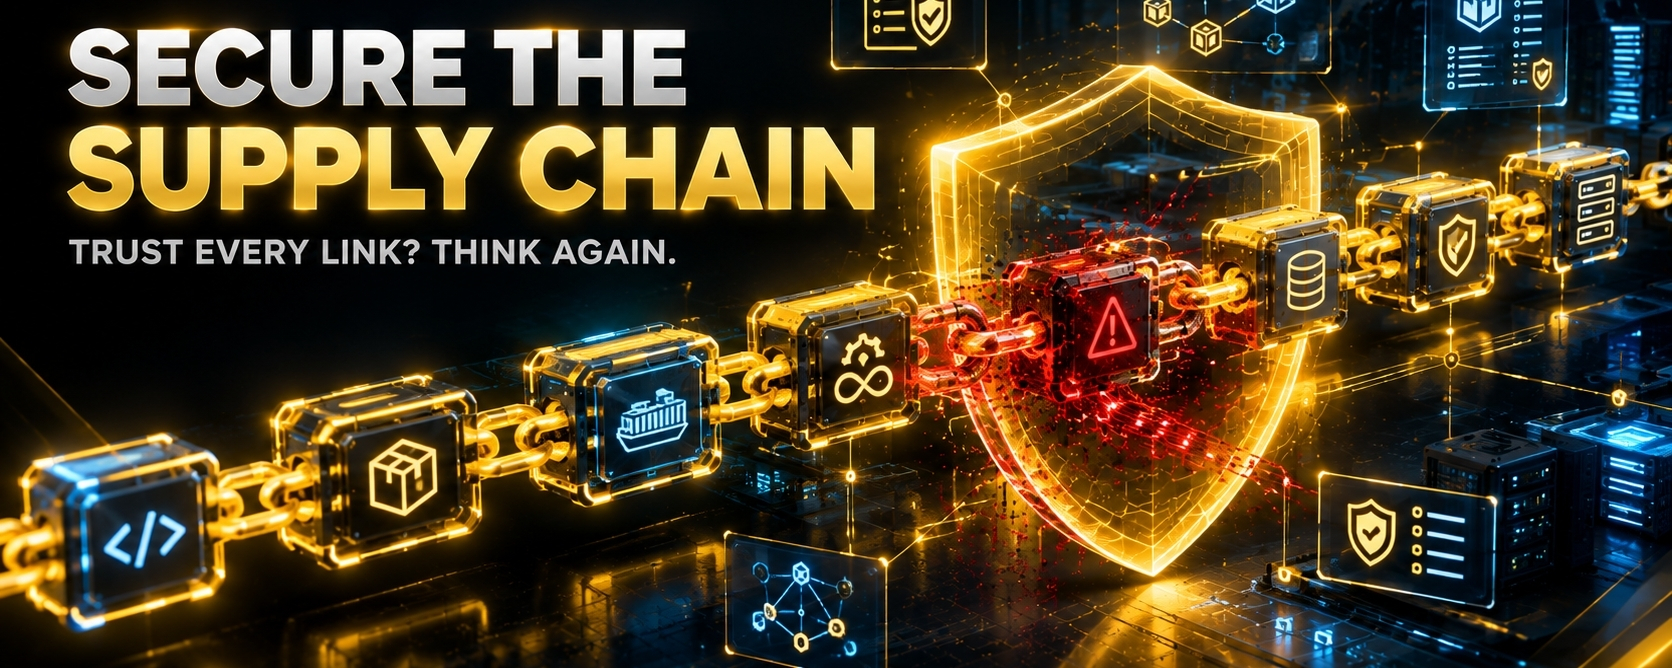
🚨 La cadena de suministro de software: tu código no es lo único que necesitas asegurar
Cuando la gente piensa en la seguridad de aplicaciones, a menudo piensa en su propio código fuente.
Pero las aplicaciones modernas rara vez se construyen completamente desde cero.
Dependen de:
Librerías de código abierto
Paquetes
Imágenes de contenedores
Herramientas de CI/CD
Servicios en la nube
APIs de terceros
Sistemas de construcción
Plugins
Herramientas de desarrollo
Esto crea algo extremadamente importante:
La cadena de suministro de software.
Y los atacantes entienden cada vez más que atacar la cadena de suministro puede ser más efectivo que atacar directamente la aplicación final.
🧩 ¿Qué es un ataque a la cadena de suministro de software?
Imagina una aplicación que depende de 50 componentes externos.
En lugar de atacar la aplicación en sí, un atacante podría intentar comprometer uno de esos componentes.
El cambio malicioso puede viajar aguas abajo hacia aplicaciones que confían en él.
Esto crea una cadena:
Terceros → Dependencia → Construcción → Aplicación → Producción
Un solo eslabón comprometido puede afectar potencialmente a muchos sistemas.
⚠️ ¿Por qué es difícil esto?
El desarrollo moderno avanza rápido.
Los desarrolladores instalan paquetes.
Los sistemas de CI/CD construyen aplicaciones automáticamente.
Los contenedores se despliegan automáticamente.
La infraestructura puede crearse mediante código.
La automatización es poderosa.
Pero la automatización también puede amplificar los errores.
Si un componente inseguro entra en un pipeline automatizado, puede viajar a través de múltiples entornos antes de que alguien se dé cuenta.
📦 Entra SBOM
Una práctica de seguridad importante es la Lista de materiales de software, comúnmente conocida como SBOM.
Piensa en una SBOM como una lista de ingredientes para el software.
Puede ayudar a las organizaciones a comprender:
Qué componentes existen
Qué versiones se están usando
De dónde provienen las dependencias
Qué componentes pueden ser vulnerables
¿Qué podría verse afectado por una vulnerabilidad recién descubierta?
No puedes asegurar de manera efectiva lo que no sabes que estás ejecutando.
🔐 Cómo DevSecOps puede ayudar
La seguridad puede integrarse en todo el ciclo de vida del desarrollo.
Plan
Identifica requisitos de seguridad.
Código
Usa prácticas de codificación segura.
Construye
Escanea dependencias y artefactos.
Prueba
Realiza pruebas de seguridad automatizadas.
Paquete
Verifica imágenes y artefactos de software.
Despliega
Aplica políticas de seguridad.
Monitorea
Detecta comportamientos sospechosos.
Mejora
Aprende de los hallazgos y los incidentes.
🛡️ Controles importantes de la cadena de suministro
Las organizaciones pueden fortalecer sus pipelines con:
Escaneo de dependencias
SAST
Escaneo de contenedores
Detección de secretos
Generación de SBOM
Verificación de artefactos
Lanzamientos firmados
Registros confiables
Permisos de CI/CD de mínimo privilegio
Gobernanza de dependencias
Monitoreo continuo
🤖 La IA está cambiando la ecuación
Los asistentes de codificación con IA pueden acelerar el desarrollo de software.
Eso es poderoso.
Pero el código generado aún necesita:
Revisión → Pruebas → Escaneo → Verificación
La IA puede producir código rápidamente.
No garantiza automáticamente un código seguro.
Se aplica el mismo principio a las dependencias y la automatización.
🚀 Idea final
La seguridad moderna del software ya no se trata solo de proteger tu código fuente.
Necesitas entender todo lo que contribuye al producto final.
Conoce tus dependencias.
Conoce tu proceso de compilación.
Conoce tus artefactos.
Conoce tus permisos.
Porque en la ciberseguridad moderna:
Tu seguridad solo es tan sólida como el ecosistema en el que confías.