Bitcoin Core 32 RC:antes del 10/10 prueba la compatibilidad, no subas hoy mismo
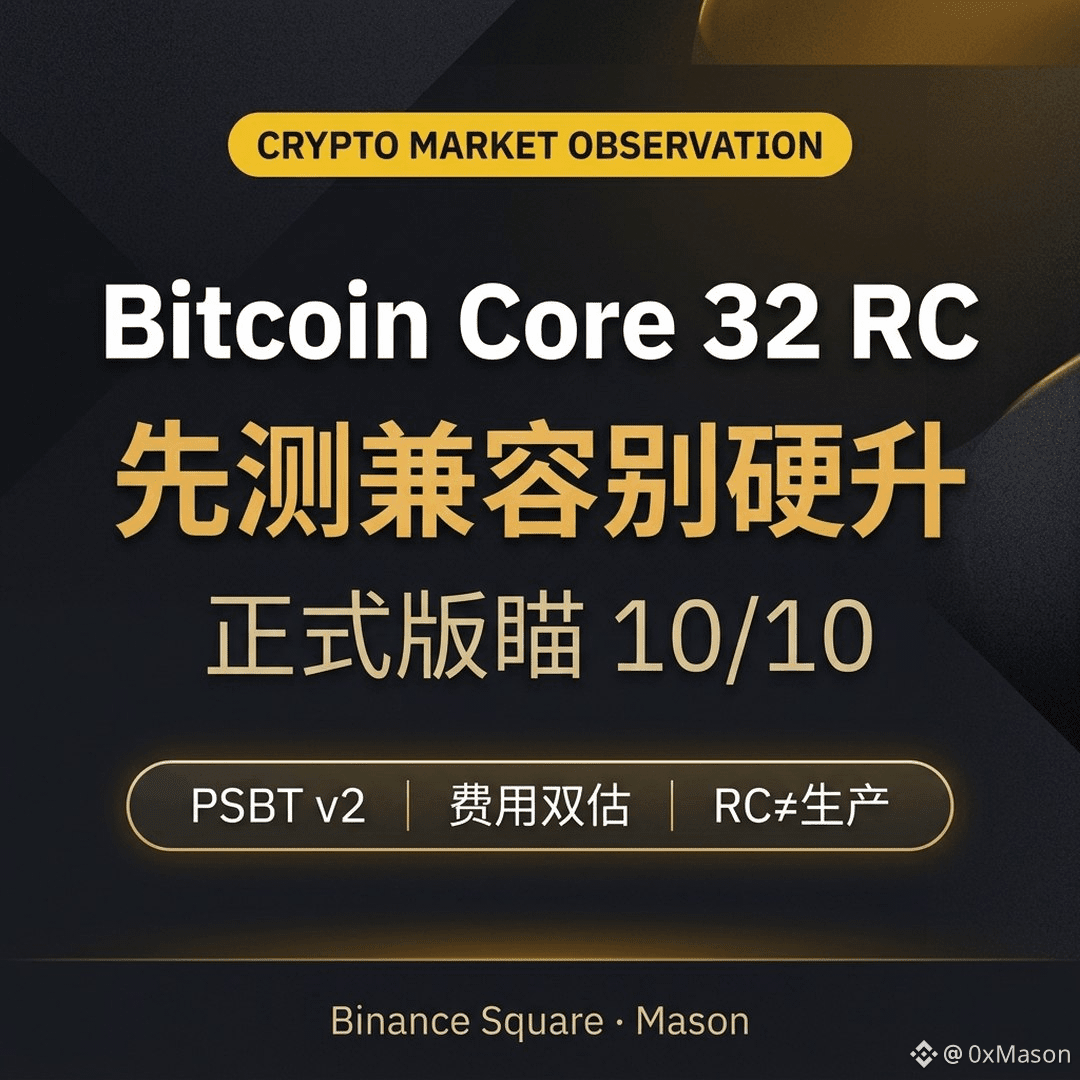
La RC1 de Bitcoin Core 32 ya se publicó el 14 de septiembre; la versión oficial apunta al 10 de octubre: en medio de esas tres semanas se prueba la compatibilidad, no es una invitación a actualizar esta noche el nodo de la red principal.
Los cambios no tocan las reglas de consenso, pero en el lado de las carteras molestan: los cuatro RPC de createpsbt pasan a PSBT v2 por defecto; si el analizador y el firmador de tu lado no se actualizaron, podría bloquearse directamente. La estimación de comisiones también cambia a tomar lo más bajo entre dos vías: «estrategia de bloques + mempool»; si falla cualquiera, es posible que aparezca un error. Es más fácil tropezar cuando el nodo acaba de iniciarse o el mempool no está sano.
Hay parches de seguridad: en sistemas que no sean Windows, un nombre de cartera malicioso puede ser usado por un usuario autenticado para ejecutar comandos, y también existe una vía para saturar la memoria mediante HTTP / REST. No trates la RC como producción; si de verdad necesitas hacer un retroceso, los índices de transacciones de la versión anterior que fueron reconstruidos no se pueden leer, así que quizá tengas que recocinar unas horas más.
La RC1 de Bitcoin Core 32 ya se publicó el 14 de septiembre; la versión oficial apunta al 10 de octubre: en medio de esas tres semanas se prueba la compatibilidad, no es una invitación a actualizar esta noche el nodo de la red principal.
Los cambios no tocan las reglas de consenso, pero en el lado de las carteras molestan: los cuatro RPC de createpsbt pasan a PSBT v2 por defecto; si el analizador y el firmador de tu lado no se actualizaron, podría bloquearse directamente. La estimación de comisiones también cambia a tomar lo más bajo entre dos vías: «estrategia de bloques + mempool»; si falla cualquiera, es posible que aparezca un error. Es más fácil tropezar cuando el nodo acaba de iniciarse o el mempool no está sano.
Hay parches de seguridad: en sistemas que no sean Windows, un nombre de cartera malicioso puede ser usado por un usuario autenticado para ejecutar comandos, y también existe una vía para saturar la memoria mediante HTTP / REST. No trates la RC como producción; si de verdad necesitas hacer un retroceso, los índices de transacciones de la versión anterior que fueron reconstruidos no se pueden leer, así que quizá tengas que recocinar unas horas más.