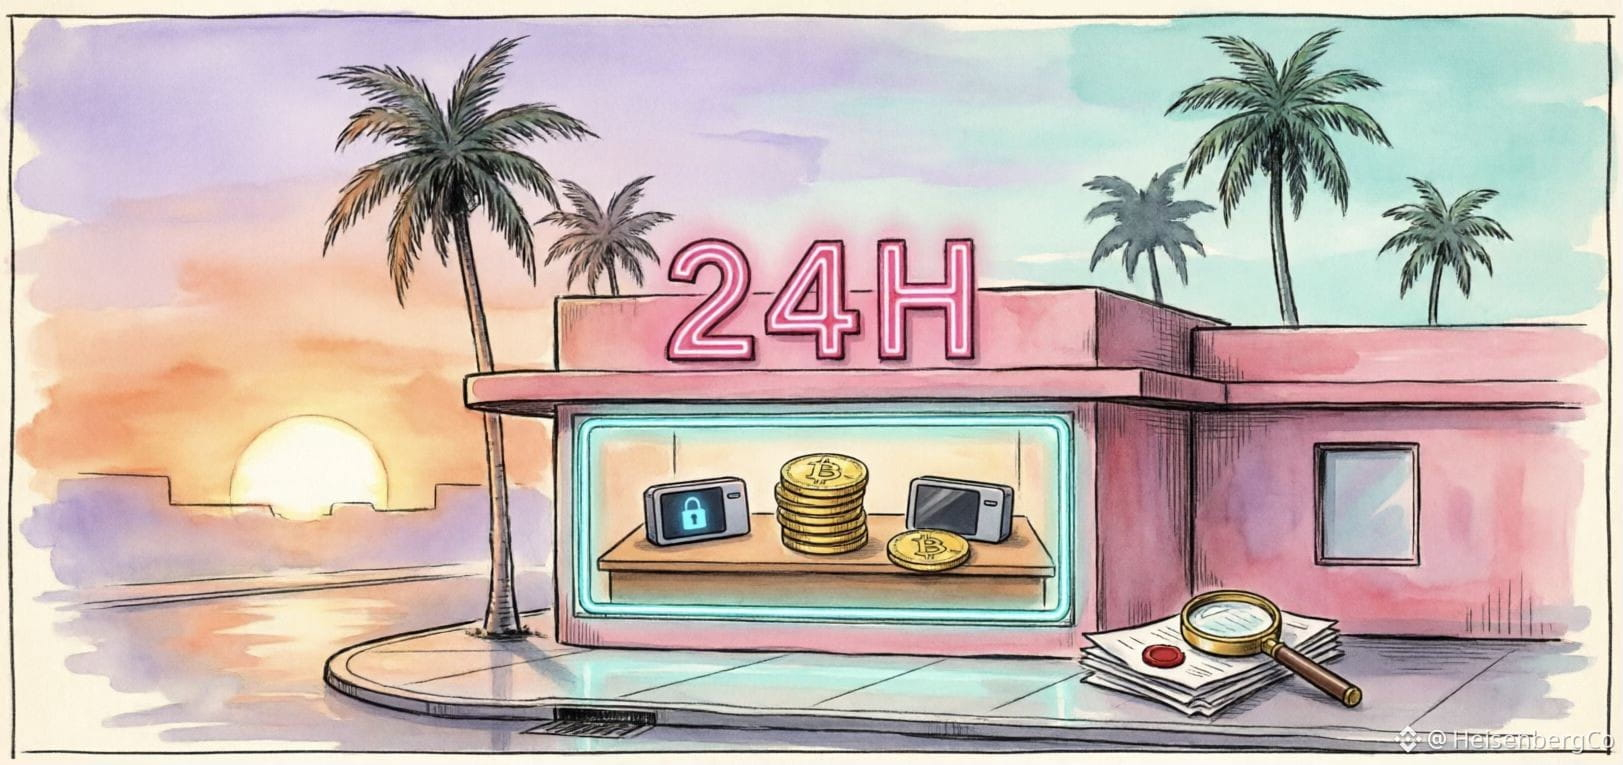
🔷 UE: 24 horas para informar sobre hackeos de monederos
Hechos:
• Desde el 11 de septiembre, la ley de ciberseguridad de la UE: los fabricantes de monederos informan en 24 horas sobre vulnerabilidades que ya se están utilizando para hackear
• Informe completo en 72 horas, final en 14 días
• Multa: hasta 15 millones de € o 2,5% de la facturación anual de la empresa
• Empezó justo después de las filtraciones de Trezor y Bitbox
🧠 Mi idea: ya no habrá “arreglos silenciosos”: cada hackeo se convierte en un informe para el regulador. Los atacantes leen los mismos informes: 24 horas — carrera por corregir y por el hackeo masivo. El phishing se irá en la ola de “notificaciones urgentes”.
⚠️ Si se informó de un hackeo: no hagas clic en enlaces en “notificaciones urgentes” — entra tú mismo al sitio o a la aplicación.
❓ 24 horas: ¿protección o ventaja para los atacantes? 👇
#eu $BTC
Hechos:
• Desde el 11 de septiembre, la ley de ciberseguridad de la UE: los fabricantes de monederos informan en 24 horas sobre vulnerabilidades que ya se están utilizando para hackear
• Informe completo en 72 horas, final en 14 días
• Multa: hasta 15 millones de € o 2,5% de la facturación anual de la empresa
• Empezó justo después de las filtraciones de Trezor y Bitbox
🧠 Mi idea: ya no habrá “arreglos silenciosos”: cada hackeo se convierte en un informe para el regulador. Los atacantes leen los mismos informes: 24 horas — carrera por corregir y por el hackeo masivo. El phishing se irá en la ola de “notificaciones urgentes”.
⚠️ Si se informó de un hackeo: no hagas clic en enlaces en “notificaciones urgentes” — entra tú mismo al sitio o a la aplicación.
❓ 24 horas: ¿protección o ventaja para los atacantes? 👇
#eu $BTC