DeFi «auditado»: la mayor parte de las pérdidas no está dentro del alcance del audit
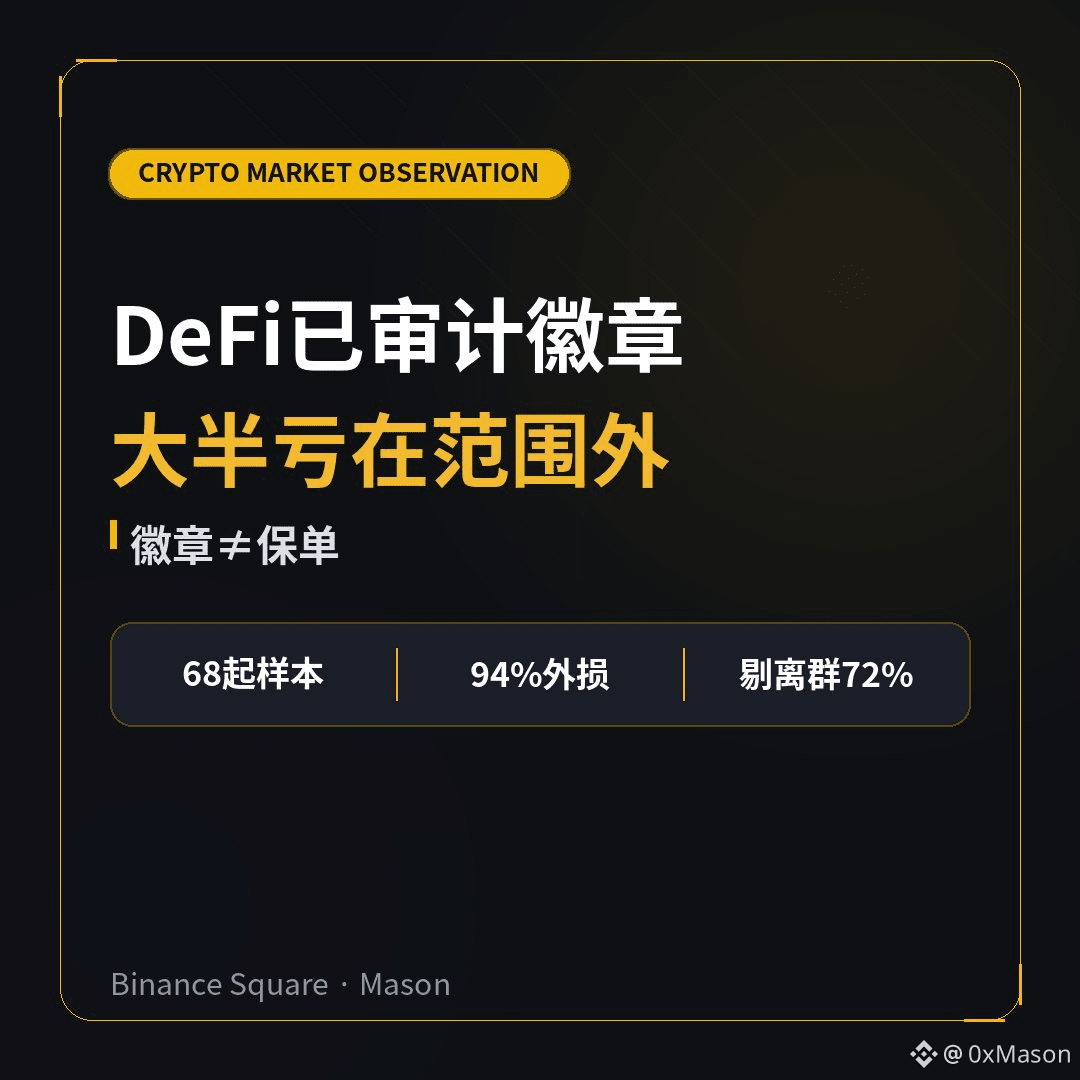
En el primer semestre de 2026, el grupo de ack3 desmenuzó 68 incidentes de «se puede encontrar un audit público»: en 46 casos, las rutas de ataque caían fuera del alcance del audit; las pérdidas correspondientes rondan los 681 millones de dólares, es decir, según su criterio, aproximadamente el 94% de ese conjunto de pérdidas.
Si quitamos dos grandes valores atípicos —Kelp DAO y Drift—, la proporción baja a aproximadamente 72%. Los números se recortan, pero el pinchazo sigue: «auditado» significa que cierta parte de un código, o cierto versión, está cubierta; no equivale a que toda la ruta que tú estás pisando hoy quede certificada.
No te tomes el sello del banner como una póliza. Actualizaciones, claves de privilegio, front-end, relés, oráculos: muchas cosas ni siquiera aparecen en ese informe. Si no se puede aclarar cuál commit se auditó o qué dirección concreta, para mí esta pegatina no es más que una pegatina.
En el primer semestre de 2026, el grupo de ack3 desmenuzó 68 incidentes de «se puede encontrar un audit público»: en 46 casos, las rutas de ataque caían fuera del alcance del audit; las pérdidas correspondientes rondan los 681 millones de dólares, es decir, según su criterio, aproximadamente el 94% de ese conjunto de pérdidas.
Si quitamos dos grandes valores atípicos —Kelp DAO y Drift—, la proporción baja a aproximadamente 72%. Los números se recortan, pero el pinchazo sigue: «auditado» significa que cierta parte de un código, o cierto versión, está cubierta; no equivale a que toda la ruta que tú estás pisando hoy quede certificada.
No te tomes el sello del banner como una póliza. Actualizaciones, claves de privilegio, front-end, relés, oráculos: muchas cosas ni siquiera aparecen en ese informe. Si no se puede aclarar cuál commit se auditó o qué dirección concreta, para mí esta pegatina no es más que una pegatina.