Vulnerabilidad en carteras de la UE: hay que reportar en 24 horas, y las grandes obligaciones siguen hasta el próximo año
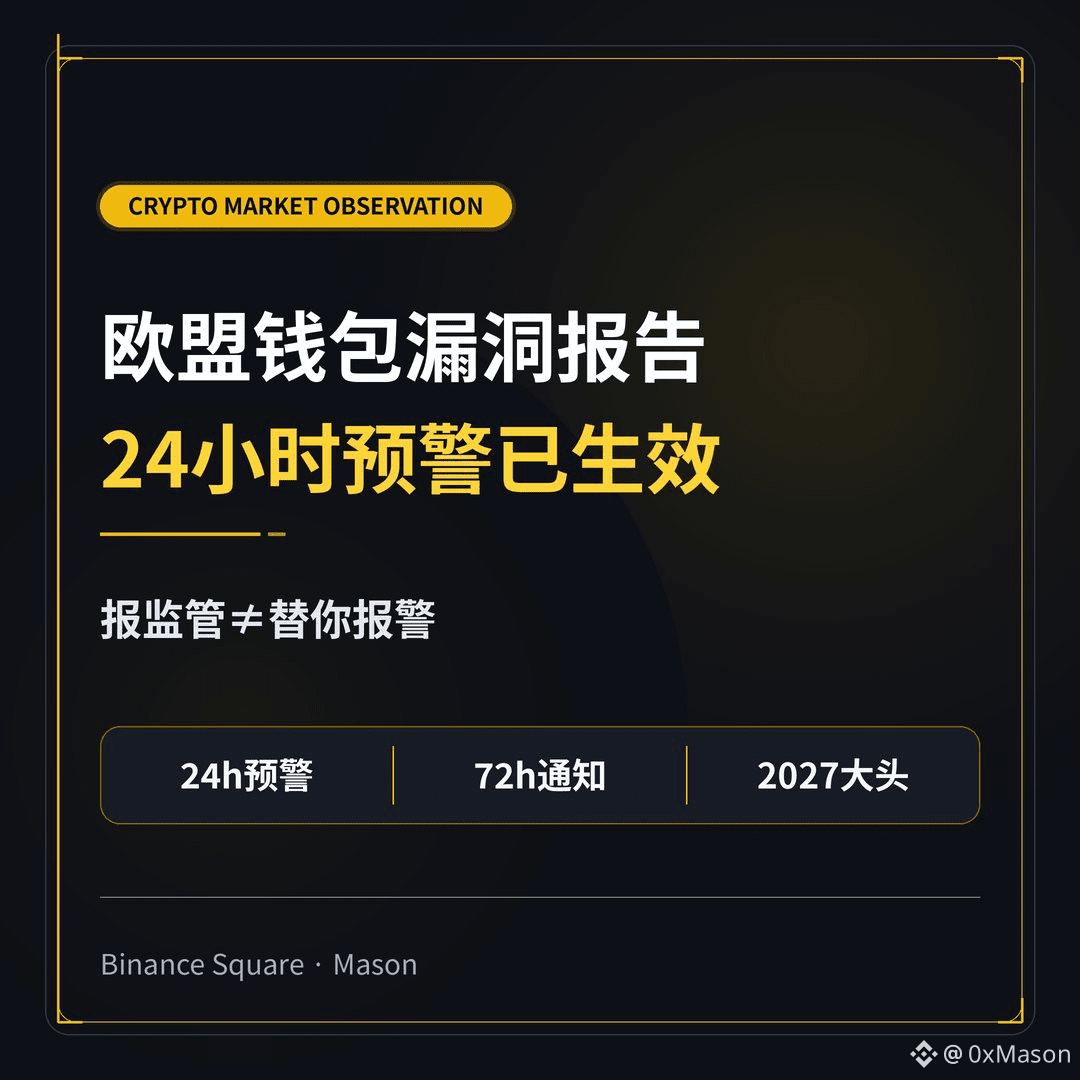
A partir del 11 de septiembre, los proveedores de hardware de cartera conectada a redes empresariales y de software de carteras que estén dentro del alcance deberán, si descubren vulnerabilidades o incidentes de seguridad graves «explotados de manera intencionada», emitir una alerta previa en un plazo de 24 horas ante la autoridad de ciberseguridad de la UE.
En un plazo de 72 horas, deben completar la notificación; el informe final de la vulnerabilidad debe entregarse dentro de los 14 días posteriores a que la solución (parche) esté disponible. Para incidentes graves, se debe informar en 72 horas y, luego, dar un plazo adicional de un mes. Se debe usar la plataforma unificada de reporte de ENISA, y además habrá que informar a los usuarios afectados. Los productos antiguos solo necesitan haber ingresado al mercado de la UE ese mismo año para seguir este cronograma.
No lo interpretes como «tu app de cartera te avisará automáticamente». Los contribuyentes individuales de código abierto normalmente no se consideran fabricantes; el steward de código abierto y las obligaciones de los productos principales tendrán que esperar hasta el 11 de diciembre de 2027. El alcance dependerá de cómo se venda el producto concreto; no existe una lista blanca oficial de marcas.
A partir del 11 de septiembre, los proveedores de hardware de cartera conectada a redes empresariales y de software de carteras que estén dentro del alcance deberán, si descubren vulnerabilidades o incidentes de seguridad graves «explotados de manera intencionada», emitir una alerta previa en un plazo de 24 horas ante la autoridad de ciberseguridad de la UE.
En un plazo de 72 horas, deben completar la notificación; el informe final de la vulnerabilidad debe entregarse dentro de los 14 días posteriores a que la solución (parche) esté disponible. Para incidentes graves, se debe informar en 72 horas y, luego, dar un plazo adicional de un mes. Se debe usar la plataforma unificada de reporte de ENISA, y además habrá que informar a los usuarios afectados. Los productos antiguos solo necesitan haber ingresado al mercado de la UE ese mismo año para seguir este cronograma.
No lo interpretes como «tu app de cartera te avisará automáticamente». Los contribuyentes individuales de código abierto normalmente no se consideran fabricantes; el steward de código abierto y las obligaciones de los productos principales tendrán que esperar hasta el 11 de diciembre de 2027. El alcance dependerá de cómo se venda el producto concreto; no existe una lista blanca oficial de marcas.