⚔️🛡️💸 ATAQUE CUÁNTICO AL ₿ITCOIN SE VUELVE 86% “MÁS BARATO” EN SOLO 2 MESES🤺
La carrera entre blockchain y computación cuántica acaba de ganar una nueva alerta.
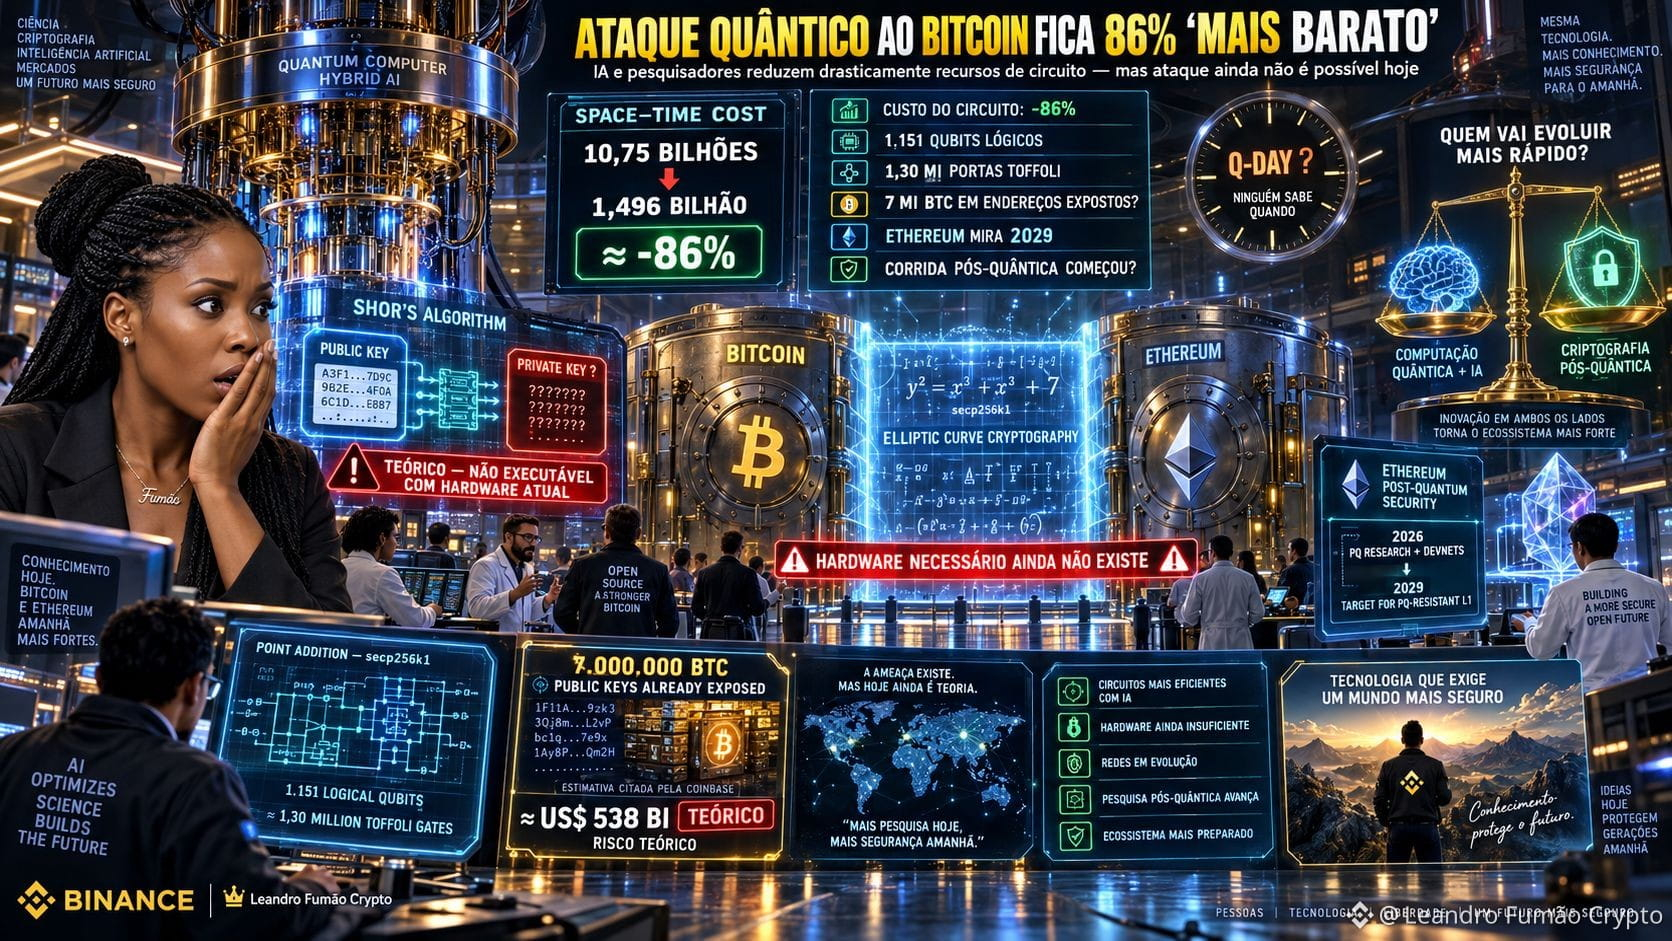
Un reto abierto con más de 100 investigadores y agentes de IA logró reducir en aproximadamente 86% una métrica de costo espacio-tiempo de un circuito esencial para un eventual ataque cuántico contra la criptografía utilizada por Bitcoin y Ethereum.
El nuevo circuito para la curva secp256k1 usa cerca de:
⚛️ 1.151 qubits lógicos
⚙️ 1,30 millón de puertas Toffoli
El resultado del benchmark cayó de aproximadamente:
10,75 MIL MILLONES → 1,496 MIL MILLÓN
en menos de dos meses.
🔥 ¿Por qué esto importa?
Un ordenador cuántico tolerante a fallos podría, en teoría, usar el algoritmo de Shor para recuperar una clave privada a partir de una clave pública expuesta.
Según una estimación del consejo cuántico de Coinbase citada por la nota, hoy unos 7 millones de BTC estarían en direcciones cuyas claves públicas ya son visibles, incluidas carteras antiguas del tipo P2PK.
⚠️ PERO ESTO NO SIGNIFICA QUE EL BITCOIN PUEDA ROMPERSE HOY
Los propios investigadores señalan que optimizar el circuito no crea el ordenador cuántico necesario para ejecutarlo. El hardware actual sigue muy lejos de una máquina tolerante a fallos capaz de ese ataque.
La señal de alerta está en la velocidad de la evolución: IA + investigadores humanos están reduciendo los recursos necesarios más rápidamente.
Ethereum ya estableció un objetivo ambicioso para que su L1 sea resistente a amenazas cuánticas en las capas de ejecución, consenso y datos para diciembre de 2029.
🔥 Tal vez la verdadera carrera no sea
“¿Cuándo llegará el ordenador cuántico?”
Sino:
“Bitcoin▸ $BTC ▸ Ethereum▸ $ETH ▸ estarán preparados cuando llegue?”
👇 ¿La amenaza cuántica aún está lejos o ya merece prioridad máxima?
#Bitcoin❗ #Ethereum✅ #quantum
La carrera entre blockchain y computación cuántica acaba de ganar una nueva alerta.
Un reto abierto con más de 100 investigadores y agentes de IA logró reducir en aproximadamente 86% una métrica de costo espacio-tiempo de un circuito esencial para un eventual ataque cuántico contra la criptografía utilizada por Bitcoin y Ethereum.
El nuevo circuito para la curva secp256k1 usa cerca de:
⚛️ 1.151 qubits lógicos
⚙️ 1,30 millón de puertas Toffoli
El resultado del benchmark cayó de aproximadamente:
10,75 MIL MILLONES → 1,496 MIL MILLÓN
en menos de dos meses.
🔥 ¿Por qué esto importa?
Un ordenador cuántico tolerante a fallos podría, en teoría, usar el algoritmo de Shor para recuperar una clave privada a partir de una clave pública expuesta.
Según una estimación del consejo cuántico de Coinbase citada por la nota, hoy unos 7 millones de BTC estarían en direcciones cuyas claves públicas ya son visibles, incluidas carteras antiguas del tipo P2PK.
⚠️ PERO ESTO NO SIGNIFICA QUE EL BITCOIN PUEDA ROMPERSE HOY
Los propios investigadores señalan que optimizar el circuito no crea el ordenador cuántico necesario para ejecutarlo. El hardware actual sigue muy lejos de una máquina tolerante a fallos capaz de ese ataque.
La señal de alerta está en la velocidad de la evolución: IA + investigadores humanos están reduciendo los recursos necesarios más rápidamente.
Ethereum ya estableció un objetivo ambicioso para que su L1 sea resistente a amenazas cuánticas en las capas de ejecución, consenso y datos para diciembre de 2029.
🔥 Tal vez la verdadera carrera no sea
“¿Cuándo llegará el ordenador cuántico?”
Sino:
“Bitcoin▸ $BTC ▸ Ethereum▸ $ETH ▸ estarán preparados cuando llegue?”
👇 ¿La amenaza cuántica aún está lejos o ya merece prioridad máxima?
#Bitcoin❗ #Ethereum✅ #quantum