


El fabricante de monederos de hardware Trezor vuelve a verse envuelto en un incidente de ciberseguridad en la cadena de suministro. El 9 de septiembre, Trezor confirmó que una de las empresas de servicios de correo electrónico de terceros que utiliza fue comprometida. Los atacantes, aprovechando esto, enviaron correos electrónicos de advertencia de ciberseguridad haciéndose pasar por oficiales, e incluso emplearon infraestructuras de correo asociadas a dominios legítimos vinculados a Trezor, haciendo que el correo de phishing pareciera casi indistinguible de las notificaciones oficiales reales.
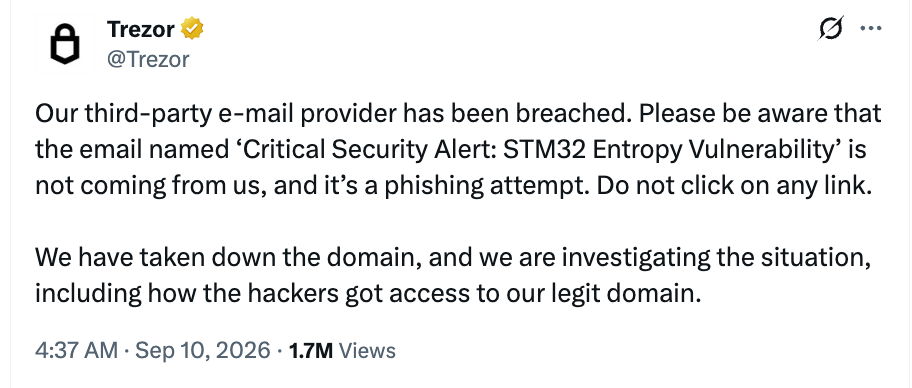
Imitación de «una grave vulnerabilidad de STM32»; induce a los usuarios a entregar información de su monedero
Este correo de phishing se centró principalmente en el asunto «Critical Security Alert: STM32 Entropy Vulnerability». Alega que el microcontrolador STM32 utilizado en los dispositivos de Trezor presenta graves vulnerabilidades en números aleatorios y en la entropía (entropy). Esto podría hacer que la seguridad de las copias de seguridad de los monederos de los usuarios se reduzca de forma considerable, y exige que los usuarios realicen inmediatamente una verificación de seguridad.
Trezor publica a continuación una aclaración oficial: las advertencias relacionadas no fueron emitidas por la empresa. El contenido forma parte de un ataque de phishing y se insta a los usuarios a no hacer clic en ningún enlace del correo ni a introducir información de ninguna billetera. La empresa afirma haber cerrado el dominio implicado y que está investigando cómo el atacante obtuvo acceso a sistemas vinculados al dominio legítimo.
Parte de los usuarios que recibieron el correo publicaron en el foro oficial de Trezor los encabezados del mensaje, que muestran que el correo fue enviado mediante mailing.trezor.io; también hay usuarios que afirman que el correo pasó por mecanismos comunes de verificación del remitente como SPF, DKIM y DMARC. Esto significa que el incidente no se limitó simplemente a falsificar la dirección trezor.io usando letras parecidas, sino que, presuntamente, el atacante obtuvo permisos del sistema de correo de un tercero y luego utilizó una cadena de envío que originalmente era confiable para lanzar el ataque.
También se indica desde una investigación independiente de ciberseguridad que algunos enlaces maliciosos primero pasan por el subdominio de reenvío/tracking por correo de Trezor; por lo tanto, incluso si el usuario revisa la dirección del remitente o pasa el mouse por encima del enlace, puede ser difícil identificar de inmediato la anomalía. La investigación señala la plataforma de correo implicada hacia Brevo, pero hasta el momento Trezor no ha publicado oficialmente el nombre del proveedor comprometido; por ello, la identidad del proveedor debe considerarse aún no confirmada por la autoridad oficial.
Riesgo de terceros que vuelve a explotar en un mes: primero se filtraron los datos de unos 81.000 clientes
Lo más destacable es que este incidente de phishing ocurrió apenas a unas semanas de la última filtración de datos en la cadena de suministro de terceros que afectó a Trezor.
En agosto, Trezor divulgó que su socio de logística ShipMonk había sido comprometido. Inicialmente confirmó que se expusieron los nombres, correos electrónicos, teléfonos y direcciones de envío de 11.742 clientes, además de que 1.947 personas sufrieron una filtración parcial de datos. Posteriormente, a principios de septiembre, la empresa actualizó la investigación y descubrió que los sistemas de ShipMonk seguían almacenando datos antiguos de pedidos que, según el contrato, debían haberse eliminado; además, se vio afectado otro conjunto de aproximadamente 67.000 clientes estadounidenses, con lo que el total de personas impactadas ascendió a cerca de 81.000.
Los datos filtrados incluyen nombre, correo electrónico, teléfono, dirección de entrega y número de pedido. Trezor advirtió en ese momento que esta información podría usarse para enviar correos de phishing más precisos, estafas telefónicas e incluso ataques de ingeniería social en persona.
Sin embargo, en la actualidad no hay pruebas públicas que demuestren que la filtración de datos de ShipMonk provenga del mismo grupo de atacantes que comprometió el servicio de correo electrónico de terceros más reciente, y tampoco se puede confirmar si la lista de destinatarios del correo de phishing de esta vez proviene de filtraciones anteriores.
«Dirección oficial de envío» ya no equivale a seguridad
La mayor señal de alarma de este incidente es que los métodos tradicionales para identificar el phishing están dejando de funcionar.
Las directrices de seguridad oficiales de Trezor han estado recordando constantemente a los usuarios que nunca deben introducir en línea ni proporcionar a nadie una recovery seed o una copia de seguridad de la wallet. Trezor recalca que la empresa no solicitará activamente al usuario copias de seguridad de la billetera, PIN, contraseñas ni códigos de verificación; cualquier solicitud de «frase semilla de verificación» o notificación para introducir la copia de seguridad de la wallet en una página web debe considerarse directamente un fraude.
Por lo tanto, incluso si el correo proviene de un dominio oficial que parece auténtico, supera verificaciones SPF o DKIM e incluso si el enlace primero apunta a un subdominio oficial, eso no es suficiente para demostrar que el contenido del correo sea confiable.
Para la industria de billeteras de hardware, esto también pone de manifiesto que el «almacenamiento en frío» no elimina todos los riesgos. Las claves privadas pueden guardarse sin conexión, pero la base de datos de clientes, los proveedores de logística, la plataforma de atención al cliente y el servicio de correo electrónico siguen existiendo en la cadena tradicional de suministro en la nube; el atacante no necesariamente necesita vulnerar la billetera de hardware: si logra que el titular entregue la frase semilla de forma voluntaria, también puede obtener el control sobre los activos.
A fecha del 10 de septiembre, Trezor aún no ha publicado el número exacto de destinatarios de este incidente de phishing, el nombre del proveedor de correo electrónico de terceros y si algún usuario sufrió una pérdida de activos cifrados; el caso sigue en investigación.
¡Se abusó de la vía de correo electrónico oficial de Trezor por parte de un hacker! Un proveedor externo fue comprometido: un supuesto phishing con mensajes que se hace pasar por un «vulnerabilidad STM32»; este artículo se publicó por primera vez en (BlockSec).