

Lo más irónico de esta noticia es que el atacante ni siquiera utilizó ninguna tecnología avanzada. En tres pasos, tres pasos: un derecho de gestión de garantías de “un banco” se lo concede a él.
El 28 de agosto, la “nueva banca en la cadena” Avici basada en Solana confirmó que había sido comprometida. Las primeras estimaciones cifran las pérdidas entre 600.000 y 1,02 millones de dólares, afectando a 125 cuentas de usuario. Su token nativo AVICI cayó alrededor de un 39% en un día; su precio actual ya está a un 96% de distancia de su máximo histórico. Pero detrás de estas cifras, la pregunta que realmente debería hacerse es: ¿cómo puede un proyecto que gestiona el saldo de las tarjetas de otras personas quedar tan fácilmente “con un administrador añadido” ?
Tres pasos: de usuario externo a administrador
Cuando pones la ruta del ataque sobre la mesa, parece más un informe de demostración de una vulnerabilidad que un robo real.
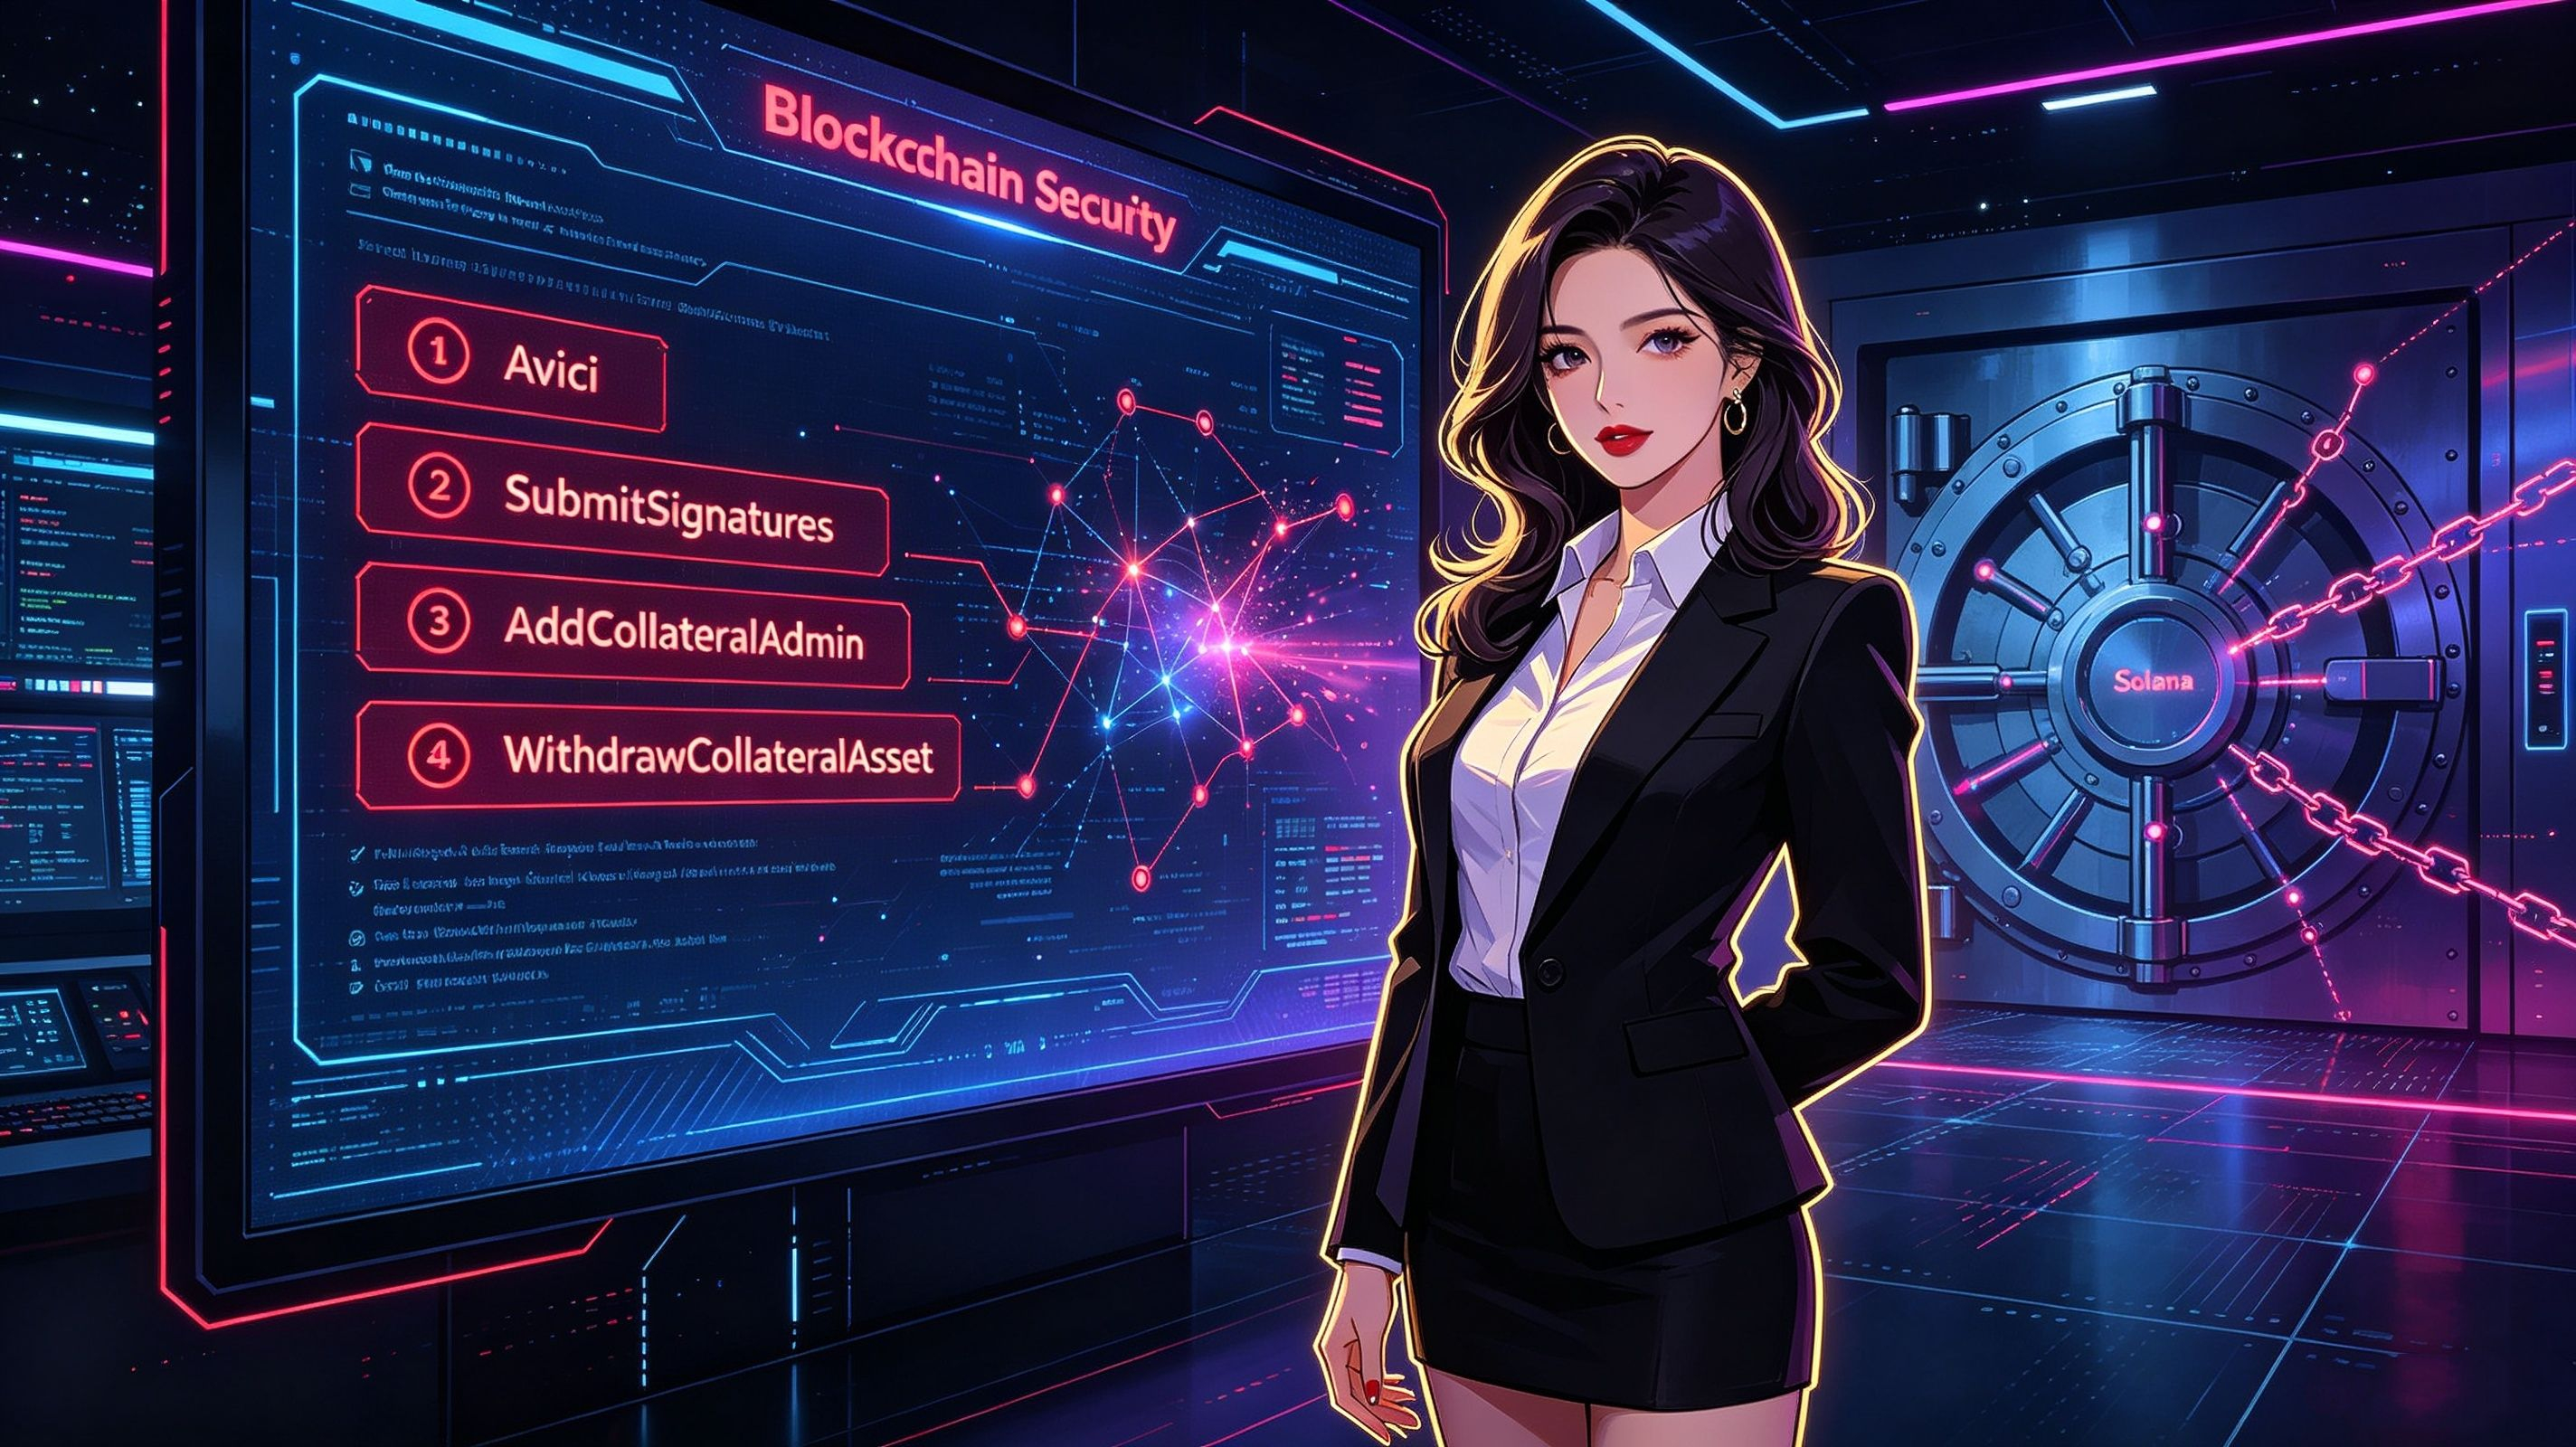
Primer paso: el hacker ejecutó la función SubmitSignatures en el programa de autorización de Avici. Segundo paso: llamó a AddCollateralAdmin en el programa de garantías. Tercer paso: usando el privilegio de administrador recién obtenido, invocó WithdrawCollateralAsset para retirar los activos.
Traducido a palabras sencillas: primero obtuvieron una autorización de firma, luego se asignaron a sí mismos un rol de administrador y, al final, usaron ese rol para retirar la garantía. No hubo arbitraje, ni préstamos flash, ni manipulación de oráculos. Fue simplemente una vulnerabilidad en los permisos: entraron por la puerta principal, abrieron la caja fuerte y se llevaron las cosas.
En ese momento, el atacante tenía en la cartera unos 10.005 SOL, equivalentes a 1,07 millones de dólares, además de 11.600 dólares en stablecoins. Un analista on-chain hizo un rastreo y descubrió que, entre las 125 cuentas afectadas, la mayor pérdida fue de 26.000 USDT y la menor de solo 9 USDC. ¿Qué significa esto? Que no fue un ataque selectivo contra las grandes ballenas, sino un saqueo indiscriminado contra “todos los que tenían dinero aquí”. El saldo de una tarjeta minorista puede desaparecer de un momento a otro.
¿Adónde fue el dinero? Casi no hay salvación.
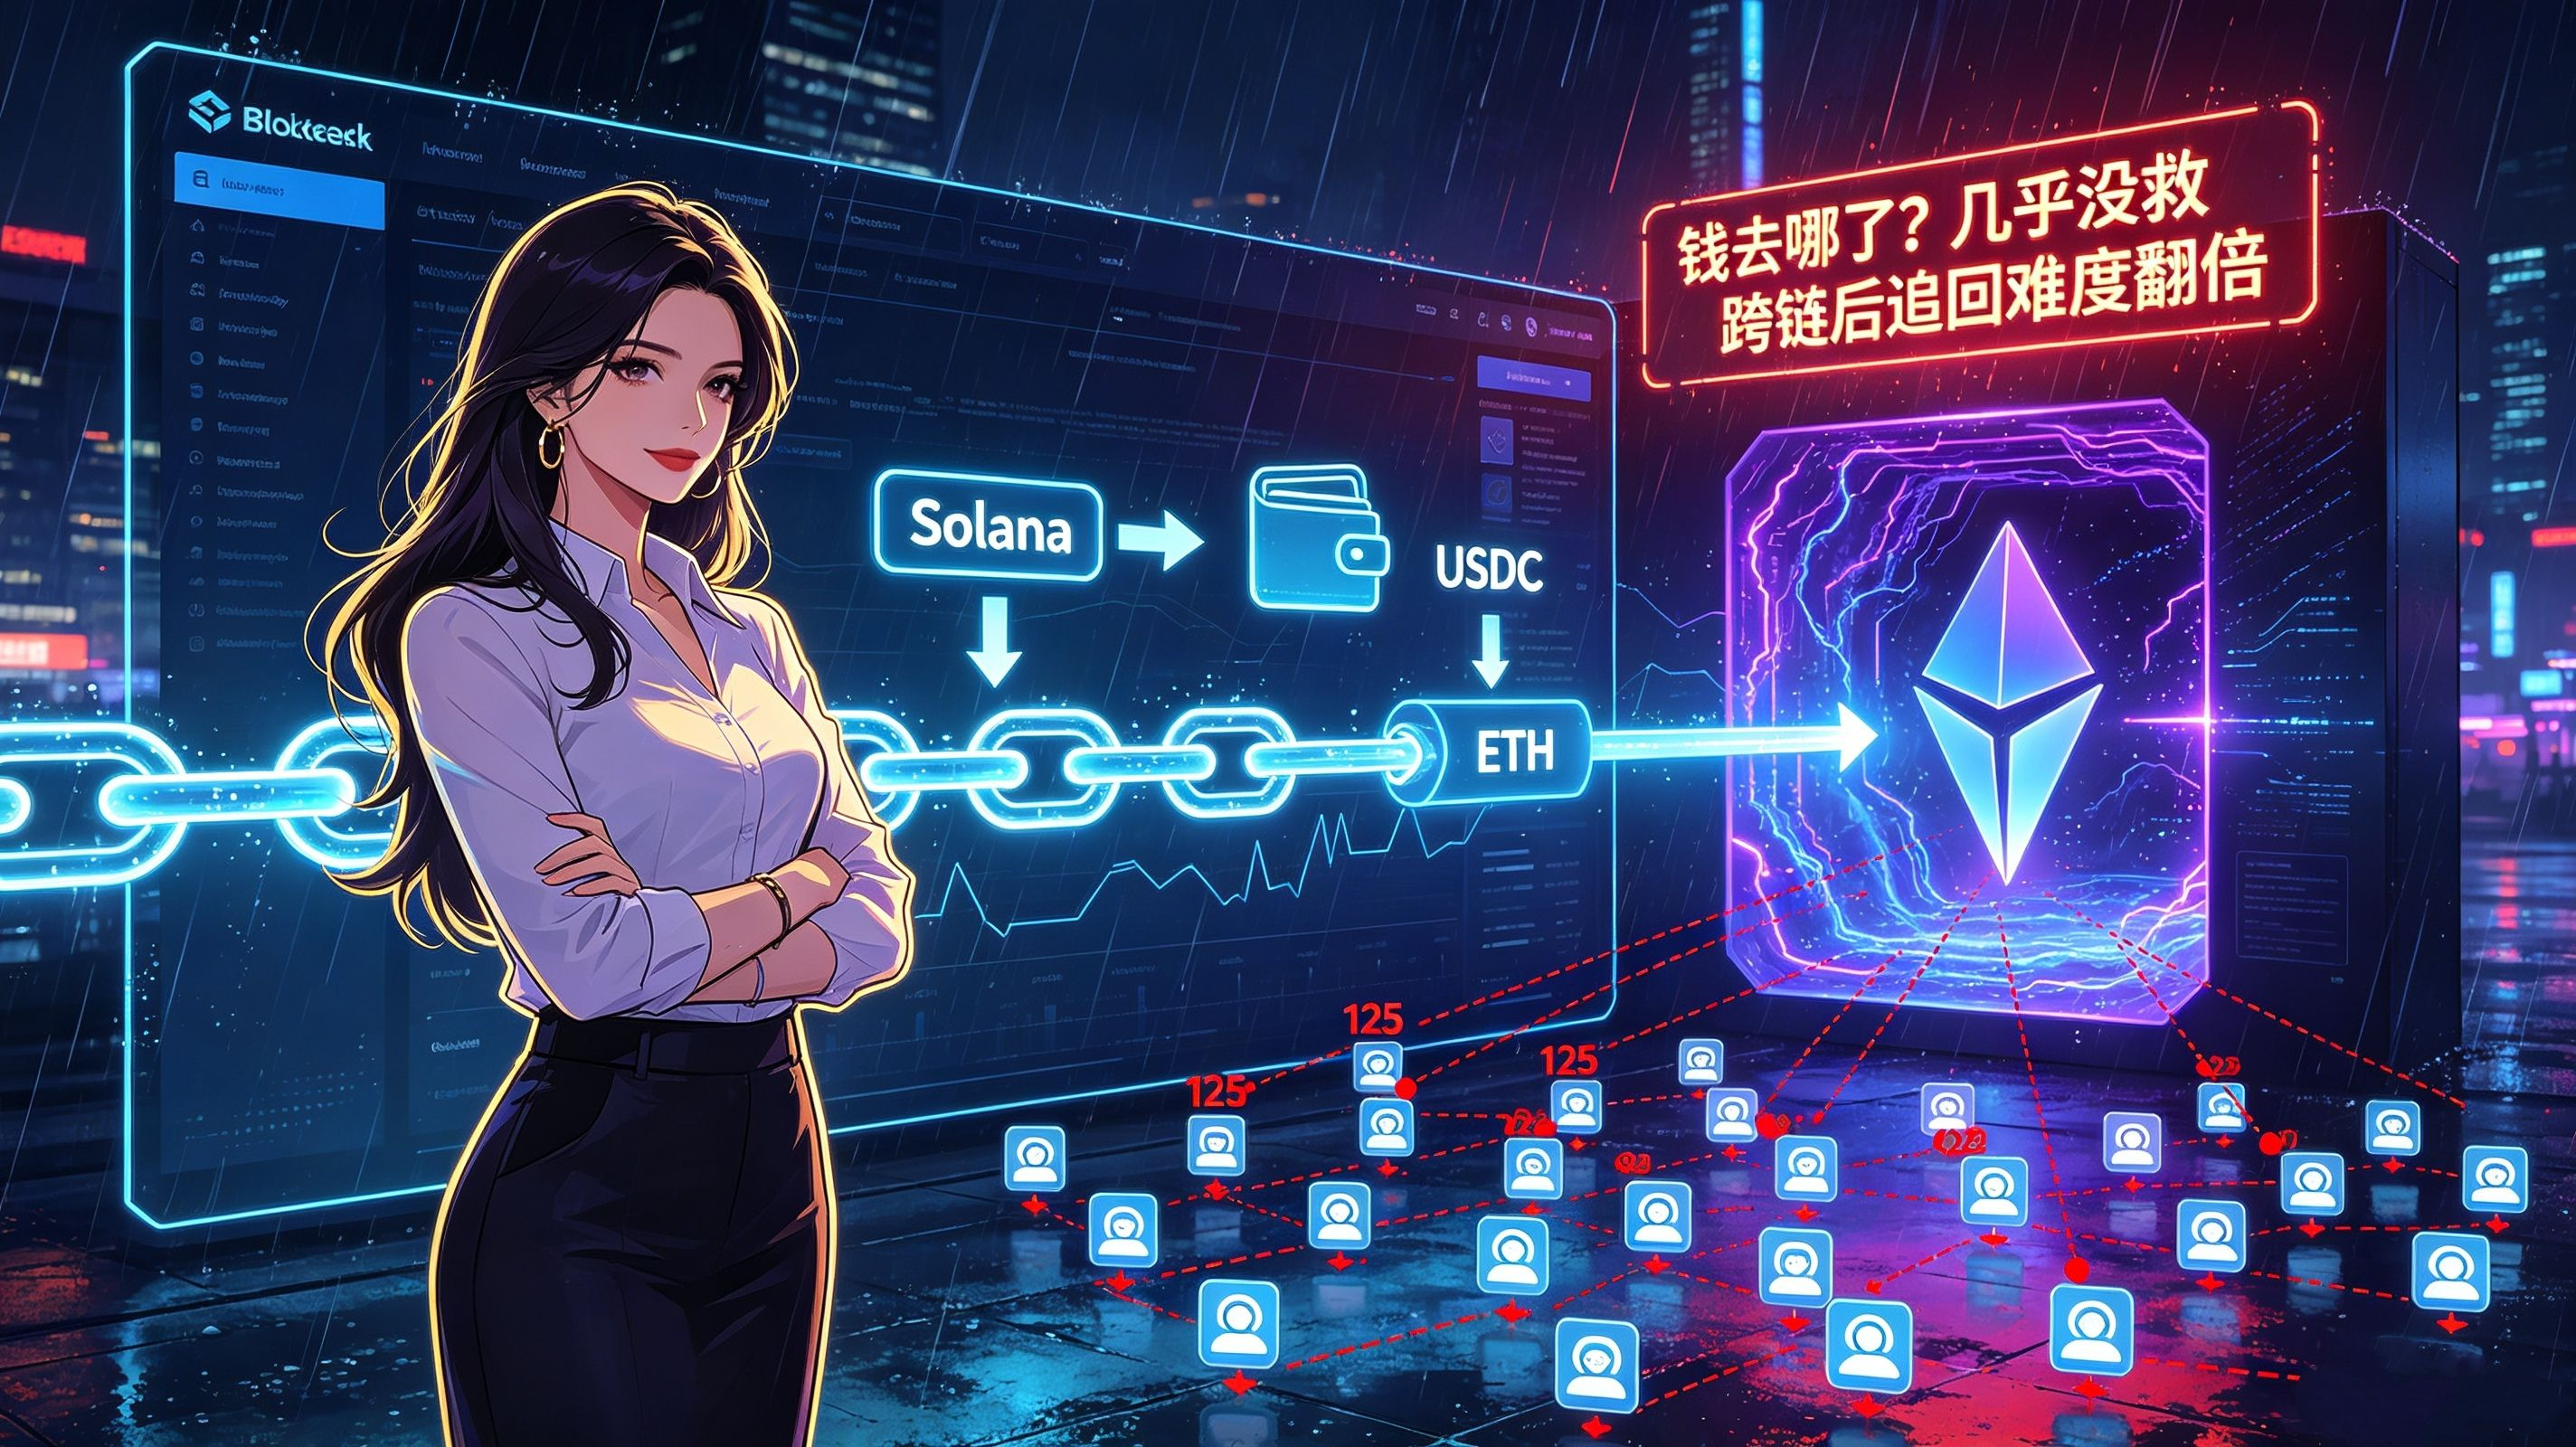
La monitorización de Onchain Lens también reconstruyó el destino de los fondos: se movieron 10.000 SOL, se cambiaron por unos 1,02 millones de USDC, se puenteó la cadena, se convirtieron en unos 418 ETH y, al final, quedaron en Ethereum.
Al ver esta ruta, la víctima básicamente puede darse por vencida. El atacante no dejó los fondos en Solana; cambió de cadena a toda velocidad. El cruce entre cadenas ya de por sí duplica la dificultad de recuperación. Una vez que el dinero se convierte en ETH y se mezcla en el torrente de Ethereum, intentar recuperarlo es como buscar una aguja en un pajar.
El mercado es más honesto que nadie: hacía tiempo que ya no se lo creía.
La reacción del precio de AVICI se acerca más a la verdad que cualquier anuncio. Cayó un 39% en 24 horas, con un precio actual de 0,2175 dólares. Y el 26 de noviembre de 2025 llegó a tocar los 7,61 dólares. Una caída del 96% ¿qué indica? Que este proyecto ya había sido prácticamente abandonado por el mercado incluso antes del ataque. El hackeo solo terminó de romper la última capa de papel.
Lo que más inquieta es la postura oficial. Avici confirmó en X un “problema que afecta la retirada del saldo de las tarjetas”, pero no mencionó el monto de las pérdidas ni dijo si compensará. Para las personas detrás de esas 125 cuentas, perder dinero ya es un hecho; lo que de verdad no les deja dormir es otra pregunta: ¿se recuperará ese dinero o no?
La verdadera crisis de confianza está escondida en las dos palabras “nuevo banco”.
La narrativa de los “nuevos bancos on-chain” en Solana ha sido una de las más animadas de esta ola de mercado. Usar activos cripto como respaldo y ofrecer saldo para tarjetas de consumo suena como trasladar el banco a la cadena. Pero Avici, con una vulnerabilidad de permisos de manual, les recordó a todos que tener la palabra “banco” en el nombre no significa tener los límites de un banco.
Detrás de un banco tradicional hay seguro de depósitos, sistemas de gestión de riesgos y respaldo regulatorio; si algo sale mal, una institución se hace cargo. ¿Y detrás de un nuevo banco on-chain? Los activos son solo unas pocas garantías en la cadena, y los permisos son solo unas funciones de unos cuantos contratos inteligentes. En cuanto los permisos de una función tienen una grieta, ya no queda nada. No hay seguro, no hay salida, no existe la opción de “el dinero no vuelve, pero el Estado te compensa”. Cada céntimo que depositas queda atado a la solidez del contrato. Y Avici acaba de demostrar algo: la solidez de su contrato era prácticamente cero.
Esto no es un caso aislado; esta semana ha estado demasiado cargada.
Si miras solo Avici, podrías pensar que fue algo casual. Pero al poner esta semana en perspectiva, se ve que la densidad y la dirección de los ataques han cambiado.
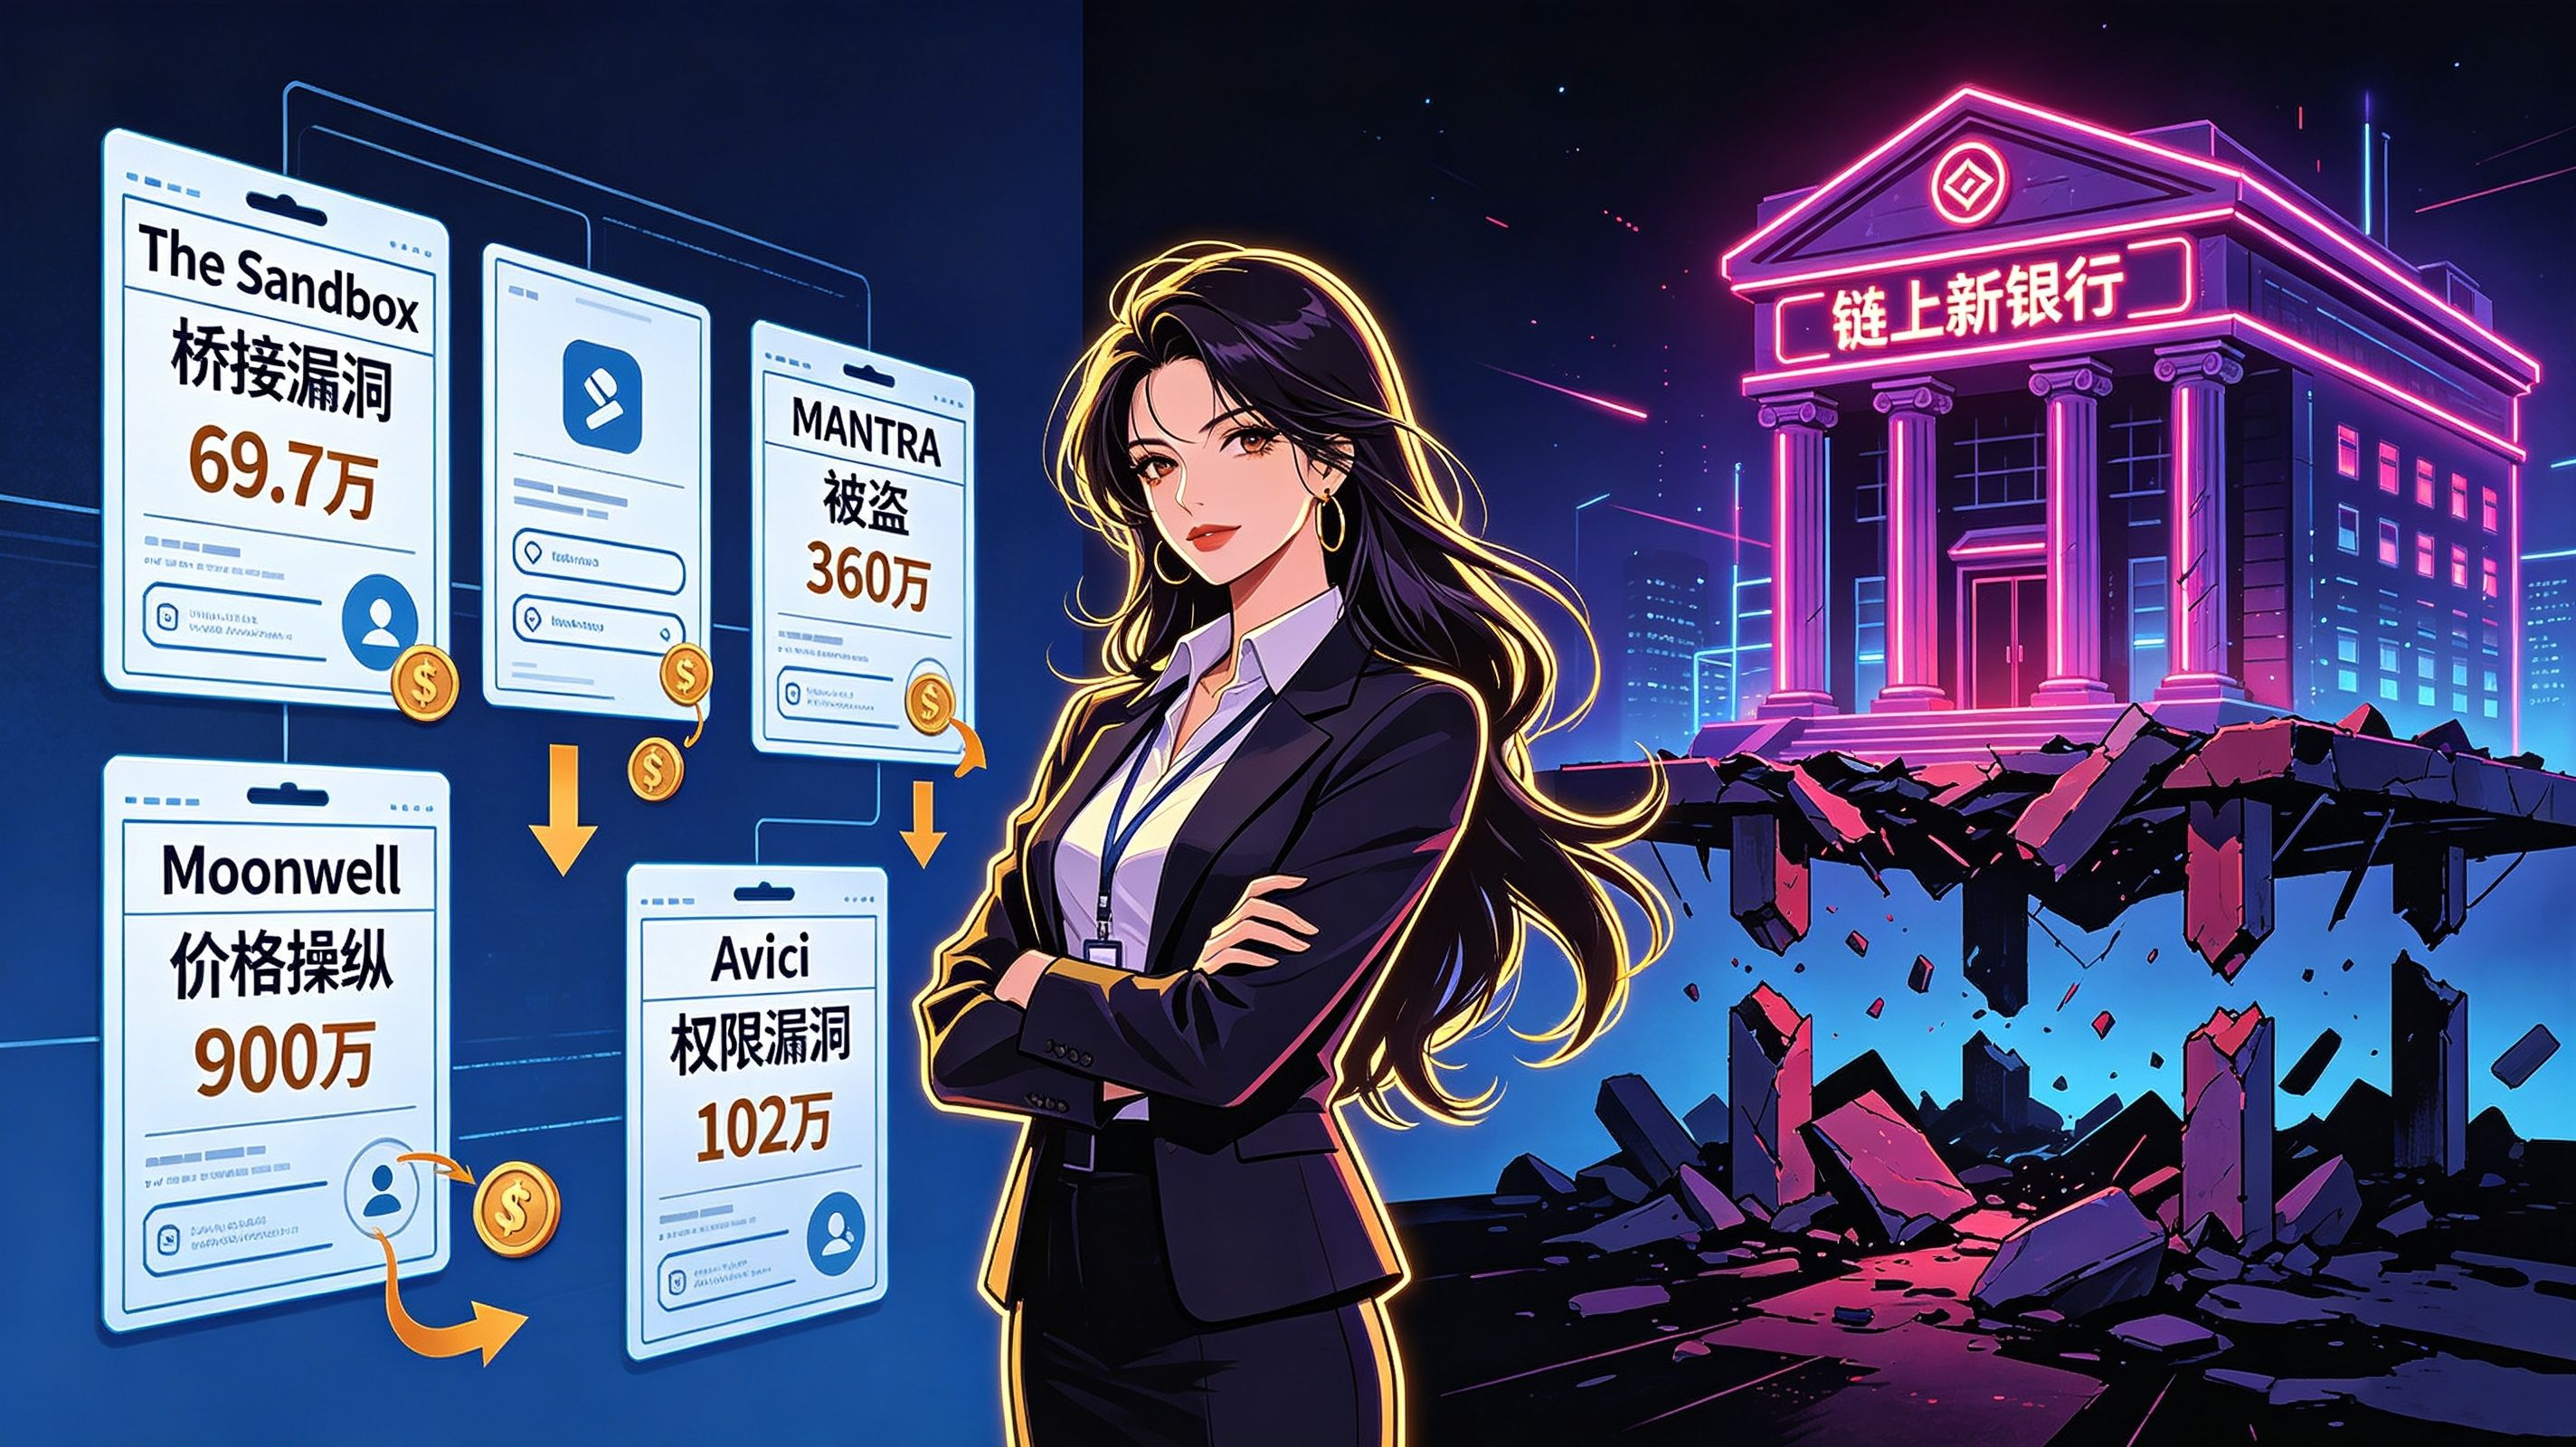
La vulnerabilidad del puente de The Sandbox provocó pérdidas de unos 697.000 dólares; por suerte, el proyecto dijo que compensaría 1:1. MANTRA fue robado por unos 3,6 millones, sin mencionar ningún plan de recuperación. El protocolo de préstamos Moonwell sufrió hace unos días un ataque de manipulación de precios, con pérdidas de unos 9 millones. Luego está Avici, con 1,02 millones y 125 cuentas.
El punto en común de estos incidentes es que el objetivo ya no es solo la gran tesorería de un protocolo, sino los servicios que custodian fondos reales de los usuarios: puentes, protocolos de préstamo y bancos on-chain. Las víctimas pasan de ser “el dinero de una institución” a ser “los depósitos a la vista de los pequeños inversores”. El impacto social detrás de esto es mucho mayor que la cifra en sí.
Entonces, ¿qué es lo que de verdad hay que recordar de esta noticia?
No es “se perdieron otros 1 millón”. En la industria cripto se pierden 1 millón todas las semanas. Lo que hay que recordar es que, cuando un proyecto se llama a sí mismo “banco”, pero ni siquiera puede proteger los permisos de administrador, es más peligroso que un protocolo DeFi normal. Porque los usuarios tienen una confianza natural en la palabra “banco”, y esa confianza hace que muchos bajen la guardia y depositen activos donde no deberían.
Para el usuario común, este es un recordatorio bastante práctico: antes de meter dinero en cualquier “banco on-chain”, pregúntale si tiene seguro de depósitos, si cuenta con un sistema de gestión de riesgos y si existe un respaldo regulatorio. Si la respuesta es “no” en todos los casos, entonces, como mucho, no es más que una alcancía a la que le han puesto la palabra “banco”. Si la alcancía se rompe, nadie te va a compensar.
Si Avici podrá, como The Sandbox, prometer una compensación de forma directa, o si se deslizará como MANTRA con vaguedades, será su punto de quiebre final. Pero la cuestión más grande queda para toda la industria: cuando los nuevos bancos on-chain compiten por hacerse cargo del saldo de las tarjetas de los usuarios, solo quien construya primero un sistema realmente confiable de seguridad y compensación merece seguir usando la palabra “banco”. Hasta entonces, las dos palabras “banco on-chain”, por muy bien que suenen, siguen siendo solo dos palabras.
Aviso de riesgo: Este artículo es solo una recopilación de información y un análisis de incidentes de seguridad; no constituye asesoramiento de inversión. La vulnerabilidad de seguridad de Avici sigue bajo investigación, y el monto de las pérdidas, el número de cuentas afectadas y el plan de compensación aún no han sido confirmados de forma definitiva; AVICI es un token de alta volatilidad, y su precio ha retrocedido considerablemente desde máximos históricos. Los demás incidentes de seguridad mencionados en el texto son información ya divulgada; las pérdidas reales y el progreso de recuperación deben basarse en los anuncios oficiales. No tome ninguna decisión de inversión basándose en esto; gestione el riesgo.