#dusk $DUSK @Dusk
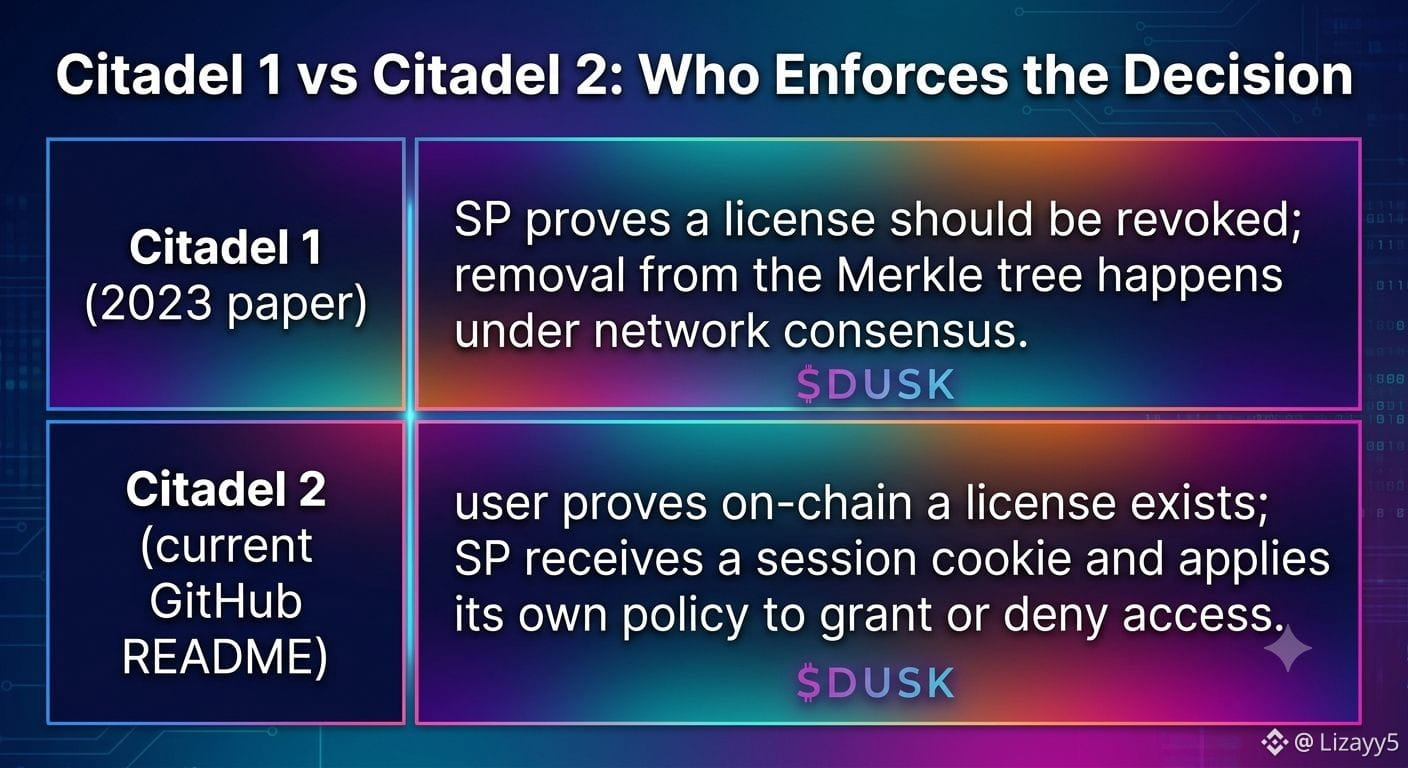
Comparé dos generaciones de la documentación propia de Citadel bajo $DUSK #dusk @Dusk y encontré un cambio que no esperaba. El diseño original de 2023 describe la revocación de licencias como una medida impuesta por la red: un SP demuestra que se debe retirar una licencia y, con el acuerdo de consenso, se elimina del árbol de Merkle.
El repositorio actual de GitHub — Citadel 2, la versión reconstruida — describe el endpoint de manera diferente. Un usuario demuestra en cadena que una licencia existe y, luego, divulga una cookie de sesión a un Proveedor de Servicio que aplica su propia política para conceder o denegar el acceso. La existencia se comprueba en cadena. La decisión real se lee como si dependiera del lado del SP.
Qué cambió para mí: asumí que la generación más nueva haría que más del proceso ocurriera en cadena, y no menos. Podría seguir funcionando así en otros lugares de la especificación; solo tengo el encuadre del README, no el documento completo del protocolo, así que no lo considero un retroceso, solo una diferencia en el lenguaje entre versiones que no esperaba encontrar.
Vale la pena comprobar directamente: si la especificación del protocolo de Citadel 2 aún implementa la revocación basada en consenso como lo hacía el documento original, o si la política propia del SP ahora es la puerta final real de acceso.