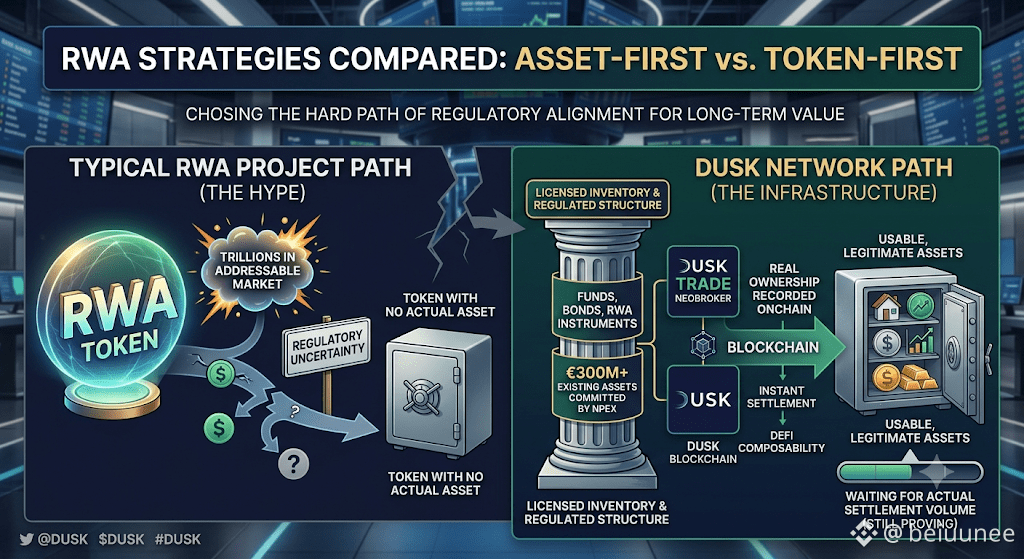
El 16 de agosto de 2026, el equipo de Dusk Network detectó una actividad sospechosa vinculada a una wallet que controlaban para operaciones de puente. La respuesta fue rápida: se deshabilitaron y reciclaron las direcciones, se pausaron los servicios de puente, se agregó una lista de bloqueo para impedir transferencias hacia direcciones conocidas como peligrosas y hubo coordinación directa con Binance una vez que se rastreó allí una parte del flujo. La declaración del propio equipo es clara: esto no fue una falla a nivel de protocolo; DuskDS siguió funcionando con normalidad y, actualmente, no se cree que haya fondos de usuarios afectados. El momento pica un poco: llega justo cuando el equipo estaba finalizando los planes en torno al lanzamiento de DuskEVM, destinado a llevar flujos de transacciones confidenciales a un entorno EVM mediante una herramienta llamada Hedger.
Acepto esa explicación tal cual porque la distinción técnica es real. Una wallet operativa comprometida usada para hacer bridging es un modo de fallo diferente a una falla en Succinct Attestation o en la capa central de liquidación, y confundir ambos sería un análisis descuidado. Además, creo que la distinción importa menos para un socio institucional potencial de lo que el equipo de Dusk podría esperar. La propuesta de valor completa aquí es la confianza: infraestructura que cumple y que las bolsas y emisores regulados pueden construir con ella con precisión porque se supone que es más disciplinada en seguridad que un protocolo DeFi típico.
Un incidente que involucra una wallet gestionada por un equipo, incluso una contenida rápidamente y divulgada con total transparencia, es un recordatorio de que la seguridad operativa y la seguridad del protocolo forman parte de la misma ecuación de confianza para cualquiera que esté decidiendo si canalizar liquidaciones reales de valores a través de esta cadena. Dusk gestionó bien la divulgación aquí, lo cual cuenta como algo concreto. La parte que aún queda por demostrar es si el puente se reabre con un diseño más reforzado que realmente cierre esta brecha, en lugar de solo parchear el agujero específico hallado en agosto.
#dusk $DUSK @Dusk