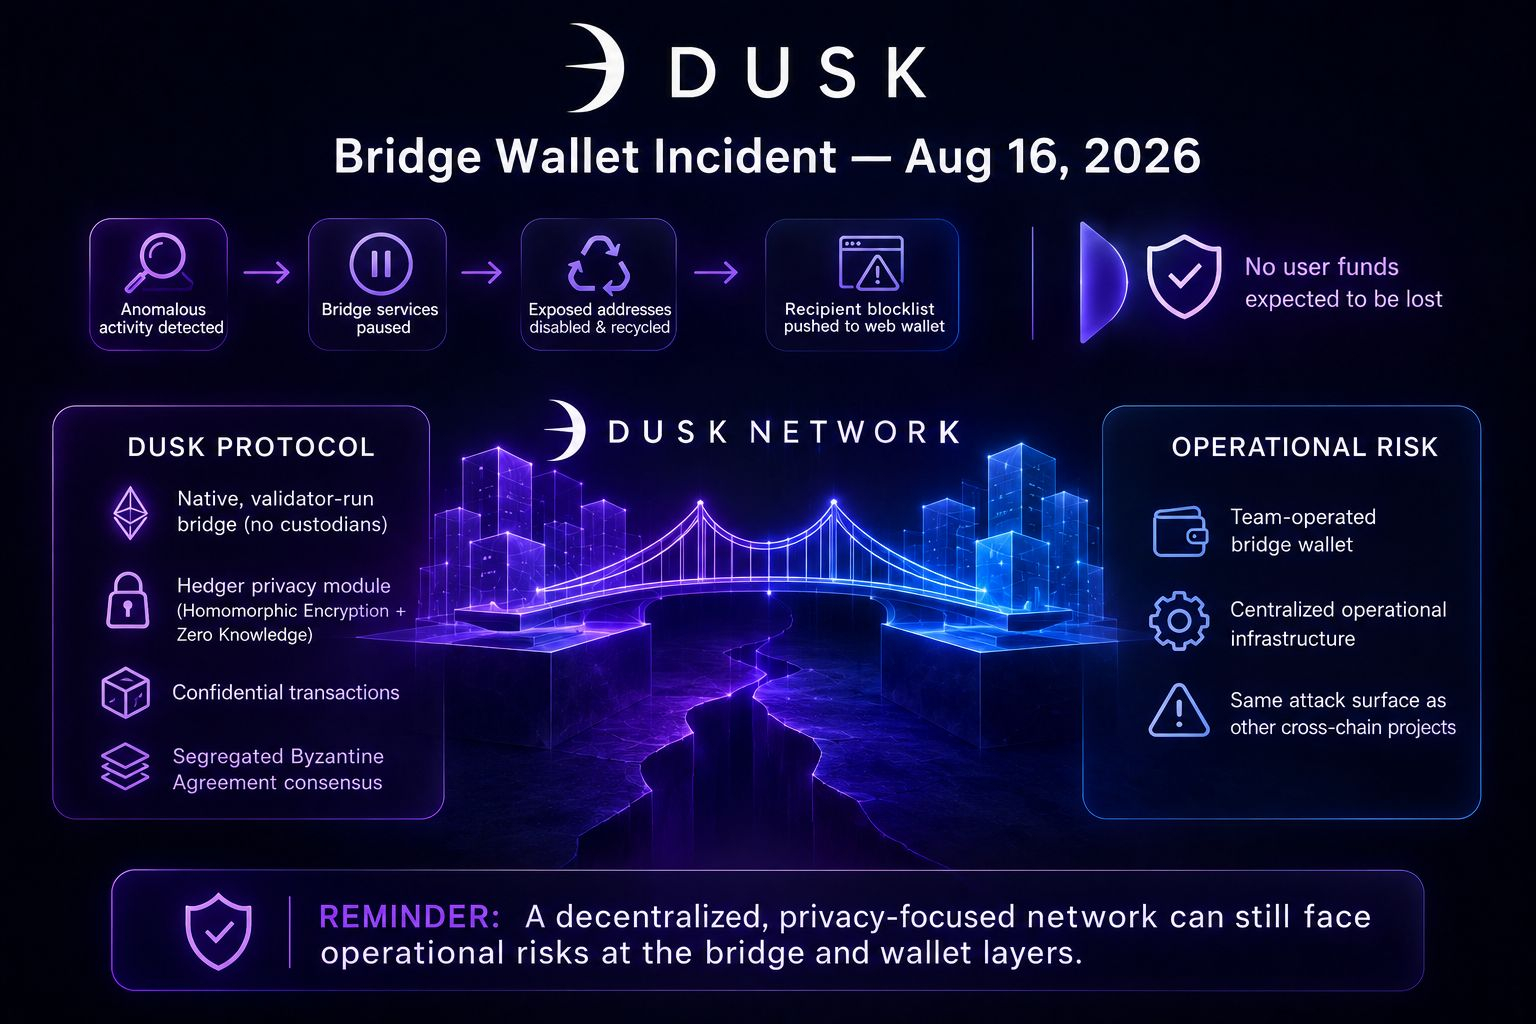
El 16 de agosto de 2026, los sistemas de monitoreo de Dusk Network detectaron un comportamiento inusual vinculado a una billetera que el propio equipo gestionaba para las operaciones del puente. Los servicios del puente se pausaron, se deshabilitó y recicló un lote de direcciones expuestas, y se incorporó una lista de bloqueo de destinatarios a la billetera web para que ahora pueda advertir a los usuarios antes de que una transferencia llegue a un destino conocido como peligroso o marcado. El equipo dice que ocurrió un pequeño número de transacciones durante esa ventana, coordinándose rápidamente con Binance una vez que parte del flujo tocó el exchange, y que no se espera que se pierdan fondos de los usuarios. No tengo motivos para dudar de ese relato, y el propio DuskDS no se vio afectado a nivel de protocolo.
Aquí está la parte que vale la pena considerar. La propuesta completa de Dusk Network se basa en palabras como sin confianza y descentralizado, y su propia documentación describe el puente más nuevo de DuskEVM como nativo, operado por validadores y sin necesidad de custodios externos. Ese puente más nuevo se sitúa debajo de la próxima mainnet de DuskEVM, la misma capa destinada a transportar eventualmente transacciones confidenciales a través de Hedger, su módulo de privacidad construido sobre cifrado homomórfico y pruebas de conocimiento cero. El incidente de agosto no ocurrió allí. Ocurrió en una billetera más antigua, operada por el equipo, utilizada para operaciones de puente entre cadenas, ese tipo de infraestructura operativa que existe junto al protocolo y no dentro de sus reglas de consenso. Esa distinción es real, pero también es exactamente la costura donde tiende a residir el riesgo centralizado en proyectos que, por lo demás, se comercializan como descentralizados.
No creo que este incidente socave las pruebas de seguridad de Phoenix ni el consenso de Acuerdo Bizantino Segregado que está debajo de la cadena. Pero sí es un recordatorio claro de que una red centrada en la privacidad y orientada al cumplimiento sigue teniendo la misma superficie de ataque operativa que cualquier proyecto que mueva activos entre cadenas, y esa superficie merece un escrutinio independiente de lo hermética que sea la criptografía.
@Dusk #dusk $DUSK
Aquí está la parte que vale la pena considerar. La propuesta completa de Dusk Network se basa en palabras como sin confianza y descentralizado, y su propia documentación describe el puente más nuevo de DuskEVM como nativo, operado por validadores y sin necesidad de custodios externos. Ese puente más nuevo se sitúa debajo de la próxima mainnet de DuskEVM, la misma capa destinada a transportar eventualmente transacciones confidenciales a través de Hedger, su módulo de privacidad construido sobre cifrado homomórfico y pruebas de conocimiento cero. El incidente de agosto no ocurrió allí. Ocurrió en una billetera más antigua, operada por el equipo, utilizada para operaciones de puente entre cadenas, ese tipo de infraestructura operativa que existe junto al protocolo y no dentro de sus reglas de consenso. Esa distinción es real, pero también es exactamente la costura donde tiende a residir el riesgo centralizado en proyectos que, por lo demás, se comercializan como descentralizados.
No creo que este incidente socave las pruebas de seguridad de Phoenix ni el consenso de Acuerdo Bizantino Segregado que está debajo de la cadena. Pero sí es un recordatorio claro de que una red centrada en la privacidad y orientada al cumplimiento sigue teniendo la misma superficie de ataque operativa que cualquier proyecto que mueva activos entre cadenas, y esa superficie merece un escrutinio independiente de lo hermética que sea la criptografía.
@Dusk #dusk $DUSK