
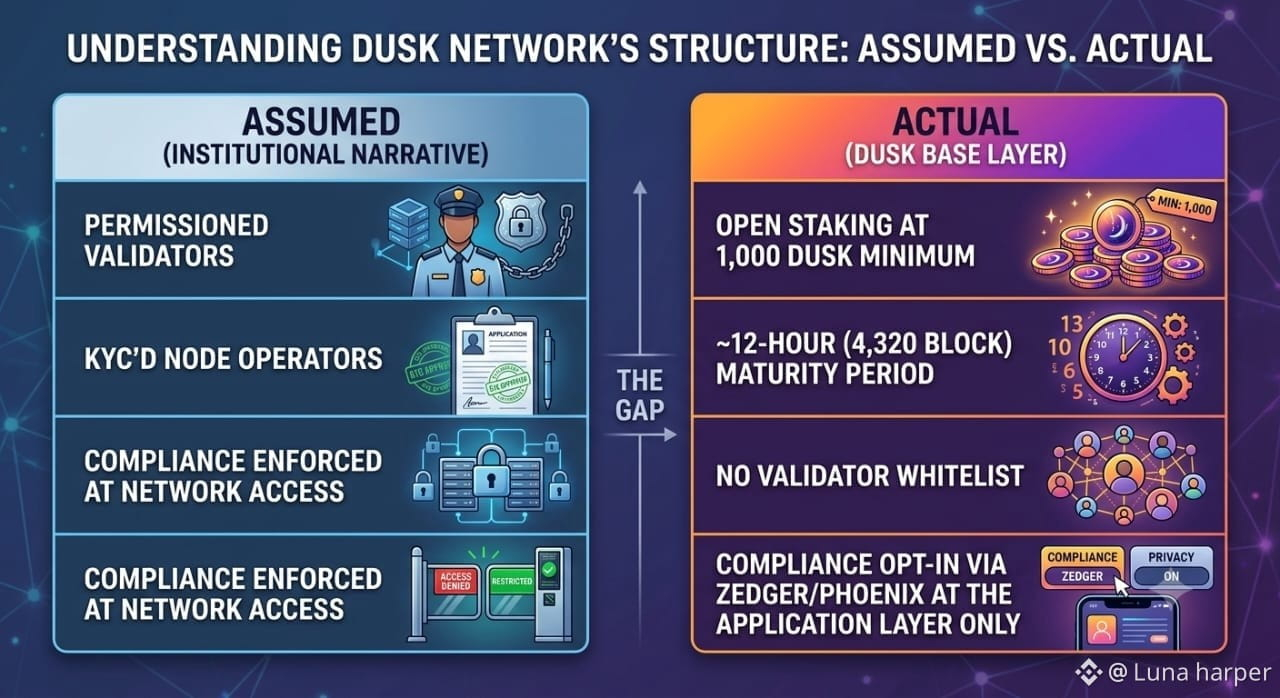
La semana pasada estaba revisando los mecanismos de staking de Dusk y hubo un detalle que se me quedó grabado. Dusk $DUSK #Dusk @Dusk se promociona con un enfoque en las finanzas reguladas, la infraestructura institucional y ese tipo de cosas. Así que esperaba que la capa de red tuviera algún tipo de control de acceso. Pero no es así. El mínimo para operar un nodo provisioner y votar en el consenso es de 1.000 DUSK y, una vez en staking, madura en unas doce horas —aproximadamente 4.320 bloques— antes de activarse. Es un umbral totalmente abierto y sin permisos; no hay lista blanca ni KYC para ayudar a proteger la cadena. Mientras tanto, las herramientas de cumplimiento propiamente dichas —Zedger, para la emisión confidencial de activos, y Phoenix, para las transacciones privadas— residen por completo en la capa de aplicación, separadas de quién puede validar bloques. Esa separación va en contra de cómo imaginaba que funcionaría una cadena de «nivel institucional». La mayoría de los proyectos que persiguen la narrativa de los RWA tienden a preferir conjuntos de validadores con permisos, vinculados a operadores que han pasado por un proceso KYC. Dusk mantuvo esas dos cosas separadas a propósito. Lo que sigo pensando es que esto solo da frutos si los emisores optan realmente por la capa de cumplimiento, ya que nada en la capa base los obliga a hacerlo. Por ahora, eso sigue siendo más una posibilidad que un uso medido. El consenso abierto combinado con el cumplimiento opcional es una apuesta por el comportamiento, no por la arquitectura. Aún no sé si esa separación es un diseño más inteligente o simplemente más difícil de demostrar.

Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono