Una frase en el acta de cierre de la producción de Dusk Hyperlane que destaca para mí es: "no admin recovery path."
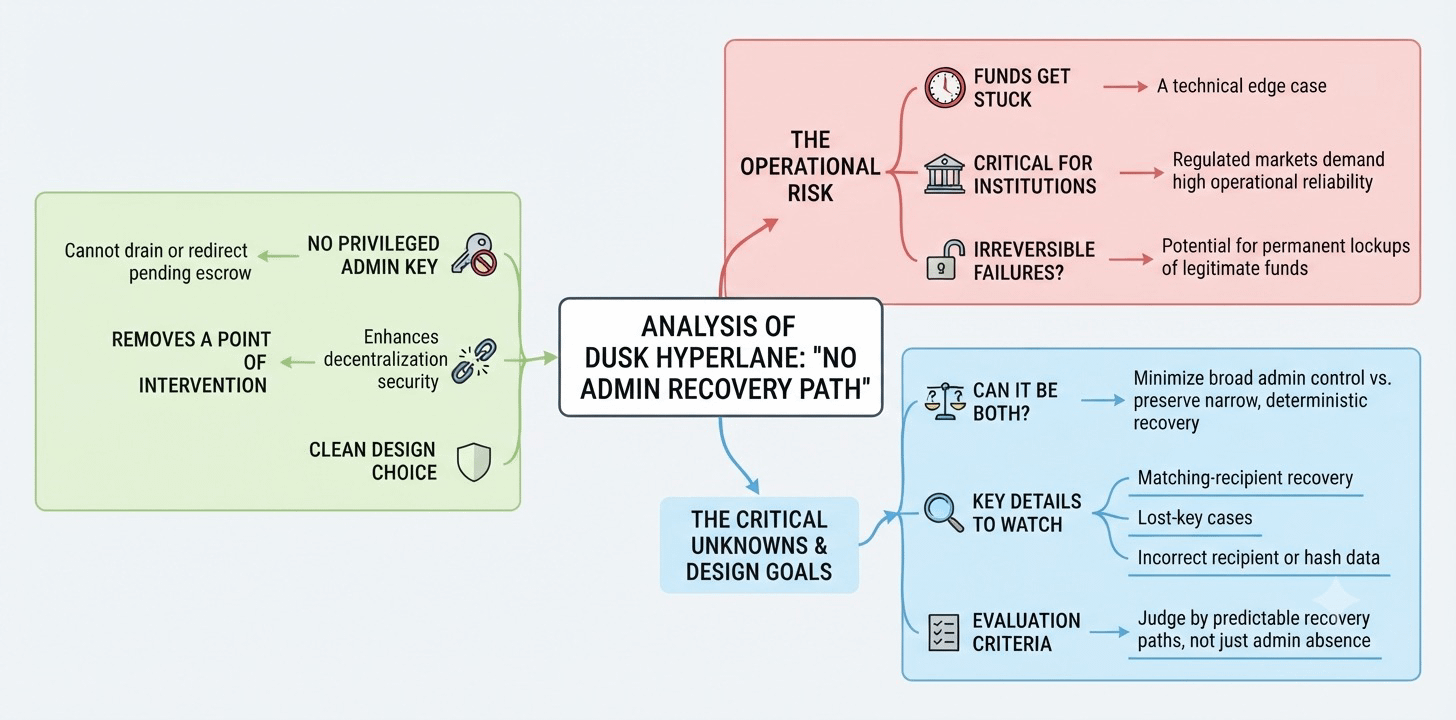
Suena a una elección limpia de minimización de la confianza. Si no existe una clave de administrador privilegiado que pueda drenar o redirigir un escrow pendiente, desaparece una fuente obvia de intervención.
Pero eso también elimina una de las formas obvias de intervenir cuando fondos legítimos se quedan atascados. Eso importa mientras Dusk avanza para llevar los mercados financieros a onchain con instituciones con licencia de la UE, donde una transferencia atascada no es solo un caso límite técnico, sino parte de la fiabilidad operativa que la infraestructura tiene que soportar.
Lo que aún no sé es si Dusk Hyperlane puede eliminar el control amplio de administrador y aun así preservar una vía estrecha y determinista para recuperarse de fallos legítimos, o si algunos errores simplemente pasan a ser bloqueos permanentes.
Los detalles que vale la pena vigilar son bastante específicos: recuperación con destinatario coincidente, casos de clave perdida y datos incorrectos de destinatario o de hash.
La ausencia de una salida (escape) de administrador es una evidencia útil de que se ha reducido el control privilegiado. Es una evidencia más débil de si los fondos siguen siendo recuperables cuando algo sale mal.
Yo juzgaría el diseño menos por si un administrador puede intervenir y más por si la recuperación legítima aún tiene una ruta predecible sin reabrir el control discrecional amplio.
Eliminar una autoridad de recuperación puede reducir una suposición de confianza, mientras hace que otro modo de fallo sea más irreversible.
La pregunta es si Dusk Hyperlane puede minimizar la recuperación privilegiada sin convertir errores recuperables en estado permanente.
Estoy observando el diseño de recuperación del escrow pendiente, especialmente cómo Dusk gestiona claves perdidas y datos incorrectos de destinatario.
@Dusk $DUSK #dusk
Suena a una elección limpia de minimización de la confianza. Si no existe una clave de administrador privilegiado que pueda drenar o redirigir un escrow pendiente, desaparece una fuente obvia de intervención.
Pero eso también elimina una de las formas obvias de intervenir cuando fondos legítimos se quedan atascados. Eso importa mientras Dusk avanza para llevar los mercados financieros a onchain con instituciones con licencia de la UE, donde una transferencia atascada no es solo un caso límite técnico, sino parte de la fiabilidad operativa que la infraestructura tiene que soportar.
Lo que aún no sé es si Dusk Hyperlane puede eliminar el control amplio de administrador y aun así preservar una vía estrecha y determinista para recuperarse de fallos legítimos, o si algunos errores simplemente pasan a ser bloqueos permanentes.
Los detalles que vale la pena vigilar son bastante específicos: recuperación con destinatario coincidente, casos de clave perdida y datos incorrectos de destinatario o de hash.
La ausencia de una salida (escape) de administrador es una evidencia útil de que se ha reducido el control privilegiado. Es una evidencia más débil de si los fondos siguen siendo recuperables cuando algo sale mal.
Yo juzgaría el diseño menos por si un administrador puede intervenir y más por si la recuperación legítima aún tiene una ruta predecible sin reabrir el control discrecional amplio.
Eliminar una autoridad de recuperación puede reducir una suposición de confianza, mientras hace que otro modo de fallo sea más irreversible.
La pregunta es si Dusk Hyperlane puede minimizar la recuperación privilegiada sin convertir errores recuperables en estado permanente.
Estoy observando el diseño de recuperación del escrow pendiente, especialmente cómo Dusk gestiona claves perdidas y datos incorrectos de destinatario.
@Dusk $DUSK #dusk