
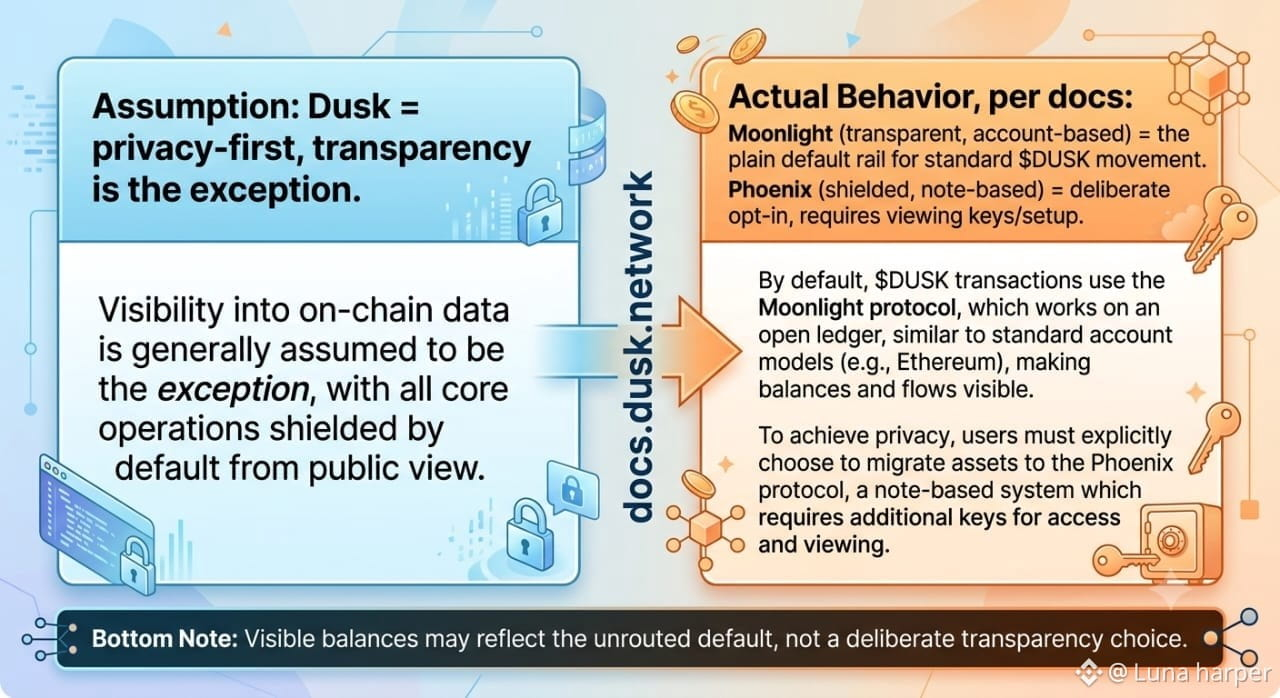
Entré en Dusk esperando que la privacidad fuera la opción predeterminada y la transparencia, la excepción. Es al revés. La documentación describe Moonlight, el modelo transparente de Dusk basado en cuentas, simplemente como «la forma transparente de mover DUSK» en la capa del protocolo, mientras que Phoenix, el modelo protegido, parece la opción especializada: los fondos permanecen como notas cifradas y solo se revelan mediante claves de visualización cuando es necesario. Los movimientos habituales de tokens de $DUSK se realizan por este canal transparente, a menos que alguien los dirija deliberadamente a través de Phoenix. La privacidad en #Dusk no es la experiencia predeterminada, sino algo que eliges para cada transacción, y la propia documentación de @Dusk lo plantea así, sin ocultarlo. Eso replantea para mí la pregunta de «¿por qué las instituciones publicarían todo?». Tiene menos que ver con que las instituciones elijan exponerse deliberadamente y más con cuál de los canales requiere menos configuración adicional: los flujos confidenciales necesitan claves de visualización y lógica de divulgación selectiva integradas; los flujos habituales no necesitan nada de eso. Así que una parte de lo que parece «transparencia institucional» en la cadena quizá solo sea la ruta predeterminada que nadie se molestó en evitar, y no una decisión de cumplimiento normativo. No dejo de preguntarme qué proporción de los datos de saldos visibles que la gente cita como prueba de adopción se debe en realidad a eso.

Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono