Estuve investigando el incidente del puente del 16 de agosto para Dusk $DUSK #dusk Network @Dusk Foundation y esta vez se desarrolló de forma diferente: menos “¿cómo respondieron?” y más “¿por qué siquiera necesitaba una respuesta?”
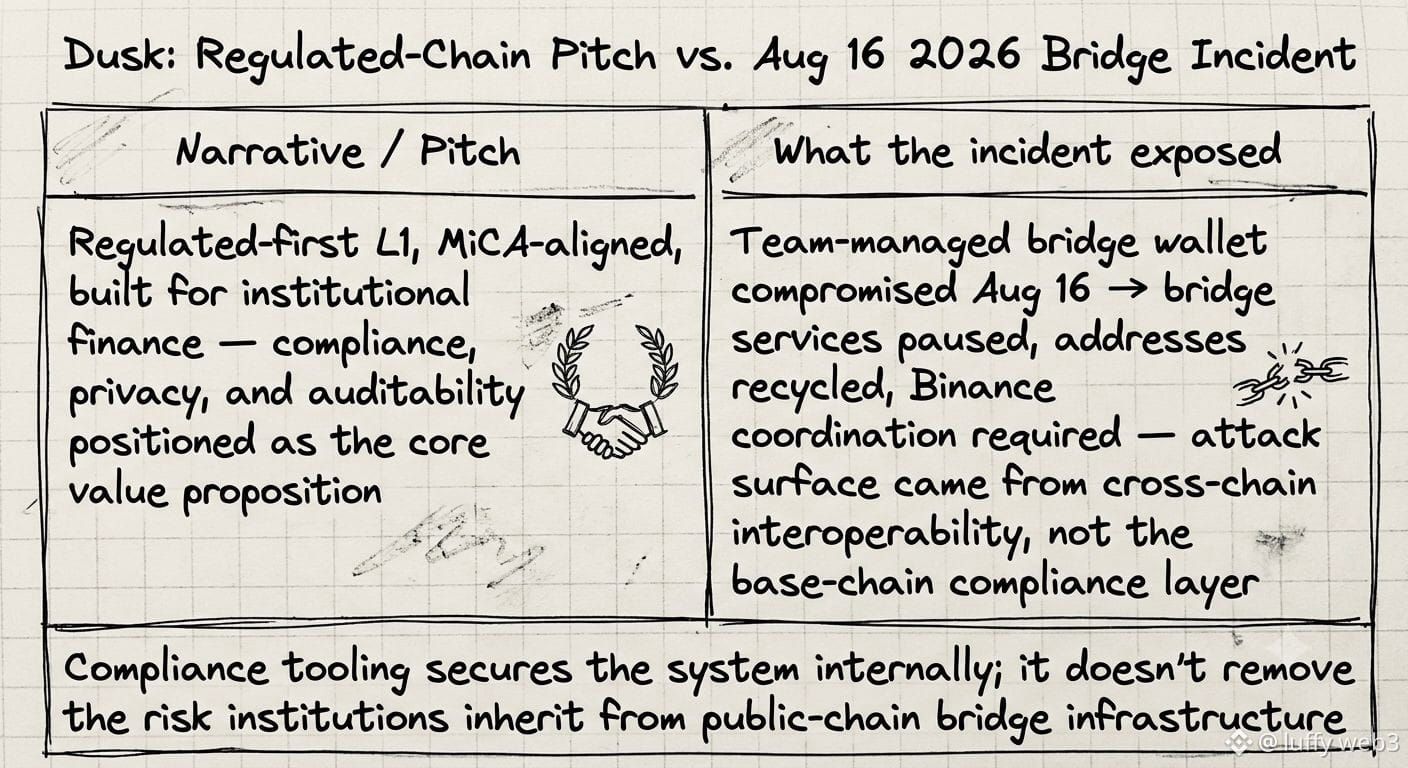
Aquí está la cuestión: una cartera gestionada por un equipo utilizada en operaciones de puente fue comprometida. No fue un error de usuario, ni un exploit de un contrato inteligente: fue una cartera de puente, el tipo exacto de infraestructura que tiene que existir para que una cadena pública pueda hablar con otras cadenas. Dusk se presenta como regulada primero, alineada con MiCA, hecha para instituciones. Y aun así tuvo que pausar los servicios del puente, reciclar direcciones y coordinar con Binance a mitad del incidente.
Esa fue la parte que se me quedó grabada: espera—. Las finanzas tradicionales no tienen “carteras puente” como superficie de ataque. Una bolsa de valores no necesita una capa de mensajería entre cadenas para liquidar una operación. En el momento en que cualquier cadena de nivel institucional se conecta al ecosistema multichain en general, hereda el perfil de riesgo de ese ecosistema, sin importar qué tan estricta sea la capa de cumplimiento en su cadena base.
Algo cambió en la forma en que leí todo el discurso de “L1 regulada”. Las herramientas de cumplimiento te protegen dentro del sistema. No reduce la superficie de ataque que ya existe solo por ser público e interoperable.
Me pregunto si las instituciones evalúan ese intercambio entre riesgo de puente y privacidad por separado, o si lo agrupan todo junto.
Aquí está la cuestión: una cartera gestionada por un equipo utilizada en operaciones de puente fue comprometida. No fue un error de usuario, ni un exploit de un contrato inteligente: fue una cartera de puente, el tipo exacto de infraestructura que tiene que existir para que una cadena pública pueda hablar con otras cadenas. Dusk se presenta como regulada primero, alineada con MiCA, hecha para instituciones. Y aun así tuvo que pausar los servicios del puente, reciclar direcciones y coordinar con Binance a mitad del incidente.
Esa fue la parte que se me quedó grabada: espera—. Las finanzas tradicionales no tienen “carteras puente” como superficie de ataque. Una bolsa de valores no necesita una capa de mensajería entre cadenas para liquidar una operación. En el momento en que cualquier cadena de nivel institucional se conecta al ecosistema multichain en general, hereda el perfil de riesgo de ese ecosistema, sin importar qué tan estricta sea la capa de cumplimiento en su cadena base.
Algo cambió en la forma en que leí todo el discurso de “L1 regulada”. Las herramientas de cumplimiento te protegen dentro del sistema. No reduce la superficie de ataque que ya existe solo por ser público e interoperable.
Me pregunto si las instituciones evalúan ese intercambio entre riesgo de puente y privacidad por separado, o si lo agrupan todo junto.