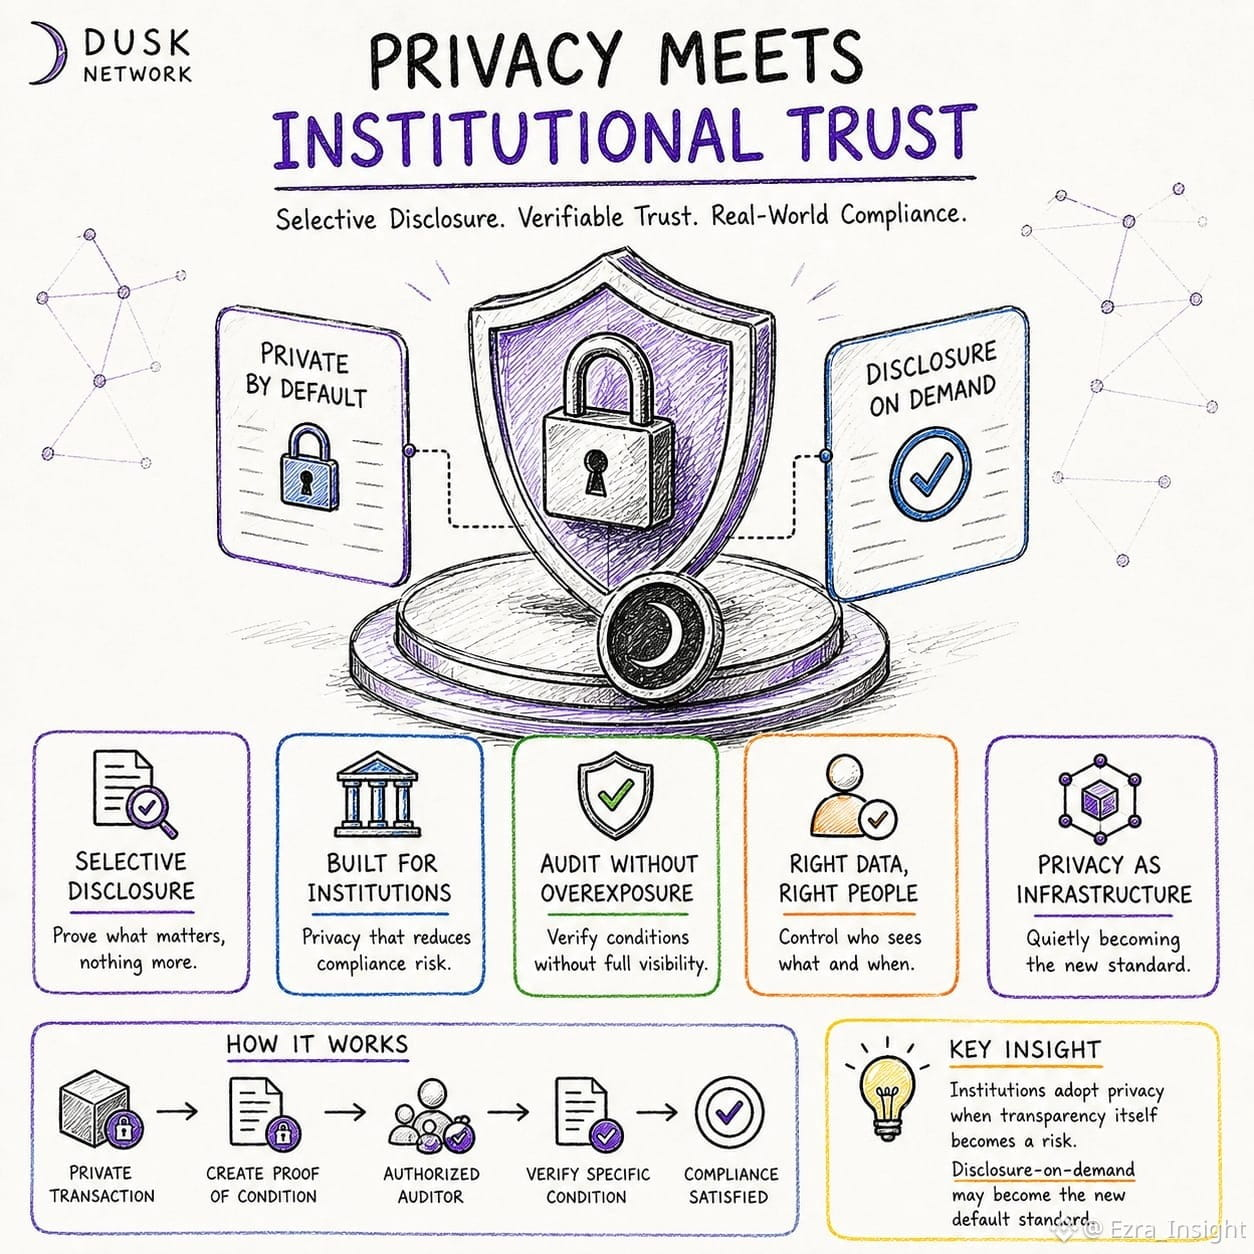
Seguí pensando en cómo las finanzas reguladas y la tecnología de la privacidad parecen estar casi diseñadas para no ponerse de acuerdo. Una exige visibilidad, mientras que la otra parte de la idea de que la información no debería exponerse por defecto. Al principio, supuse que esa tensión era simplemente algo que las redes centradas en la privacidad tenían que sortear. Pero cuanto más investigué Dusk, más empecé a preguntarme si esa tensión es, en realidad, donde está el valor. Lo que llamó mi atención no fue solo la idea de mantener las transacciones privadas, sino la divulgación selectiva: un auditor puede verificar una condición específica sin que le entreguen todo el historial de transacciones. Eso me hizo replantear qué significa realmente “privacidad” aquí. No se trata necesariamente de ocultarlo todo; puede significar decidir qué se revela, cuándo se revela y a quién le asiste el derecho de verlo. Y ahí es donde la cuestión institucional se vuelve interesante. Las instituciones rara vez adoptan infraestructura de privacidad solo por privacidad. Avanzan cuando la propia transparencia empieza a crear riesgos. Así que quizá el test más difícil de Dusk no sea si la criptografía funciona. Es si, con el tiempo, los equipos de cumplimiento deciden que la divulgación bajo demanda es más segura que la divulgación por defecto y comienzan a usarla como infraestructura ordinaria, sin llamar mucho la atención. Si ese cambio ocurre en silencio, ¿alguien se daría cuenta antes de que ya sea lo normal?
@Dusk $DUSK #dusk
@Dusk $DUSK #dusk