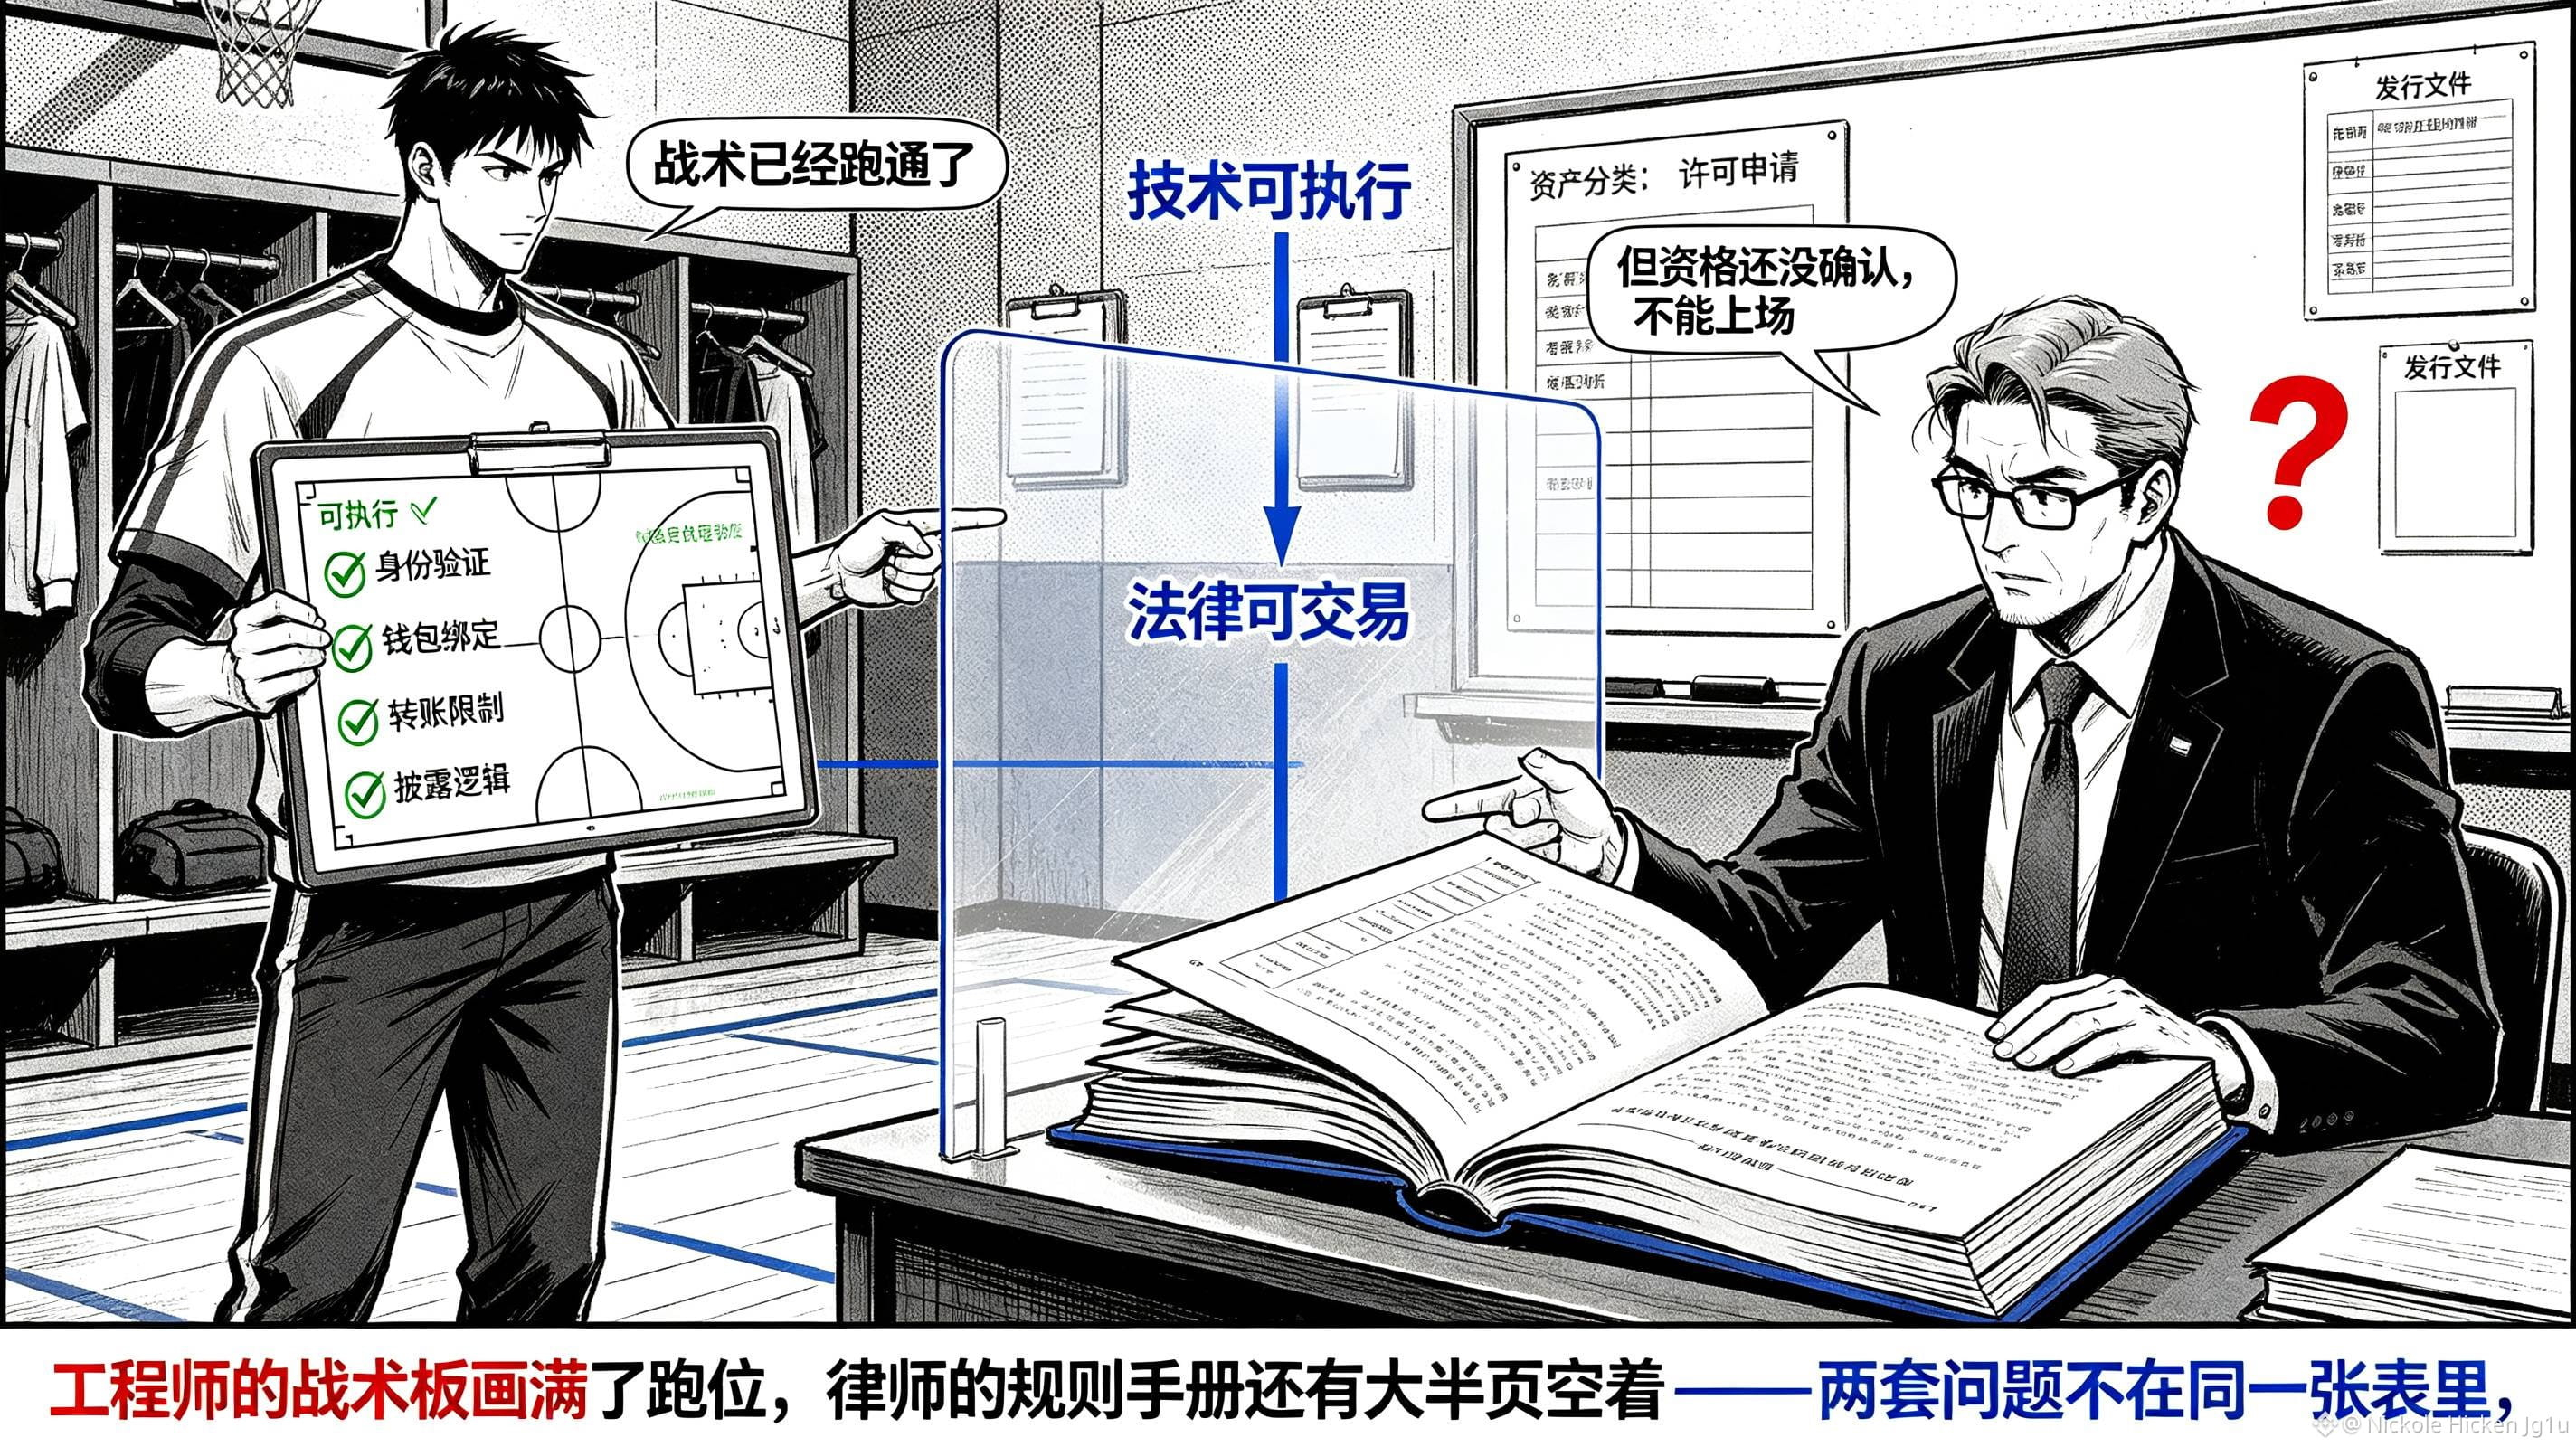
Si alguien toma los documentos técnicos de Dusk y se los lleva a un abogado para preguntarle si ese conjunto de activos ya es conforme, yo no voy a asentir en su lugar. Cuando pasé a la página de Assets & Regulations con el número @Dusk , creí que “Not legal advice” era solo una típica exención de responsabilidad, pero al leerlo me di cuenta de que estaba marcando una línea de responsabilidad. $DUSK puede convertir credenciales de identidad, la vinculación de la cartera, las restricciones de transferencias y la lógica de divulgación en componentes ejecutables, pero no reemplaza al emisor para completar la clasificación de activos, la solicitud de licencias ni la determinación de la jurisdicción. Esto es muy real para las instituciones que hacen RWA: los ingenieros se enfocan en quién puede poseer, quién puede recibir y en qué paso se va a rechazar; el equipo legal, en cambio, tiene que responder qué tipo de activo es, quién lo emite, a quién se le vende y quién asume la responsabilidad del servicio. Si ambos tipos de preguntas se tratan como si fueran una sola tabla, el proyecto termina en la situación incómoda de “pasa en cadena, pero no se puede vender en el mercado”.
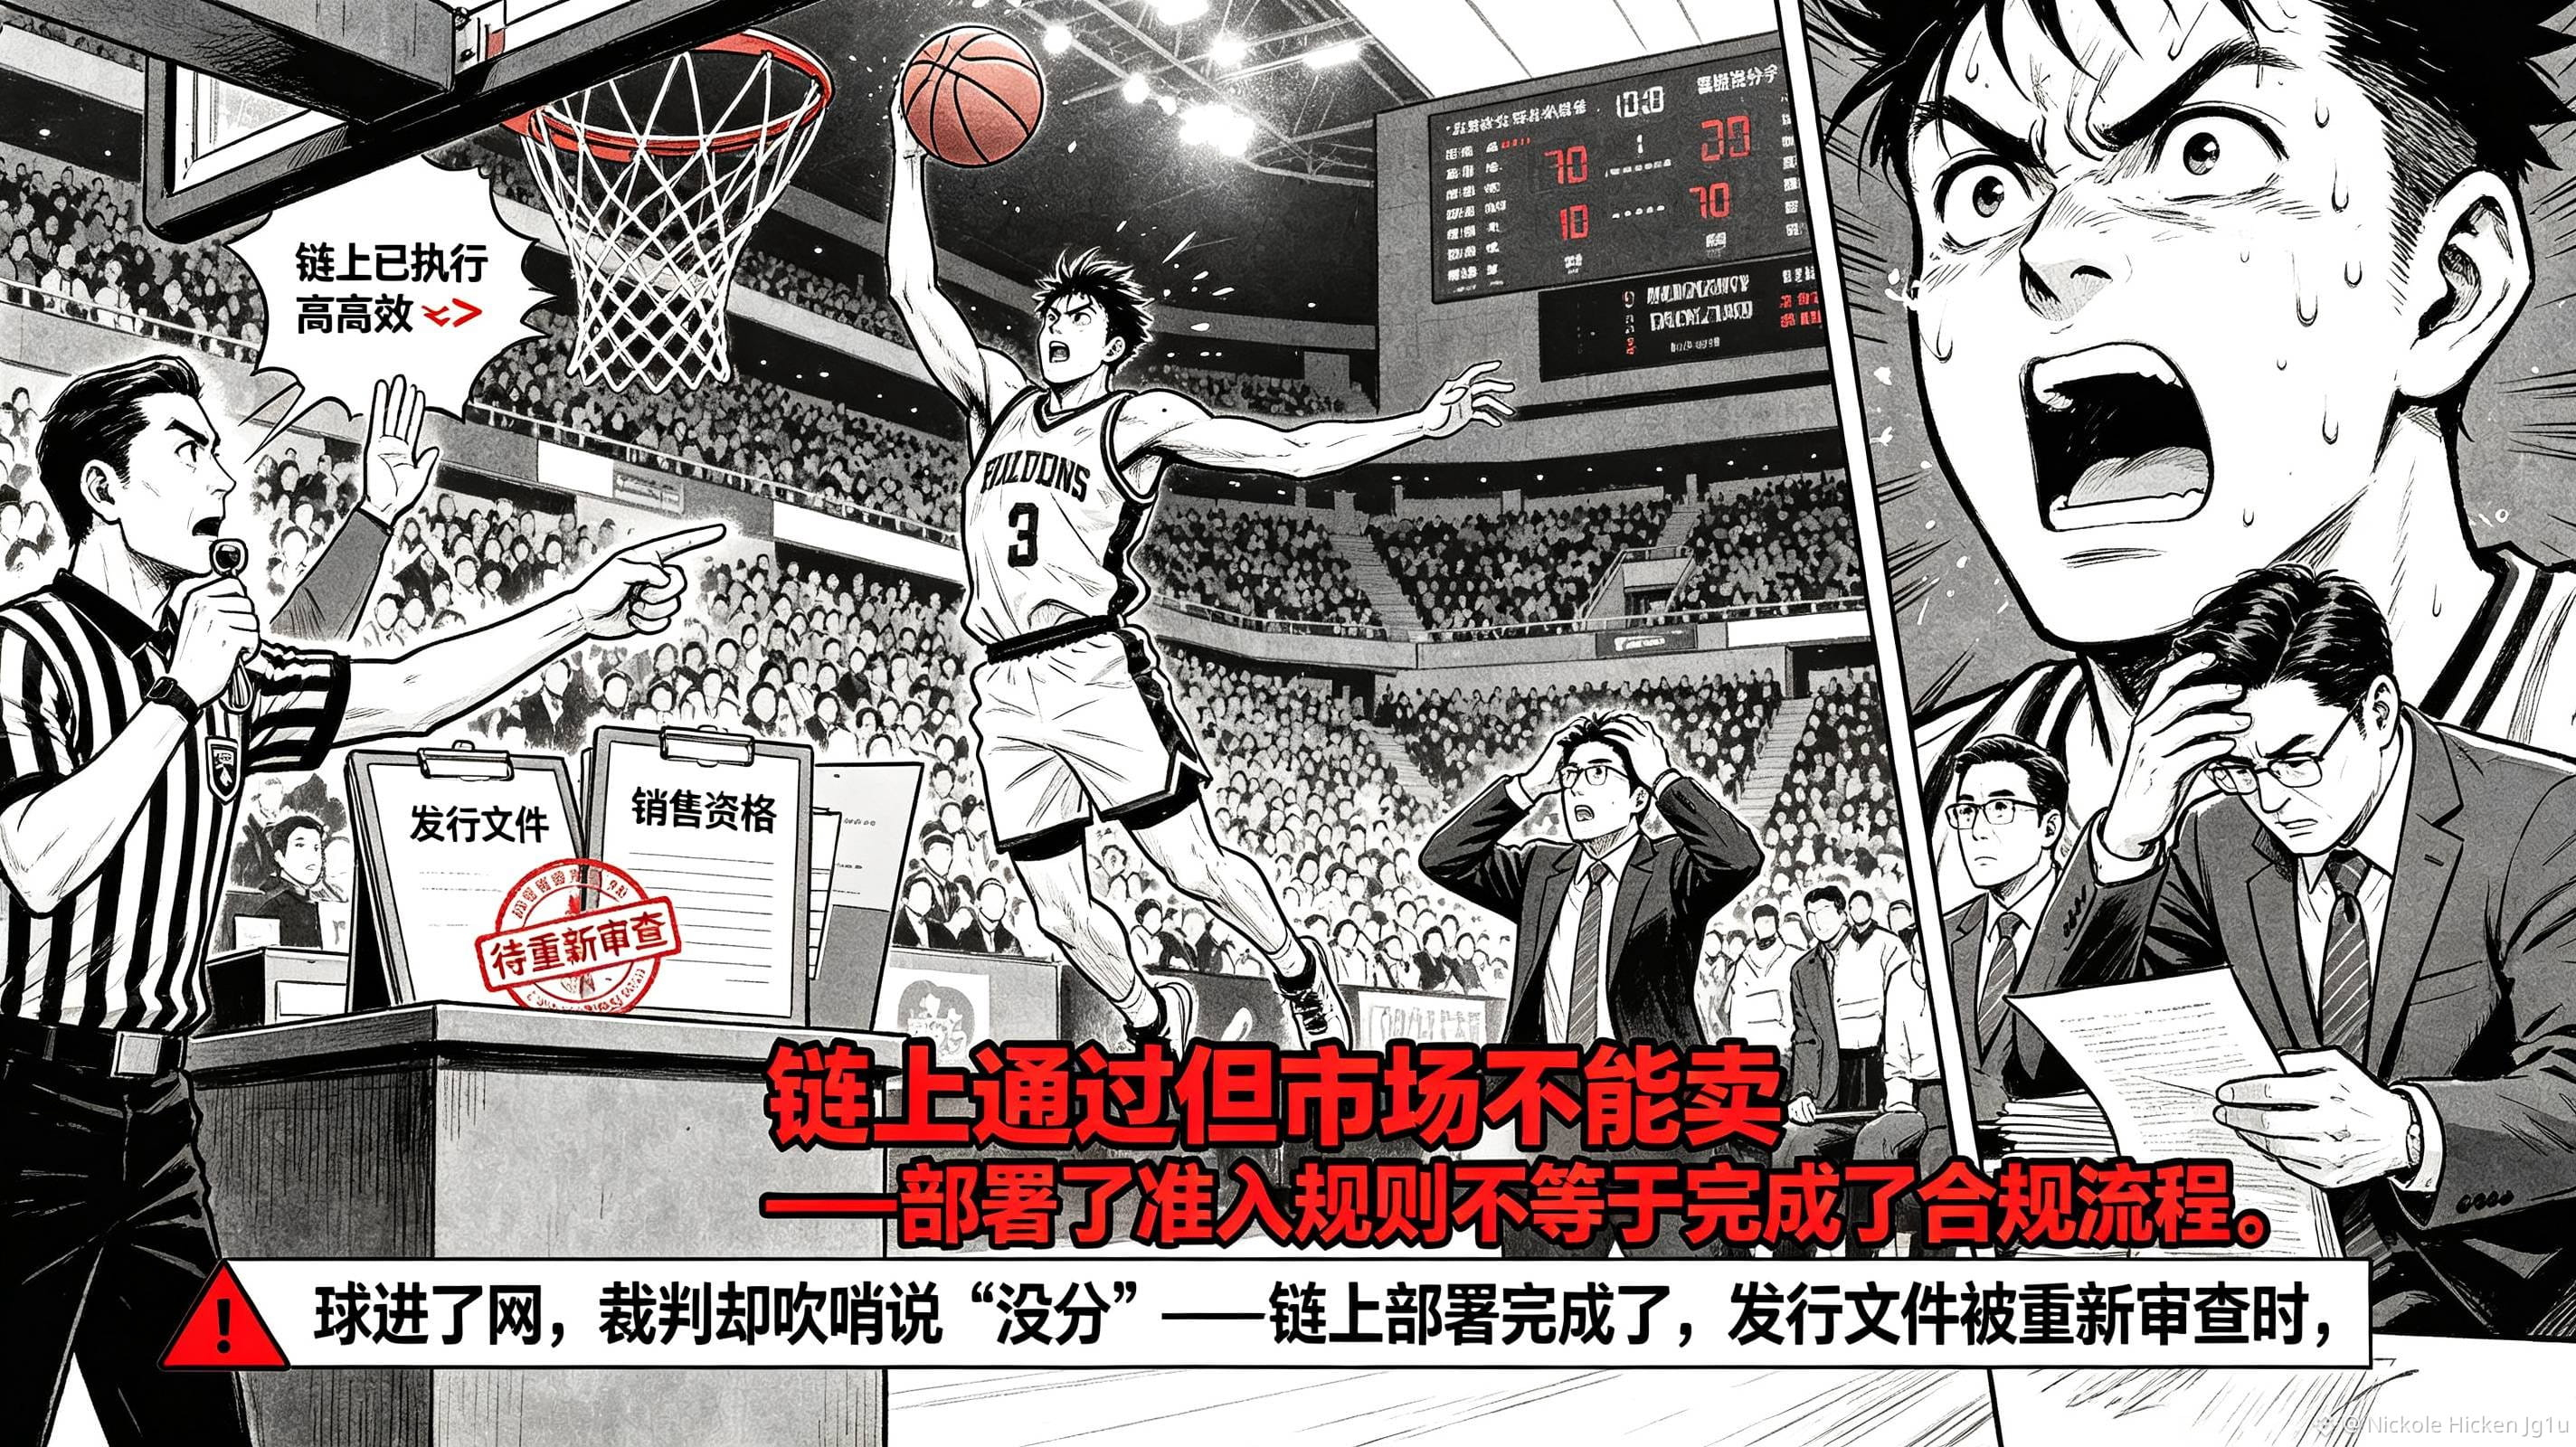
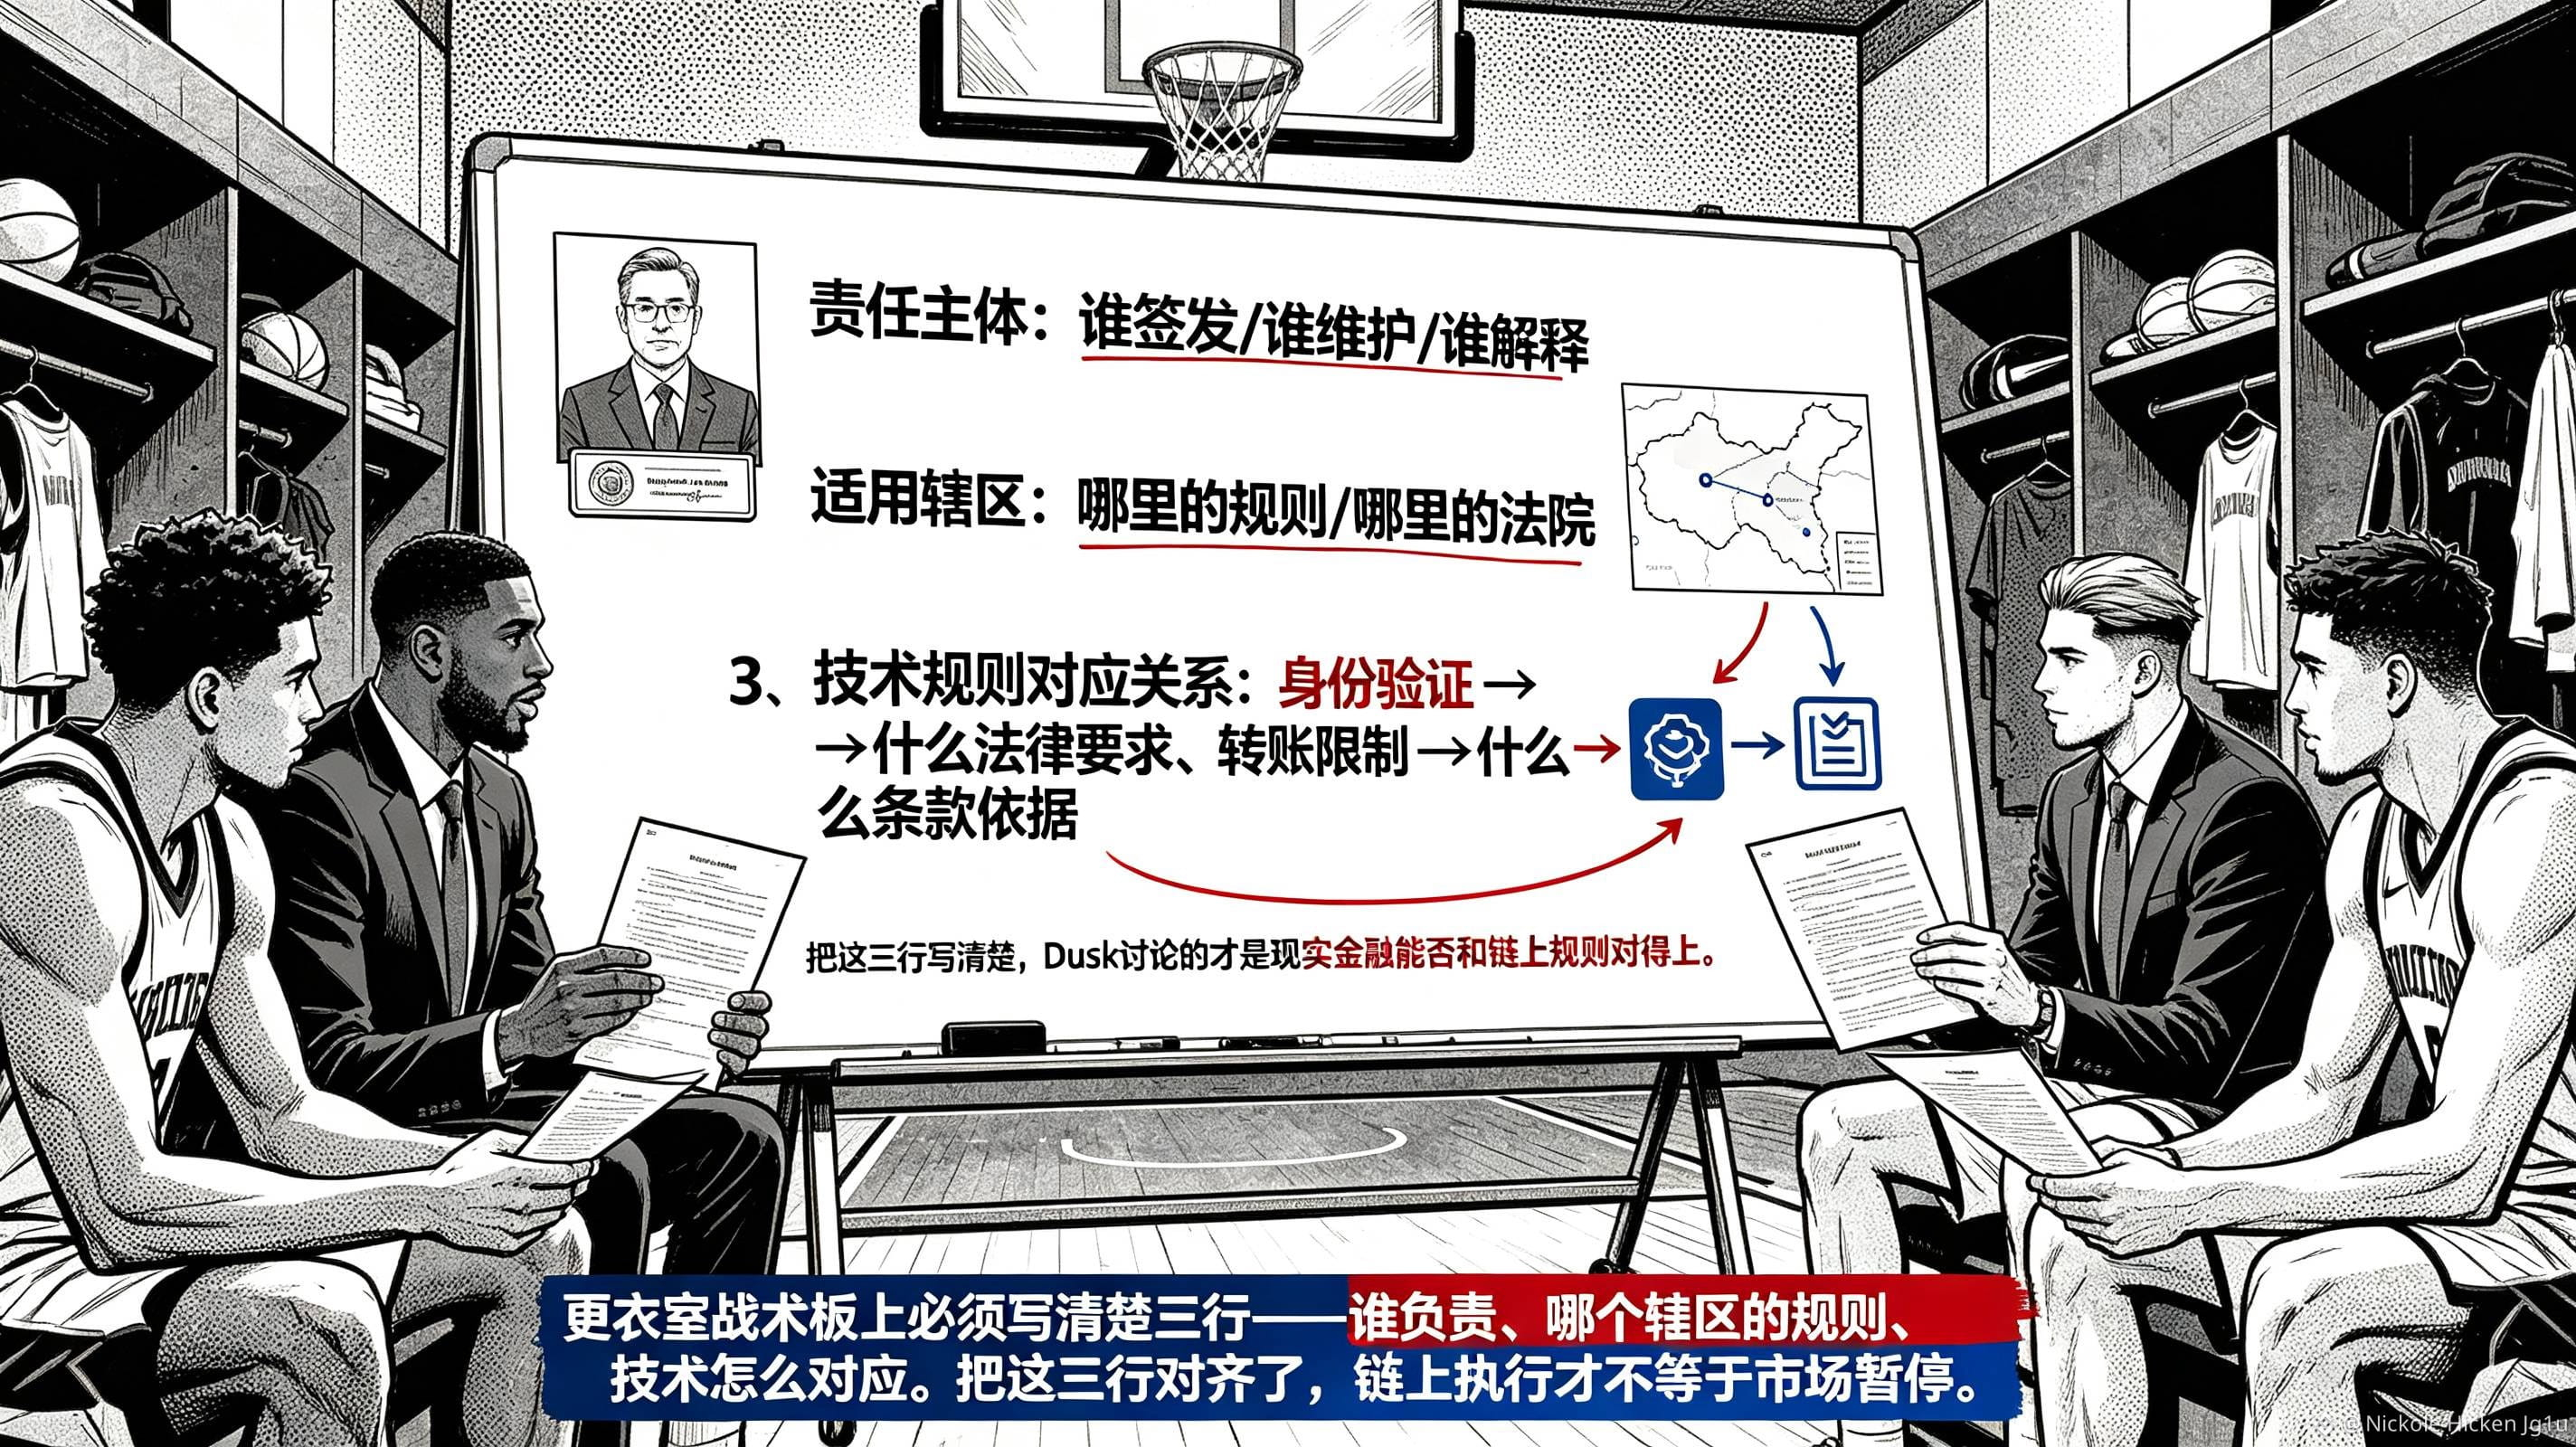
Imagina que una institución despliega primero las reglas de admisión y transferencias y luego toma el hecho de que “ya está ejecutado on-chain” como base para salir a producción. Más tarde, cuando vuelvan a revisar los documentos de emisión o la elegibilidad comercial, lo que se pausa no es una función en particular, sino todo el conjunto de activos: su emisión y su negociación. Los desarrolladores creen que el trabajo está terminado, pero el emisor tiene que hacerse cargo de retrasos, nuevas revisiones y reconexiones con pagos. Por eso, no voy a convertir la “compliance programable” de @Dusk en una validación regulatoria; su atractivo está en traducir ciertos requisitos regulatorios en infraestructura ejecutable y verificable, pero no puede firmar en lugar de la responsabilidad legal. Después, revisaré para cada flujo de activo si el responsable de la conducta está publicado, qué jurisdicción aplica y la correspondencia con las reglas técnicas; así, lo que discute $DUSK será realmente si las finanzas pueden alinearse con las reglas on-chain. #dusk
Imagina que una institución despliega primero las reglas de admisión y transferencias y luego toma el hecho de que “ya está ejecutado on-chain” como base para salir a producción. Más tarde, cuando vuelvan a revisar los documentos de emisión o la elegibilidad comercial, lo que se pausa no es una función en particular, sino todo el conjunto de activos: su emisión y su negociación. Los desarrolladores creen que el trabajo está terminado, pero el emisor tiene que hacerse cargo de retrasos, nuevas revisiones y reconexiones con pagos. Por eso, no voy a convertir la “compliance programable” de @Dusk en una validación regulatoria; su atractivo está en traducir ciertos requisitos regulatorios en infraestructura ejecutable y verificable, pero no puede firmar en lugar de la responsabilidad legal. Después, revisaré para cada flujo de activo si el responsable de la conducta está publicado, qué jurisdicción aplica y la correspondencia con las reglas técnicas; así, lo que discute $DUSK será realmente si las finanzas pueden alinearse con las reglas on-chain. #dusk