#dusk $DUSK @Dusk
Estaba mirando el desarrollo de Dusk mientras DUSK avanzaba hacia $0.087, aproximadamente un 21% por encima del cierre anterior, y el momento me hizo fijarme en una cosa.
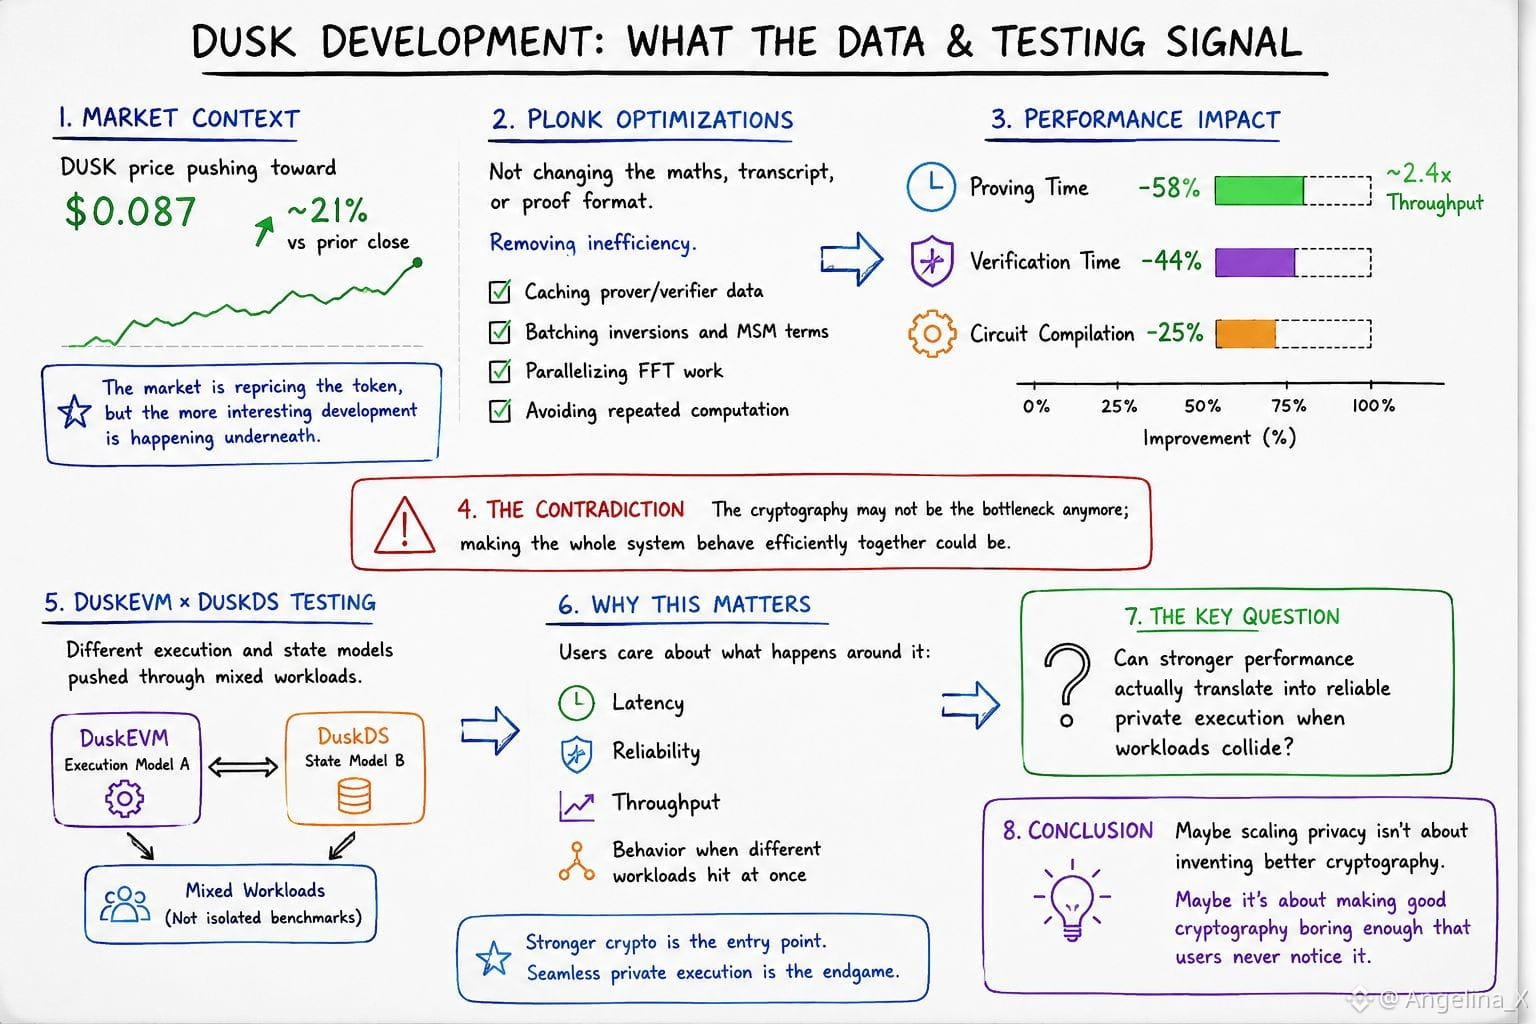
El mercado está ajustando el precio del token, pero el desarrollo más interesante para mí está ocurriendo por debajo. El trabajo de Dusk con PLONK no está cambiando las matemáticas, el formato del transcript, ni el formato de la prueba. Lo que está haciendo es eliminar ineficiencias: almacenar en caché los datos del prover/verifier, agrupar inversiones y términos de MSM, paralelizar el trabajo de FFT y evitar cómputos repetidos. Eso produjo una caída del 58% en el tiempo de prueba, ~2.4× de aumento en el rendimiento, una verificación un 44% más rápida y una compilación un 25% más rápida. Aquí está la contradicción a la que sigo volviendo: quizá la criptografía ya no sea el cuello de botella; quizá hacer que todo el sistema se comporte de forma eficiente en conjunto sí lo sea. Por eso me interesan las pruebas DuskEVM × DuskDS.
Se están haciendo pasar modelos de ejecución y estado distintos por cargas mixtas en lugar de evaluarlos por separado. Así que, aunque el token está recibiendo atención, a mí me intriga más la pregunta menos visible: ¿Un mejor rendimiento puede realmente traducirse en una ejecución privada fiable cuando las cargas se superponen?
Quizá escalar la privacidad no trata de inventar mejores criptografías. Quizá trata de hacer que la buena criptografía sea tan “aburrida” que los usuarios nunca se den cuenta.
@Dusk #dusk $DUSK
Estaba mirando el desarrollo de Dusk mientras DUSK avanzaba hacia $0.087, aproximadamente un 21% por encima del cierre anterior, y el momento me hizo fijarme en una cosa.
El mercado está ajustando el precio del token, pero el desarrollo más interesante para mí está ocurriendo por debajo. El trabajo de Dusk con PLONK no está cambiando las matemáticas, el formato del transcript, ni el formato de la prueba. Lo que está haciendo es eliminar ineficiencias: almacenar en caché los datos del prover/verifier, agrupar inversiones y términos de MSM, paralelizar el trabajo de FFT y evitar cómputos repetidos. Eso produjo una caída del 58% en el tiempo de prueba, ~2.4× de aumento en el rendimiento, una verificación un 44% más rápida y una compilación un 25% más rápida. Aquí está la contradicción a la que sigo volviendo: quizá la criptografía ya no sea el cuello de botella; quizá hacer que todo el sistema se comporte de forma eficiente en conjunto sí lo sea. Por eso me interesan las pruebas DuskEVM × DuskDS.
Se están haciendo pasar modelos de ejecución y estado distintos por cargas mixtas en lugar de evaluarlos por separado. Así que, aunque el token está recibiendo atención, a mí me intriga más la pregunta menos visible: ¿Un mejor rendimiento puede realmente traducirse en una ejecución privada fiable cuando las cargas se superponen?
Quizá escalar la privacidad no trata de inventar mejores criptografías. Quizá trata de hacer que la buena criptografía sea tan “aburrida” que los usuarios nunca se den cuenta.
@Dusk #dusk $DUSK