Asumí que un hack de puente significaba que alguien encontró un fallo en el código, una debilidad en la criptografía, algo que una auditoría de seguridad había pasado por alto. El post-mortem de Dusk sobre su incidente de puente de enero describe otra cosa.
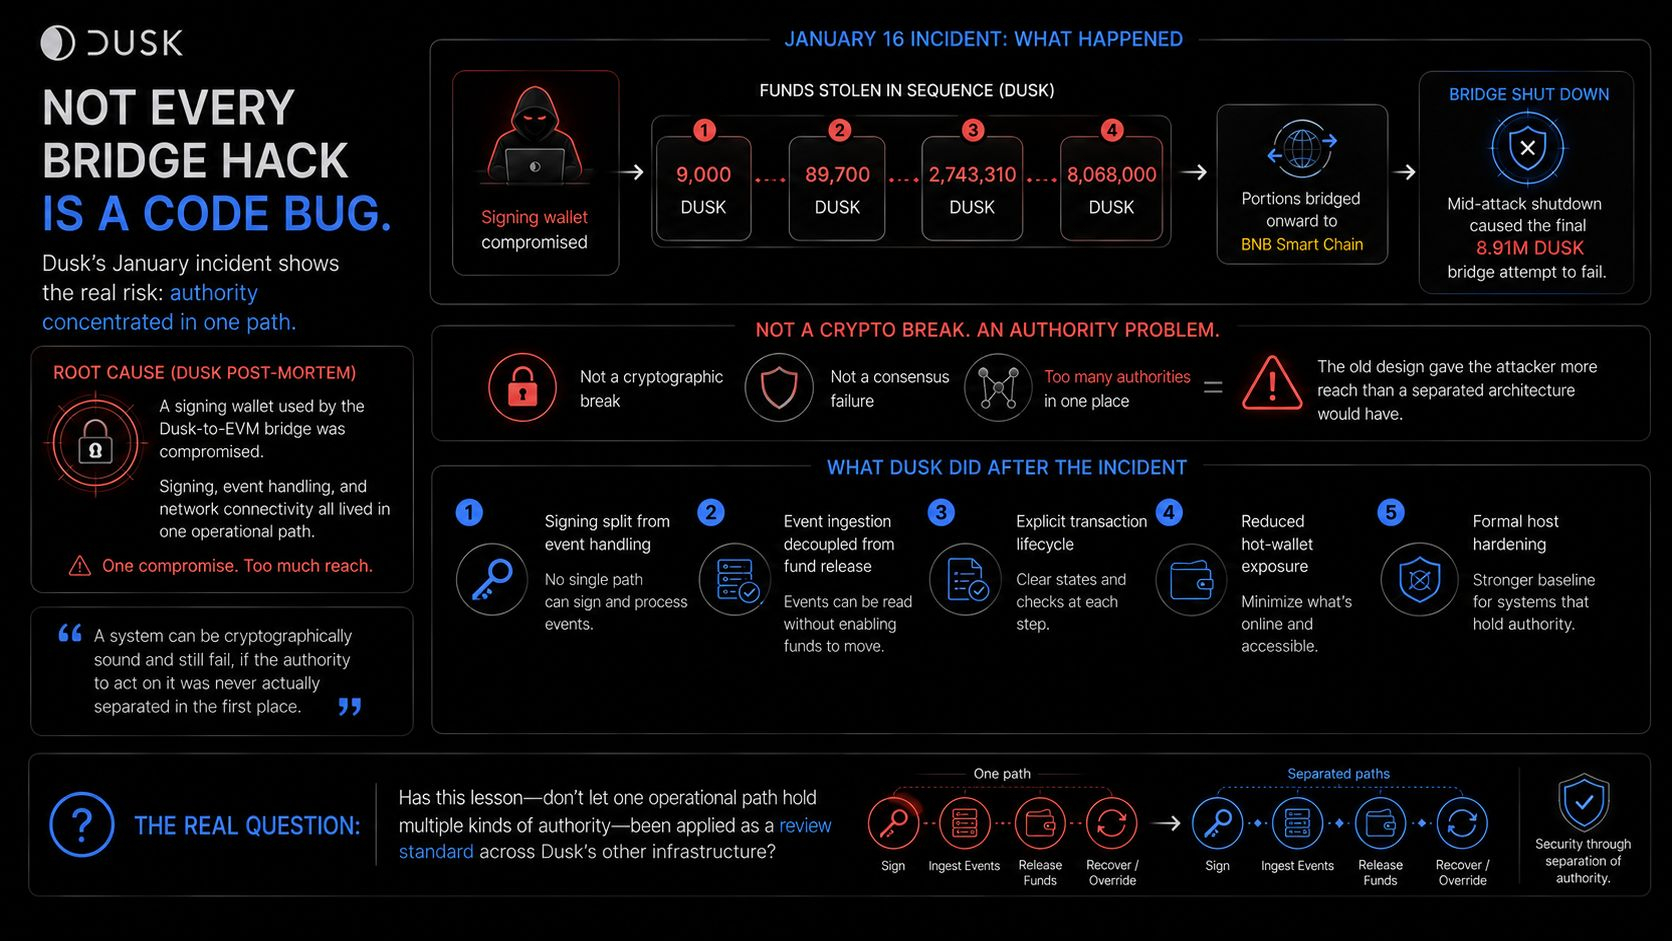
El 16 de enero, un atacante comprometió una wallet de firmas usada por el puente Dusk-to-EVM, moviendo fondos directamente en Dusk antes de enrutar parte de ellos hacia BNB Smart Chain. Dusk apagó el puente a mitad del ataque, lo que causó que un intento final de transferencia de aproximadamente 8.9 millones de DUSK fallara.
Esto no fue un fallo de consenso ni una explotación de protocolo. Dusk dice que la causa directa fue la (comprometida) de la clave, y que el diseño antiguo permitía que la wallet de firmas, el manejo de eventos y la conectividad de red funcionaran todos dentro de una misma ruta. La debilidad se concentró en la autoridad operativa, no en una criptografía débil.
El rediseño que siguió se resume en una frase enterrada en el post-mortem: "la ingesta ya no es equivalente al gasto". Ver que ocurrió un evento y tener la autoridad para liberar fondos debido a él antes era el mismo paso. Ahora no lo es. La ingesta de eventos se pone con checkpoints y se encola como un trabajo; un proceso separado y explícito es el que realmente mueve fondos contra él.
"Un protocolo puede funcionar según lo diseñado mientras la capa operativa que lo rodea dé a una sola ruta comprometida demasiada autoridad".
Lo que realmente me gustaría ver: confirmación de que el puente rediseñado mantiene en la práctica la ingesta de eventos y la liberación de fondos en rutas separadas, no solo en la descripción del nuevo diseño que aparece en el post-mortem.
#dusk $DUSK @Dusk
El 16 de enero, un atacante comprometió una wallet de firmas usada por el puente Dusk-to-EVM, moviendo fondos directamente en Dusk antes de enrutar parte de ellos hacia BNB Smart Chain. Dusk apagó el puente a mitad del ataque, lo que causó que un intento final de transferencia de aproximadamente 8.9 millones de DUSK fallara.
Esto no fue un fallo de consenso ni una explotación de protocolo. Dusk dice que la causa directa fue la (comprometida) de la clave, y que el diseño antiguo permitía que la wallet de firmas, el manejo de eventos y la conectividad de red funcionaran todos dentro de una misma ruta. La debilidad se concentró en la autoridad operativa, no en una criptografía débil.
El rediseño que siguió se resume en una frase enterrada en el post-mortem: "la ingesta ya no es equivalente al gasto". Ver que ocurrió un evento y tener la autoridad para liberar fondos debido a él antes era el mismo paso. Ahora no lo es. La ingesta de eventos se pone con checkpoints y se encola como un trabajo; un proceso separado y explícito es el que realmente mueve fondos contra él.
"Un protocolo puede funcionar según lo diseñado mientras la capa operativa que lo rodea dé a una sola ruta comprometida demasiada autoridad".
Lo que realmente me gustaría ver: confirmación de que el puente rediseñado mantiene en la práctica la ingesta de eventos y la liberación de fondos en rutas separadas, no solo en la descripción del nuevo diseño que aparece en el post-mortem.
#dusk $DUSK @Dusk