#dusk $DUSK @Dusk
Cuando fui a mirar a Dusk desde el ángulo de la privacidad, pero cuanto más leía, más volvía a una idea de coordinación menos obvia.
Las credenciales de identidad de Citadel y los contratos inteligentes normalmente se analizan como piezas separadas. No creo que tengan mucho sentido de esa manera…
Lo interesante es lo que ocurre cuando interactúan.
Si un contrato inteligente va a representar cierta privacidad regulada, solo eso no resuelve el problema operativo. Alguien todavía tiene que establecer quién está autorizado a actuar, qué información se puede verificar y bajo qué condiciones esa información puede revelarse.
Ahí es donde Citadel se vuelve más interesante para mí.
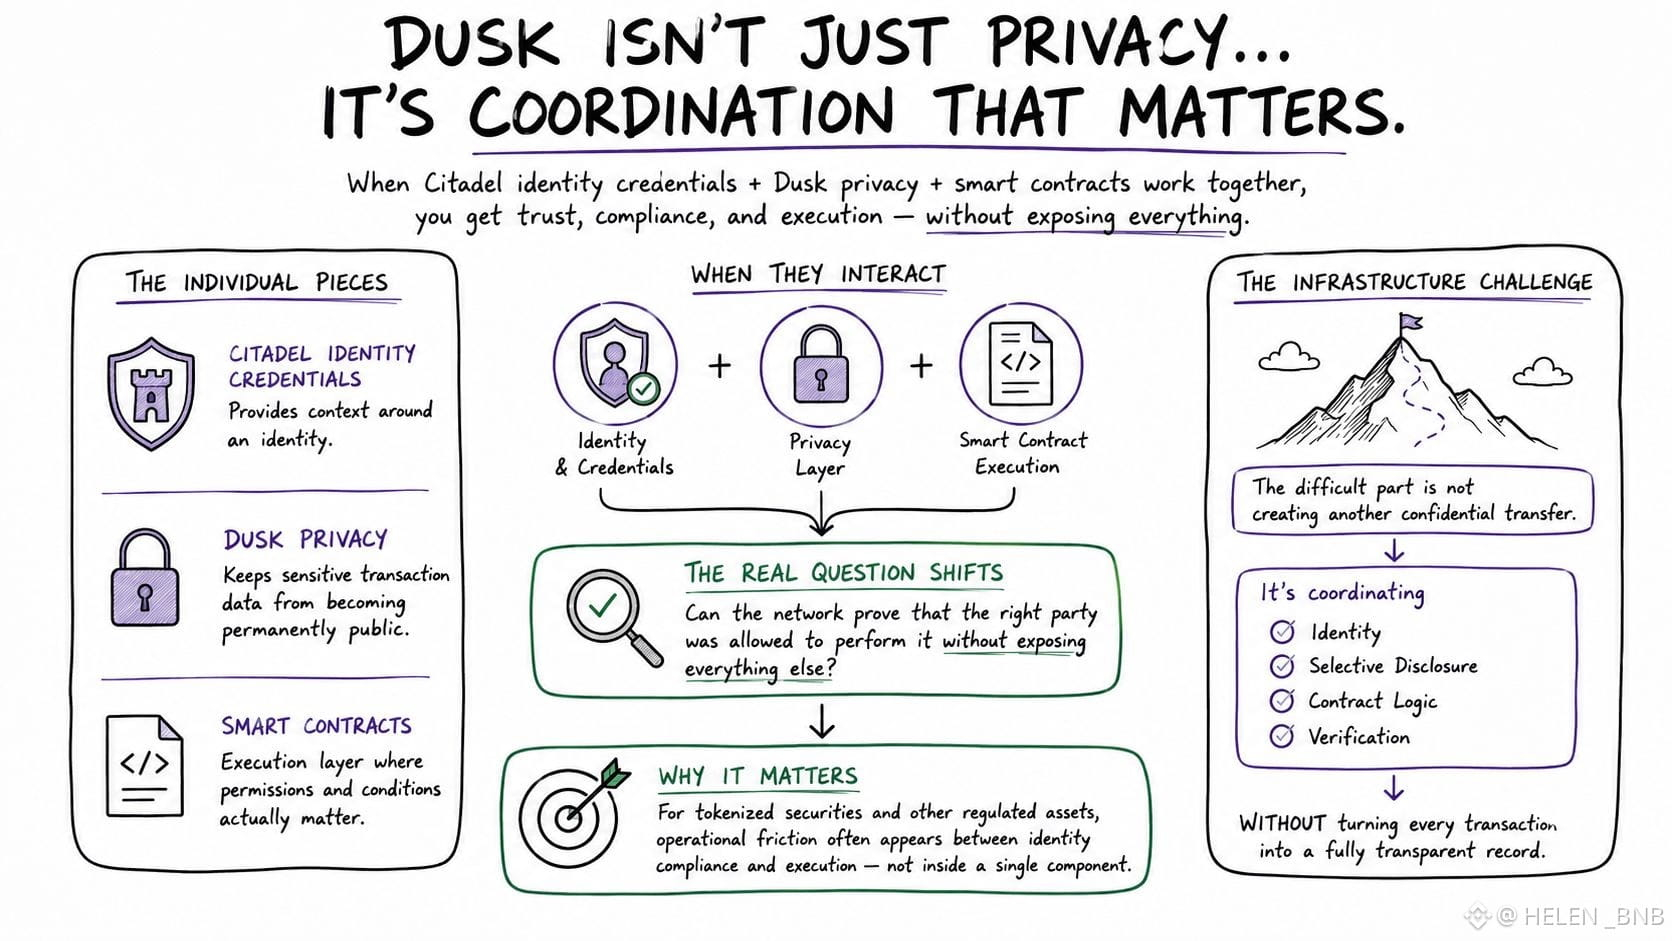
La capa de credenciales puede aportar contexto sobre una identidad, mientras que la arquitectura de privacidad de Dusk puede evitar que los datos sensibles de las transacciones se vuelvan públicamente accesibles de forma permanente. Entonces, los contratos inteligentes se convierten en la capa de ejecución donde realmente importan esos permisos y condiciones.
Lo que noté es que esto desplaza la pregunta sobre la confianza…
En lugar de preguntar solo “¿Puede Dusk ocultar esta transacción?”, me interesa más “¿Puede la red demostrar que la parte correcta estaba autorizada para realizarla sin exponer todo lo demás?”
Esa distinción importa para los valores tokenizados y otros activos regulados, porque la fricción operativa suele aparecer entre el cumplimiento de identidad y la ejecución, más que dentro de cualquier componente por separado.
También explica por qué la arquitectura se siente más deliberada que una simple cadena de privacidad.
La parte difícil no es crear otra transferencia confidencial.
Es coordinar la lógica de contratos de divulgación selectiva de identidad y la verificación, sin convertir cada transacción en un registro totalmente transparente.
Esa es, creo, la cuestión de infraestructura que es más fácil pasar por alto al mirar Dusk desde fuera.
Cuando fui a mirar a Dusk desde el ángulo de la privacidad, pero cuanto más leía, más volvía a una idea de coordinación menos obvia.
Las credenciales de identidad de Citadel y los contratos inteligentes normalmente se analizan como piezas separadas. No creo que tengan mucho sentido de esa manera…
Lo interesante es lo que ocurre cuando interactúan.
Si un contrato inteligente va a representar cierta privacidad regulada, solo eso no resuelve el problema operativo. Alguien todavía tiene que establecer quién está autorizado a actuar, qué información se puede verificar y bajo qué condiciones esa información puede revelarse.
Ahí es donde Citadel se vuelve más interesante para mí.
La capa de credenciales puede aportar contexto sobre una identidad, mientras que la arquitectura de privacidad de Dusk puede evitar que los datos sensibles de las transacciones se vuelvan públicamente accesibles de forma permanente. Entonces, los contratos inteligentes se convierten en la capa de ejecución donde realmente importan esos permisos y condiciones.
Lo que noté es que esto desplaza la pregunta sobre la confianza…
En lugar de preguntar solo “¿Puede Dusk ocultar esta transacción?”, me interesa más “¿Puede la red demostrar que la parte correcta estaba autorizada para realizarla sin exponer todo lo demás?”
Esa distinción importa para los valores tokenizados y otros activos regulados, porque la fricción operativa suele aparecer entre el cumplimiento de identidad y la ejecución, más que dentro de cualquier componente por separado.
También explica por qué la arquitectura se siente más deliberada que una simple cadena de privacidad.
La parte difícil no es crear otra transferencia confidencial.
Es coordinar la lógica de contratos de divulgación selectiva de identidad y la verificación, sin convertir cada transacción en un registro totalmente transparente.
Esa es, creo, la cuestión de infraestructura que es más fácil pasar por alto al mirar Dusk desde fuera.