#termmax @TermMax
He estado observando la seguridad de TermMax de una manera un poco diferente.
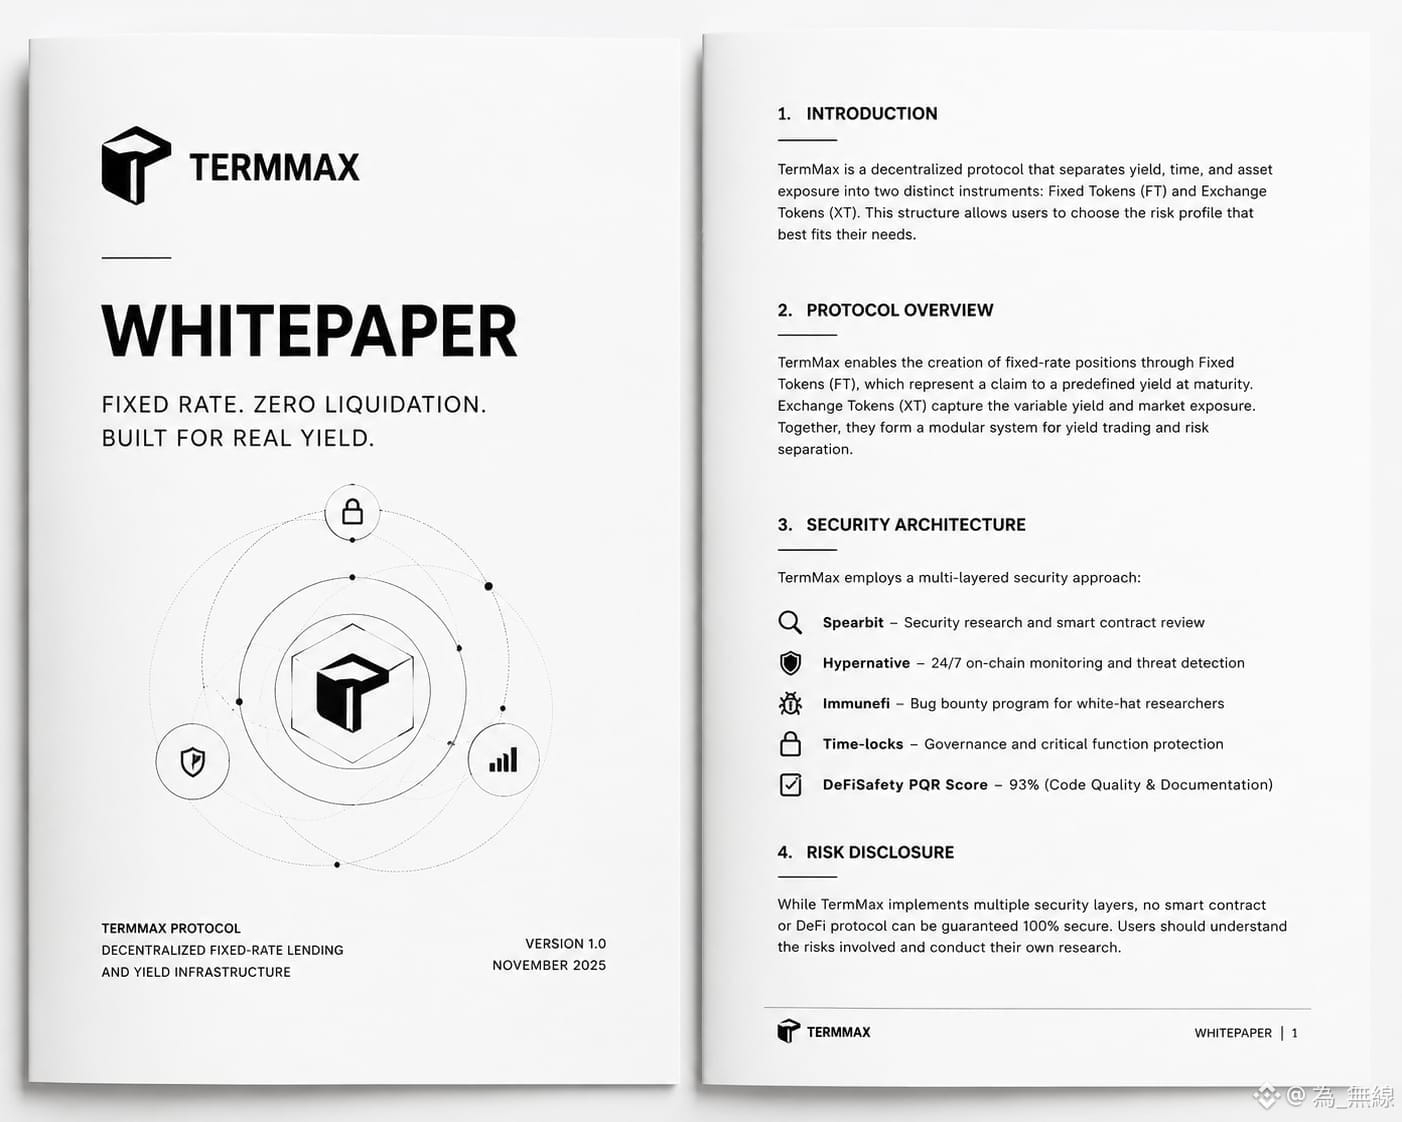
Lo que me llama la atención es que el enfoque no se basa solo en una auditoría. TermMax ha mencionado trabajos de seguridad que incluyen Spearbit, monitoreo en tiempo real a través de Hypernative, un bug bounty de Immunefi, protección con bloqueo de tiempo y una puntuación PQR de DeFiSafety del 93%.
Para mí, esto importa porque una auditoría por sí sola no puede garantizar que un protocolo DeFi nunca será explotado.
Una buena configuración de seguridad necesita más que una revisión puntual. El monitoreo puede ayudar a detectar actividades inusuales, mientras que los programas de recompensas impulsan a investigadores independientes a buscar problemas.
Al mismo tiempo, creo que es importante mantener expectativas realistas. Con la información que encontré, no pude verificar un informe final públicamente disponible de la auditoría de Spearbit para TermMax, así que no consideraría que la propia asociación sea una prueba de que todo está completamente asegurado.
Visto así, para mí TermMax está adoptando un enfoque de seguridad de múltiples capas.
Ese es un buen punto de partida.
Pero en DeFi, la prueba real siempre es cómo funcionan esas capas cuando el protocolo está bajo un estrés real.
$GIGGLE
$BTC
$ETH