我其实琢磨了这件事很久了——不 是因为金额大,而是因为两篇公告的措辞差别太大。
1月17号第一次看的时候,Dusk说“团队钱包出现异常活动”“用户资金没受影响”。我读完就划过去了,心想问题不大。直到3月10号那份详细报告出来,我才发现事情比我想的复杂得多。
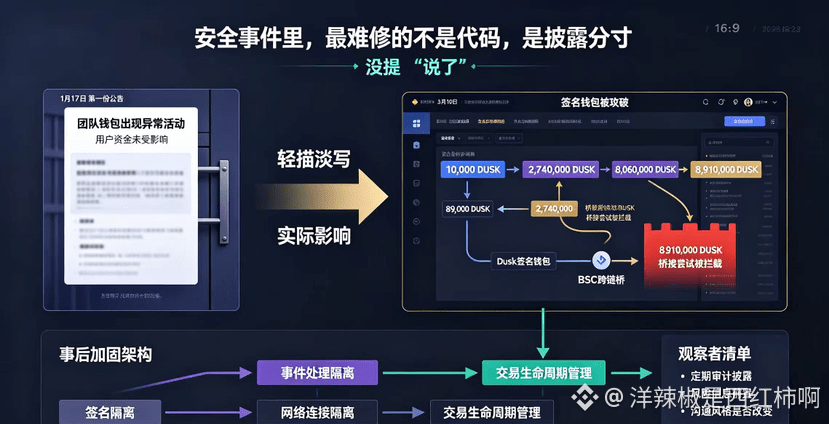
一万枚DUSK被转走、八万九、二百七十四万、八百零六万——一笔接一笔,总共超过一千万枚。最后一笔八百九十一万的桥接尝试是桥被紧急关停才拦住的。
我觉得最值得琢磨的地方不是“有人攻击了”,而是团队最初的回应方式和后来披露的细节之间有一个很大的落差。如果只看第一份公告,我的印象是“很轻微的异常,已经控制住了”。看了事后报告才知道,签名钱包被攻破,资金被转走,部分还被跨链到了BSC。这些信息并不矛盾,但给人的感觉完全不一样。
团队后来做了隔离加固,把签名、事件处理、网络连接拆开了,交易状态也加上了明确的生命周期管理。这些后续动作说明他们确实在补架构上的短板。但我在想一个问题:如果当初第一份公告就把“攻击者获得了签名钱包访问权限,数百万枚代币曾被转移”这件事说清楚,市场会怎么反应?官方选择更克制的措辞,也许是为了防止恐慌,也许是为了先稳住局面再追查。这个选择本身是一种沟通策略,策略没有绝对的对错,但对关注安全的人来说,“没提”和“说了”之间差了不止一个沟通成本。
我现在还在观察两个事:一是从这之后,Dusk有没有定期披露安全审计的进度和结果;二是在后续事件里,团队对风险信息的披露会不会变得更前置、更透明。安全架构可以补,沟通风格能不能同步改,可能比几行代码更难的事。
#dusk $DUSK @Dusk
1月17号第一次看的时候,Dusk说“团队钱包出现异常活动”“用户资金没受影响”。我读完就划过去了,心想问题不大。直到3月10号那份详细报告出来,我才发现事情比我想的复杂得多。
一万枚DUSK被转走、八万九、二百七十四万、八百零六万——一笔接一笔,总共超过一千万枚。最后一笔八百九十一万的桥接尝试是桥被紧急关停才拦住的。
我觉得最值得琢磨的地方不是“有人攻击了”,而是团队最初的回应方式和后来披露的细节之间有一个很大的落差。如果只看第一份公告,我的印象是“很轻微的异常,已经控制住了”。看了事后报告才知道,签名钱包被攻破,资金被转走,部分还被跨链到了BSC。这些信息并不矛盾,但给人的感觉完全不一样。
团队后来做了隔离加固,把签名、事件处理、网络连接拆开了,交易状态也加上了明确的生命周期管理。这些后续动作说明他们确实在补架构上的短板。但我在想一个问题:如果当初第一份公告就把“攻击者获得了签名钱包访问权限,数百万枚代币曾被转移”这件事说清楚,市场会怎么反应?官方选择更克制的措辞,也许是为了防止恐慌,也许是为了先稳住局面再追查。这个选择本身是一种沟通策略,策略没有绝对的对错,但对关注安全的人来说,“没提”和“说了”之间差了不止一个沟通成本。
我现在还在观察两个事:一是从这之后,Dusk有没有定期披露安全审计的进度和结果;二是在后续事件里,团队对风险信息的披露会不会变得更前置、更透明。安全架构可以补,沟通风格能不能同步改,可能比几行代码更难的事。
#dusk $DUSK @Dusk