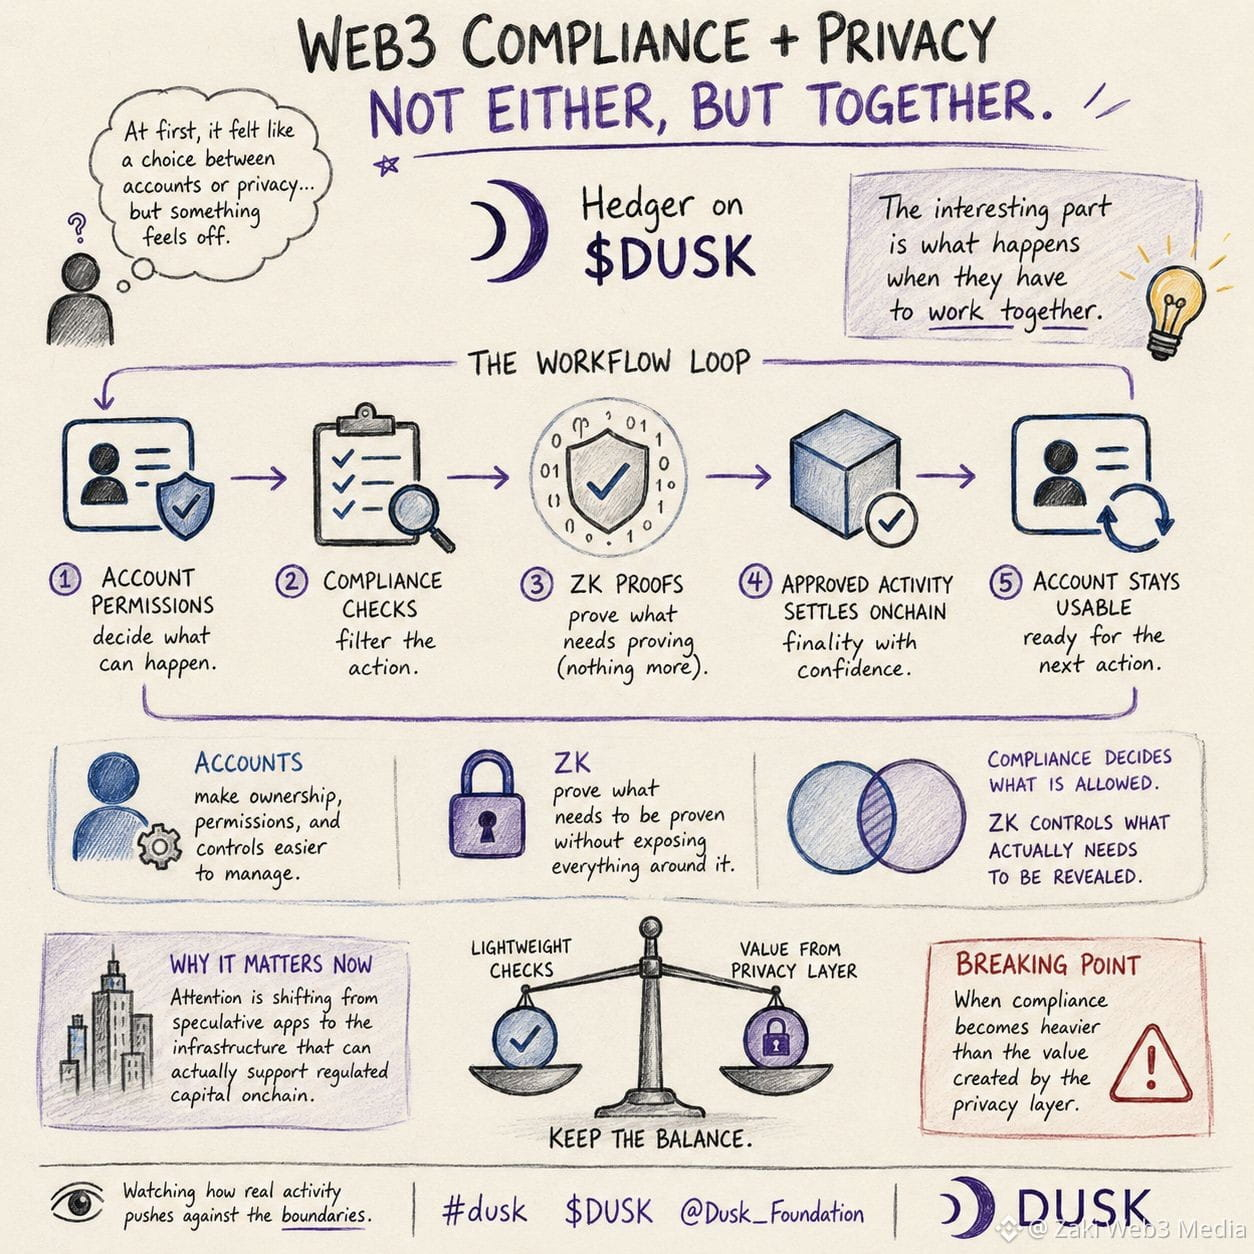
Al principio, la compatibilidad con Web3 parecía una elección entre modelos de cuentas familiares y una privacidad más sólida… pero algo se siente raro en esa compensación.
Cuanto más miro el enfoque de Hedger en $DUSK, más me pregunto si la parte interesante no está en ninguno de los dos modelos por sí solo, sino en lo que sucede cuando tienen que trabajar juntos.
Empieza a parecer un bucle:
los permisos de la cuenta deciden qué puede ocurrir → las comprobaciones de cumplimiento filtran la acción → ZK demuestra lo que hay que demostrar → la actividad aprobada se asienta en la cadena → la cuenta sigue siendo utilizable para la siguiente acción.
Eso suena sencillo, pero el medio es donde se vuelve interesante.
Las cuentas hacen más fácil gestionar la propiedad, los permisos y los controles.
ZK invierte un poco la suposición: demostrar lo que hay que demostrar sin exponer todo lo que lo rodea.
Así que, en lugar de tratar el cumplimiento y la privacidad como opuestos, el flujo podría permitir que el cumplimiento decida qué está permitido mientras ZK controla lo que realmente necesita revelarse.
Quizá esa sea la verdadera arquitectura que me faltaba.
Eso se siente especialmente relevante ahora mismo, ya que la atención se mueve lentamente de las apps especulativas hacia la infraestructura que podría respaldar de verdad el capital regulado onchain.
Pero el sistema se rompe cuando el cumplimiento se vuelve más pesado que el valor creado por la capa de privacidad.
Esa es la parte que estoy vigilando.
Si las comprobaciones se mantienen ligeras, la combinación empieza a tener más sentido.
Si cada paso añade fricción, entonces el enfoque híbrido quizá solo cree otra capa que las instituciones tengan que sortear.
Quizá estoy leyendo demasiado en la arquitectura.
Aun así, me intriga qué pasa cuando la actividad real empieza a empujar contra esos límites.
#dusk $DUSK @Dusk